مایکروسافت سیاستهای فروشگاه ویندوز خود را بهروزرسانی کرده و قرار است سهم درآمد بیشتری برای توسعهدهندگان نرمافزاری در نظر بگیرد. بنابر آخرین تغییرات ایجادشده در این سیاستها، اکنون توسعهدهندگان میتوانند تا ۹۵ درصد سهم درآمد حاصل از فروش نرمافزارهای خود را روی فروشگاه ویندوز از آن خود کنند و پایینترین سهم ممکن از این پس برای این توسعهدهندگان ۸۵% خواهد بود.
بنابر سیاستهای بهروزرسانیشدهی شرکت مایکروسافت همهی برنامههای کاربردی، بهاستثنای بازیها، سهمِ فروش ۹۵ درصدی برای توسعهدهندگان آن نرمافزار در بر خواهد داشت و برای خرید درونبرنامهای نیز سهم مشابهی در نظر گرفته شده است.
این ساختار درآمدی در تمامی پلتفرمهای ویندوز ۱۰، ویندوز Mixed Reality، سیستمعامل ویندوز فون و هاب سرفیس اعمال خواهد شد. البته باید توجه داشت که این سهم درآمد شامل فروشهای صورتگرفته ازطریق کنسول ایکسباکس نخواهد شد.

در این روش سهم درآمد بستگی به روش انتقال مشتریان به صفحهی فروش نرمافزار مورد نظر دارد. چنانچه مشتری ازطریق یک Deep Link به صفحهی فروش آن نرمافزار وارد شود، سهم درآمد برای توسعهدهنده ۹۵ درصد خواهد بود. اما چنانچه مایکروسافت کاربران را ازطریق بسترهای تحت تملک خود به صفحهی فروش نرمافزار مورد نظر هدایت کند، این سهم در آمد به ۸۵ درصد تقلیل خواهد یافت.
ارقام سهم درآمد یادشده سال گذشته در Build 2018 برای اولین بار ارائه شد و انتظار میرفت تا پایان سال ۲۰۱۸ این سیاستها به مرحله اجرا درآید. اگرچه این شیوهی جدید پرداخت با چند ماه تأخیر عملیاتی شده است؛ اما با این وجود تغییرات خوشایندی را برای توسعهدهندگان در پی خواهد داشت.
هرجا که هستید، آلودگی هوا یک مشکل اصلی است اما این هوا مخصوصا در سئول (پایتخت کره جنوبی) وضعیت بدی دارد و مقامات دولتی در تلاش برای مقابله با دودی هستند که آسمان شهر را فرا گرفته است. آخرین طرح مون جائه-این، رئیسجمهور کره جنوبی، ایجاد باران مصنوعی برای شستن آلودگیهای موجود در آسمان است. البته این راهبردی است که قبلا هم ما آن را دیدهایم اما هنوز شواهد محکمی وجود ندارد که نشان دهد این کار واقعا نتیجهبخش است.
این ایده، بارورسازی ابرها (cloud seeding) نامیده میشود: معمولا توسط هواپیما، بهمنظور تشویق تشکیل قطرات آب، مواد شیمیایی خاصی در هوا آزاد میشود. قطرات آب آلودگیهای موجود در هوا را جذب کرده و با بارش بر سطح زمین این آلودگیها را از آسمان پاک میکنند. به هر حال، تئوری این است. نتایج آزمایشهای قبلی درمورد اینکه آیا واقعا بارورسازی ابرها تاثیر دارد یا نه، واضح نبوده و خود کره جنوبی هم یک تلاش بیثمر برای ایجاد بارندگیهای پاککنندهی هوا در ماه ژانویه داشته است. از این تکنیک تاکنون برای ایجاد آبوهوای خوب در المپیک پکن و حل مشکل کمبود آب استفاده شده است اما انواع خاصی از ابرها باید وجود داشته باشند که برای ایجاد باران مصنوعی بتوان روی آنها کار کرد.
البته درمورد میزان اثربخشی بلندمدت این روش برای شستن آلودگیهای هوا مباحثی وجود دارد. هرچند باران میتواند هوا را از وجود ذرات آلاینده پاک کند اما اندازهی تاثیر این روش موردی است که دانشمندان هنوز هم در حال بررسی آن هستند. با این وجود، کره جنوبی قصد دارد تا دوباره این کار را انجام دهد. این پروژه با همکاری چین انجام میشود، چرا که حجم عظیمی از ذرات گردوغبار ریز موجود در اتسفر کره جنوبی از کشور همسایه یعنی چین میآید. ظاهرا باران مصنوعی برفراز دریای زرد به سمت غرب شبه جزیره کره ایجاد خواهد شد.

این هفته، یک هفتهی بد از نظر آلودگی هوا در این منطقه بوده است. آسوشیتدپرس گزارش کرد که سطوح غلظت غبار ریز در روز چهارشنبه در سئول برابر ۱۳۶ میکروگرم در متر مکعب بود (درحالیکه مؤسسهی ملی پژوهشهای زیستمحیطی کره سطح ۷۵ میکروگرم را بهعنوان وضعیت «خیلی بد» در نظر میگیرد). این عدد مرتبط با ذرات فوق ریزی است که قطرشان کمتر از ۲/۵ میکرومتر (PM 2.5) است. سازمان جهانی بهداشت توصیه میکند که باید سطوح PM 2.5 زیر ۲۵ میکروگرم حفظ شود. بر این اساس، شما میتوانید شدت این مشکل را ببینید.
دولت کره جنوبی همچنین اقداماتی درجهت تعطیلی کارخانههای قدیمی که از سوخت زغالسنگ استفاده میکنند، انجام داده و نیز برای تصفیهکنندههای هوا در مدارس تأمین هزینهی بیشتری میکند. باران مصنوعی در پاک کردن آلودگی هوا اثر داشته باشد یا نه، بدیهی است که باید اقداماتی فوری انجام شود. براساس آمارهای سازمان جهانی بهداشت که در سال گذشته منتشر شده است، ۹۳ درصد از کودکان در سرتاسر جهان در حال تنفس هوای آلوده هستند. مبارزه با آلودگی هوا در بلندمدت (و همهی آسیبی که به سلامتی و جهان طبیعی اطراف ما وارد میشود) در گرو ایجاد تغییراتی در روش زندگی و تولید انرژی ما است.
چند روز بیشتر تا بزرگترین رویداد رونمایی سال در زمینه خودروی الکتریکی فاصله نداریم. قرار است کراساور برقی تسلا مدل Y در روز ۲۳ اسفند (۱۴ مارس) بهطور رسمی رونمایی شود و گمانهزنیهای زیادی درباره این خودروی برقی مطرح میشود. تمام اطلاعات ما از خودروی برقی جدید تسلا به چند تیزر کوتاه و توئیتهای ایلان ماسک محدود میشود.

آنطور که گفته میشود، کراساور مدل Y براساس تسلا مدل ۳ طراحی و ساخته شده است. این شیوه باعث صرفهجویی در هزینهها میشود و به این معنی خواهد بود که قیمتی حدود ۴۰ هزار دلار دارد. شایعات قبلی از سهردیفه بودن کابین تسلا مدل Y صحبت میکردند، اما باتوجهبه اندازه طول خودرو چنین موضوعی سؤالبرانگیز به نظر میرسد. باتوجهبه هماندازه نبودن با تسلا مدل ایکس، میتوان اینطور نتیجه گرفت که مدل Y کراساور دو ردیفه باشد.

مراسم رونمایی رسمی تسلا مدل Y در استودیوی طراحی تسلا در لسآنجلس برگزار خواهد شد و به ماهها انتظار علاقهمندان پایان میدهد. ایلان ماسک پیشتر در توئیتی اعلام کرد که تسلا مدل Y ۱۰ درصد بزرگتر از مدل ۳ است و قیمت آن نیز تقریباً ۱۰ درصد بیشتر از این خودروی برقی خواهد بود. گزارش سهماهه چهارم سال ۲۰۱۸ تسلا به سهامداران این شرکت بیان میکند که تولید انبوه مدل Y تا اواخر سال ۲۰۲۰ آغاز میشود. تسلا فرایند تجهیز کارخانه گیگافکتوری ۱ را در فریمونت برای تولید انبوه کراساور جدید خود در سال جاری آغاز میکند تا سال آینده با مشکلی مواجه نشود.

تسلا مدل Y حدود ۷۵ درصد از قطعات خود را از مدل ۳ قرض میگیرد؛ برای مقایسه بد نیست بدانید مدل ایکس تقریباً ۳۰ درصد با تسلا مدل اس اشتراک قطعات دارد. کراساور مدل Y برخلاف شایعات مطرحشده، از درهای گالوینگ بهره نمیبرد و درهای معمولی خواهد داشت. درباره باتری خودروی برقی نیز از نوعی مشابه مدل ۳ با شعاع حرکتی کمتر استفاده میشود.
احتمالا قیمت مدل Y از ۳۹ هزار دلار آغاز خواهد شد و مدلهای آپشندار با قیمتهای بالاتر، زودتر تحویل میشوند. پایینترین شعاع حرکتی این مدل به ۳۲۰ کیلومتر محدود میشود، درحالیکه بیشترین شعاع حرکتی حدود ۴۴۰ کیلومتر برآورد شده است. بهعنوان گزینه استاندارد در این مدل از سختافزار فناوری کاملاً خودران (FSD) تسلا استفاده میشود و قابلیت بهکارگیری سوپرشارژر نسخه سوم نیز دارد. در این مدل از دستگیرههای در، صفحهنمایش لمسی ۱۵ اینچی و سیستم تهویه هوا به سبک تسلا مدل ۳ بهره گرفته خواهد شد. بهعنوان آخرین انتظارات میتوان به استفاده از شیشه جلو پانورامیک و عدم وجود سیستم تعلیق بادی اشاره کرد.

هر چند اشتیاق زیادی برای آشنایی با کراساور برقی جدید تسلا وجود دارد، اما باید روزهای باقیمانده را تا مراسم رونمایی سپری کنیم و ببینیم که با چه پدیدهای سروکار خواهیم داشت.
باتوجهبه قوانین وضعشده در سازمان حملونقل بینالمللی هوایی (یاتا)، صندلیهای هواپیماها دارای ردهبندی یا به عبارتی کلاسبندی پروازی مختلف هستند که مسافران باید بلیط سفر خود را باتوجهبه کلاس پروازی مورد نظر انتخاب کنند. در این رابطه، دو کلاس پریمیوم اکونومی و اکونومی، همانطور که از نام آنها پیداست& ارزان ترین بلیط هواپیمامحسوب میشوند.
از طرفی، این روزها بیشتر ایرلاینها پرواز پریمیوم اکونومی را پیشنهاد میدهند و روزبهروز هم، از فضای جلوی پای مسافران در پروازهای اکونومی کم میشود، پس بهتر است تا با شباهتها و تفاوتهای این دو کلاس پروازی آشنا شویم.

مهمترین تفاوت بین پروازهای بینالمللی پریمیوم اکونومی و اوکونومی راحت (اکونومی که فضای زیادی برای پا دارند) است، که هواپیماییها بهطور معمول انتخاب را برای شما سخت میکنند. ابتدا بدون تامل بگویید بین اکونومی راحت و پریمیوم اکونومی کدام را انتخاب میکنید؟
صندلیهای پریمیوم اکونومی دارای عرض حدود ۵۰ سانتیمتر هستند، و فاصله پشتی یک صندلی تا پشتی صندلی جلویی حدود ۹۶ سانتیمتر است. این فاصلهها پنج تا هفت سانت بیشتر از فاصلهها در پرواز اکونومی هستند. همچنین، در پریمیوم اکونومی فضای راهروها ۱۷ تا ۲۰ سانتیمتر بیشتر از فضای راهروها در اوکونومی است. تعداد صندلیهای پریمیوم همیشه یک تا دو صندلی کمتر از تعداد صندلیهای اکونومی است.

اگر با پروازهای محلی هرجای دنیا، به جز اروپا، سفر میکنید، اوضاع به همین منوال است. سرویسدهی این نوع پروازها نیز متفاوت است (البته فراموش نکنید که نسبت به اکونومی میسنجیم). در پریمیوم اکونومی غذا، نوشیدنی و سرویسهای شخصی بهتری دریافت میکنید.
بهطور حتم، حاضر هستید برای راحتی بیشتر، مبلغ بیشتری بپردازید. گاهی مقایسه وبسایتها برای پی بردن به نوع سرویسی که ارائه میدهند میتواند گیجکننده باشد؛ بنابراین به وبسایت ایرلاین مورد نظر بروید و نقشه صندلیها را چک کنید. اگر متوجه شدید که در هر ردیف، صندلی کمتری وجود دارد، آن یک پرواز پریمیوم اکونومی مناسب است.

نکته مهم: اگر بلیط پرواز اکونومی برای شما رزرو شده بود و شما خواستار فضای بیشتر در هواپیما بودید، شک نکنید و به مامور چک-این بگویید. بهطور معمول، هواپیماییها از این ارتقاء خوشحال میشوند. اما حتما مطمئن شوید که پروازی که قرار است جایگزین شود پریمیوم اکونومی است یا اکونومی راحت؛ و اینکه بر کدام صندلی قرار است بنشینید. اگر بدانید که پولهایتان را چطور خرج کنید، پرواز بینظیری خواهید داشت.
NSA نسخهی عمومی ابزار مهندسی معکوسی با نام Ghidra را رونمایی کرد و درکنار معرفی آن، سورسکُدش را هم در اختیار علاقهمندان و توسعهدهندگان قرار داد که بتوانند قابلیتهای جدید به این ابزار اضافه کنند تا ابزار موثرتری برای انجام عملیاتهای مهندسی معکوس ساخته شود. نام این ابزار در اسنادی که توسط WikiLeaks با نام Vault 7 منتشر شده بود، برای اولینبار شنیده شد؛ در آن اسناد مشخص شده بود که این ابزار توسط بخش تحقیقات NSA ساخته شده و سازمان CIA آمریکا هم از این ابزار استفاده میکند. اگر میخواهید بدانید که چرا سازمان NSA این ابزار را در دسترس عموم قرار داده است، میتوان به صحبتهای رابرت جویس مشاور ارشد NSA توجه کرد که در صحبتهای ایشان میبینیم هدف از این کار، بهبود ابزارهای امنیت سایبری، ایجاد یک جامعه آموزشی برای استعدادهای تازه و نشان دادن آنچه آژانس از آن بهعنوان راهکارهای امنیتی استفاده میکند است. البته این نشان میدهد که NSA در داخل خود از چه ابزارهایی استفاده میکند و همچنین مشتاق است که با کمک مخاطبان بیشتر، راهی برای بهبود این نوع ابزارها برای علاقهمندان بهوجود آورد.
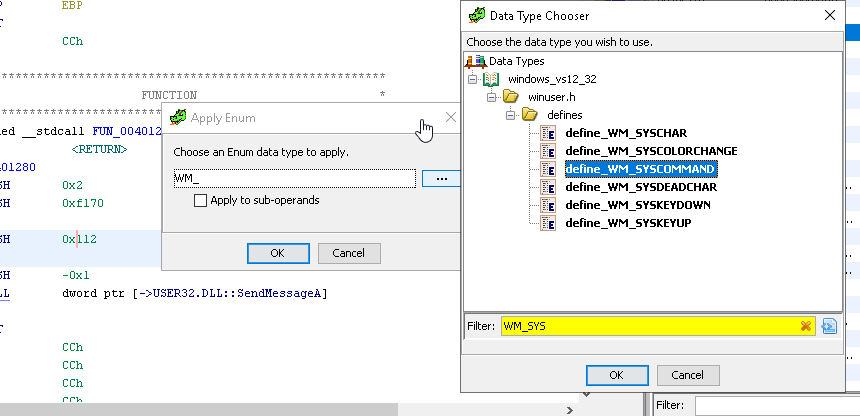
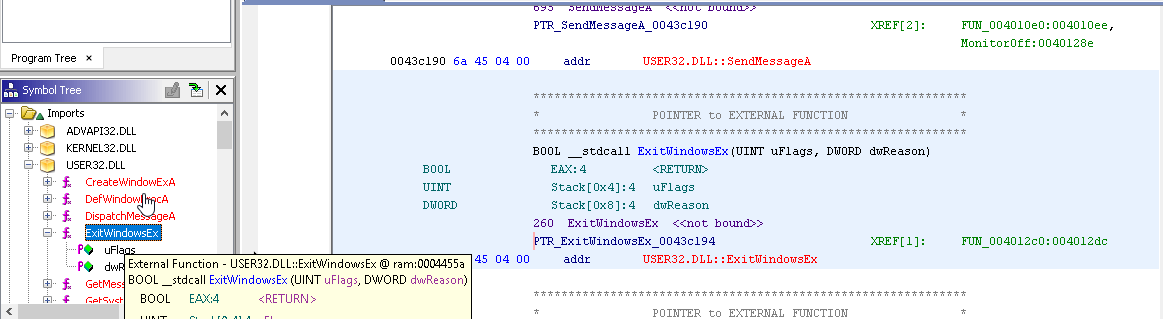
محققان دنیای بدافزارها، هیجان بسیاری از انتشار این ابزار و بررسی آن داشتند و بهخصوص مشاهده شد که این ابزار رایگان را با ابزارهای حرفهای و معروف چند هزار دلاری مانند IDA Pro مقایسه کردهاند. ۵ مارس، NSA در کنفرانس RSA سانفرانسیسکو، یک نسخه رایگان از ابزار Ghidra برای پلتفرمهای ویندوزی، لینوکسی و macOS دروبسایت آن بهصورت عمومی منتشر کرد و سورس کُد آن را در مخزن گیت هاب درکنار دیگر ابزارهای منتشرشده توسط NSA قرار داد. بررسیهای بیشتر روی این ابزار نشان میدهد که وجود آیتمهای مختلف، منوها، پنجرهها و دیگر ابزارهای موجود در آن، راه را برای بررسی همهجانبهی بدافزارها برای محققان فراهم میآورد. همچنین این برنامه مجموعهای از ابزارهای تجزیه و تحلیل سطح بالا، همراهبا قابلیت انجام عملیاتهای Decompilation، Graphing و آمادهسازی انواع اسکریپتها برای بررسی دقیقتر و کاملتر بدافزارها در اختیار محققان قرار میدهد.
مقالههای مرتبط:
این ابزار از طیف گستردهای از فرآیندها و دستورالعملها برای فرمتهای اجرایی مختلف پشتیبانی میکند و میتواند در دو حالت خودکار و تعاملی به بررسی برنامههای مختلف بپردازد. کاربران همچنین میتوانند کمپوننتها و پلاگینهای مختلف خود را برای اGhidra توسط اسکریپتهای Python یا Java بنویسند. این ابزار از انواع پردازندهها مانند MIPS، ARM، x86 پشتیبانی میکند و محققان در بررسیهای اولیهی خود نظرات مثبتی درباره این ابزار منتشر کردهاند. پاتریک میلر، محقق امنیت اطلاعات در Raytheon Intelligence گفت که Ghidra را با IDA و Binary Ninja مقایسه کرده و اعلام کرد که این ۳ برنامه، ارزشمندترین ابزارهای مهندسی معکوس در حال حاضر هستند. محققان دیگر هم در اظهارات خود اعلام کردهاند که تواناییهای Ghidra با ابزارهای گرانقیمت تجاری برابری میکند و عمومی کردن سورس کُد آن توسط NSA، راه را برای پیشرفت سریع این برنامه هموار کرده است.
اما اتفاق جالبی که در همان ابتدای رونمایی این ابزار اتفاق افتاد، این بود که مدت کوتاهی پس از انتشار Ghidra،متیو هیکی از بنیانگذاران و سرپرستان گروه Hacker House Security، یک باگ امنیتی در Ghidra کشف کرد که توسط آن میتوان کُدهای مخرب را از راه دور روی سیستمی که Ghidra روی آن سیستم در حال اجرا است، اجرا کرد. این ضعف امنیتی زمانی رخ میدهد که برنامه Ghidra در حالت Debug Mode قرار دارد و Java Debug Wire Protocol را اجرا کرده و پورت شماره 18001 را برای این کار بهصورت باز نگه میدارد که میتوان توسط این درگاه باز، کُدهای مخربی را روی سیستم قربانی اجرا کرد. علاقهمندان به این ابزار میتوانند توضیحات بیشتر درباره این برنامه را در بلاگهای 0xeb و PepperMalware دنبال کنند.
اگر تنها یک مسئله باشد که بوگاتی در ۱۰ سال اخیر در آن تبحر خاصی پیدا کرده باشد، آن مسئله چیزی نیست جز ساخت نسخههای مخصوص از خودروهایش. این خودروساز فرانسوی تاریخچهای غنی در ساخت مدلهای منحصربهفرد و تولید محدود دارد. اما این نسخهها بهصورت خاص با تولید آخرین نمونههای ویرون رایج شدند. درواقع، حساب نسخههای ویژه تولید محدود از ویرون از دست خیلیها در رفته، اما یکی از بهیادماندنیترین این نمونهها، بوگاتی ویرون گرند اسپرت Vitesse Rembrandt است. خودروی مذکور در سال ۲۰۱۴ توسط بوگاتی و تحت عنوان Legends Series معرفی شد که تنها به تولید ۳ دستگاه محدود میشد. این خودرو برای یادبود برادر بنیان گذار شرکت یعنی Ettore Bugatti، با نام Rembrandt Bugatti ساخته شد. موتور ۱۶ سیلندر ۴ توربوشارژ این خودرو، ۱۲۰۰ اسببخار قدرت تولید میکند. این قدرت برای رساندن ویرون ویتس از حالت سکون بهسرعت ۹ کیلومتربرساعت تنها در ۲.۴ ثانیه کافی است.

مقالههای مرتبط:
در هنگامی که اتوره به ساخت خودرو مشغول بود، برادرش به مجسمهسازی و پیکرتراشی مشغول بود و به کار با مواد برنزی علاقه داشت. یکی از تفریحات مورد علاقه وی، ساخت مجسمههای مختلف از فیل بود. به منظور گرامیداشت این موضوع، در بدنه بوگاتی ویرون گرند اسپرت ویتس Rembrandt هم از مواد فیبرکربنی برنزی رنگ و رگههای قهوهای استفاده شده است. در قسمت کابین هم مجسمه یک فیل بین دو صندلی دیده میشود. از دیگر ویژگیهای منحصربهفرد این خودرو میتوان به کابین چرم قهوهای رنگ داخل کابین و رینگ های ۲ رنگ اشاره کرد.
جالب است بدانید که این خودرو هم متعلق به مانی خوشبین، میلیونر معروف ایرانی است که قبل تر ویدیویی را از کلکسیون مرسدس بنزهای SLR وی منتشر کردیم. همانطور که مانی خوشبین در ویدئو توضیح میدهد، در قسمتهای از کابین از تریم پلاتینیوم هم استفاده شده است. در اصل، جلوپنجره نعل اسبی و لوگوی EB بوگاتی در قسمت عقب و روی فرمان خودرو، از جنس مواد فلزی بسیار گرانقیمت ساخته شدهاند. ارزش فعلی این خودرو بیش از ۲.۷ میلیون دلار است.
شرکت مایکروسافت یکی از نمادینترین اجزای ویندوز یعنی ماشین حساب این سیستمعامل را به حالت متنباز در آورد. مایکروسافت کد منبع و مسیر توسعهی ماشین حساب ویندوز را در گیتهاب منتشر کرده است و این شرکت توسعهدهندگان را تشویق میکند تا در توسعهی ماشین حساب مذکور فعالیت کنند.
ماشین حساب از زمان انتشار نسخهی اول ویندوز تاکنون، یکی از امکانات موجود در این سیستمعامل بوده است. اگرچه تغییرات زیادی در نسخهی ارائهشده در ویندوز ۱۰ نسبت به ماشین حساب نسخه اول ویندوز اعمال شده، اما هستهی برنامه اساسا مشابه بوده و همه ما بارها در حین انجام کارهای روزمره از این نرمافزار استفاده کردهایم.
ماشین حساب ویندوز هماکنون در گیتهاب در دسترس قرار گرفته است
حال مایکروسافت علاوهبر انتشار خبر متنباز شدن ماشین حساب ویندوز در بلاگ توسعهدهندگان این سیستمعامل، کد منبع نرمافزار مذکور را در گیتهاب نیز ارائه داده است. ردموندیها ماشین حساب ویندوز را تحت لایسنس MIT منتشر کردهاند. این لایسنس بهصورت کپی و ادامه بوده و در راستای روش کاری استاندارد گیتهاب است.
مایکروسافت از توسعهدهندگان دعوت کرده تا از کد ماشین حساب ویندوز در اپلیکیشنهای خود استفاده کنند. این شرکت همچنین از توسعهدهندگان خواسته تا با حضور در بحثها و ارائهی پیشنهاد و نیز ایجاد امکانات جدید، در جهتگیری آیندهی ماشین حساب ویندوز نقش داشته باشند.
مقالههای مرتبط:
بهنظر مایکروسافت استفاده از کد و مشارکت در ایدهها میتواند راه بسیار خوبی برای یادگیری جدیدترین فناوریهای این شرکت مثل پلتفرم سراسری ویندوز، XAML و آژور باشد. شما میتوانید پروژههی مذکور را ازطریق این لینک دنبال کنید. همچنین مستندات مربوطبه پروژه در این لینک در دسترس شما قرار دارد. مایکروسافت میگوید هدف از انجام این اقدام «ایجاد یک تجربهی مشارکتی بهتر با جامعهی کاربران» است. همچنین در نظر داشته باشید که شرکت مذکور از دیدگاههای تازهی شما استقبال میکند تا با کمک در این پروژه، آیندهی بهتری برای ماشین حساب تعریف شود.
مایکروسافت جامعه متنباز را در آغوش میکشد
این اولین ابزاری نیست که مایکروسافت آن را بهصورت متنباز ارائه کرده است و بهنظر هم نمیرسد آخرین مورد باشد. مایکروسافت تا سالها بهعنوان مخالف سرسخت جوامع متنباز شناخته میشد ولی در سالهای اخیر استراتژی شرکت مذکور در این زمینه تغییر کرده است.
علاقهی مایکروسافت به جامعهی متنباز در سال ۲۰۱۸ و با عضویت این شرکت در شبکهی اختراع آزاد (OIN) شروع شد. از آن زمان تابهحال مایکروسافت ۶۰ هزار پتنت انحصاری خود را در این شبکه ارائه کرده که این اقدام میتواند در محافظت از لینوکس در پروندههای قضایی کمک کند.
ما عموما رابطهی خود را با طبیعت بهمانند یک رابطهی اجتماعی قلمداد میکنیم و سعی میکنیم رفتارهای مخرب خود را با رفتارهای دوستدار محیط زیست جبران کنیم؛ اما برخلاف سایر اشتباهات اجتماعی، آثار مخرب زیستمحیطی ما به این راحتیها قابل جبران نیست.
مقالهای که بهتازگی در ژورنال علمی Frontiers in Psychology منتشر شده است، نشان میدهد که چگونه سیستمهای تبلیغاتی، سیاستمداران و سایر سیستمهای اقتصادی در حال بازیدادن ما با مفهوم «جبرانسازی اقلیمی» هستند و از لزوم معرفی رویکردی منطقیتر و مسئولانهتر سخن میگوید.
نمیتوان با یک بوسه بر درخت، از سر آشتی با محیط زیست درآمد
روانشناسان سوئدی با یک نظریهی تازه مواجه شدهاند که توضیح میدهد چرا ما حتی زمانیکه قصد اصلاح رفتار خود را با محیط زیست داریم، باز هم به آن آسیب وارد میکنیم.
مقالههای مرتبط:
بنابر گفتهی پژوهشگران، عملا غیرممکن است که بتوانیم آثار زیستمحیطی تمام رفتارهای خود را محاسبه کنیم. بنابراین درعوض، ما معمولا به یکسری قواعد سرانگشتی متوسل میشویم تا بتوانیم آثار مثبت خود را بر محیط زیست ارزیابی کنیم. آنها میگویند مشکل از آنجا ناشی میشود که این قضاوتهای غریزی و شهودی ما منجر به بروز برخی تعاملات اجتماعی با محیط زیست میشود که در آن، تصمیمات اخلاقی درست و غلط ما میتوانند اثر یکدیگر را تاحد زیادی خنثی کنند.
پاتریک سورکیست، استاد روانشناسی زیستمحیطی در داشنگاه گاولا سوئد و نویسندهی اصلی مقالهی یادشده میگوید:
تقابل و تعادل در روابط اجتماعی از اصول پایهی همکاریهای اجتماعی ما محسوب میشود. مکانیزم بقا باعث شده است مغز ما در روند انتخاب طبیعی برای محاسبه و ایجاد این تعادل تکامل یابد. اما این طرز تفکر مبتنیبر بدهوبستان اجتماعی درمورد تغییرات اقلیمی باعث ایجاد این تصور غلط میشود که «گزینههای سبز» ما میتواند جبرانکنندهی اقدامات منفی ما باشند.

در حقیقت، تمامی الگوهای مصرفی ما باعث واردشدن آسیبهای دائمی به محیط زیست میشوند و گزینههای سبز ما در بهترین حالت، تنها مضرات کمتری نسبتبه گزینههای دیگر خواهند داشت. سورکیست با کنایه میگوید:
شما نمیتوانید با یک بوسه، با محیط زیست از سر آشتی درآیید. مهم نیست که چند روز در هفته گوشت مصرف نمیکنید، درهرحال سفر هوایی شما به سواحل کارائیب، عواقب زیستمحیطی بهمراتب سنگینتری را بهجای خواهد گذاشت.
حتی رفتار سازگار با محیطزیست نیز میتواند مضر باشد
بااینحال اعتقاد به مفهوم «جبران اقلیمی» همچنان تفکری فراگیر است. مطالعات نشان میدهد که وقتی گزینههای دوستدار محیطزیست به مجموعهای از گزینههای متعارف دیگر اضافه میشوند، این باور در افراد بهوجود میآید که تاثیر محیطی کل مجموعه خنثی خواهد شد یا حتی این اثر کاهش نیز خواهد یافت.
بهعنوان مثال، برخی پژوهشها دریافتهاند که مردم بهطور غریزی خیال میکنند بار زیستمحیطی یک همبرگر و یک سیب ارگانیک در ترکیب باهم کمتر از بار زیستمحیطی یک همبرگر بهتنهایی است. یا اینکه مردم گمان میکنند استفاده ازخودروی هیبریدی هیچگونه کربنی را در محیط زیست منتشر نخواهند کرد.
این تصور باعث میشود که ما همواره بهدنبال راهحلهایی فوری و دمدستی برای کاهش شدت آثار منفی خود در محیط زیست باشیم. سورکیست میافزاید:
مردم ممکن است گاهی مقادیری مازاد بر مصرف از خواربار خریداری کنند؛ آنهم صرفا بهخاطر اینکه دارای برچسب «سازگار با محیط زیست» هستند. آنها تصور میکنند میتوانند آثار زیستمحیطی سفرهای هوایی خود را صرفا با رکابزدن تا محل کار خود جبران کنند یا اینکه چون درجهی حرارت آب گرم مصرفی خود را کاهش دادهاند، میتوانند زمان دوشگرفتن خود را نیز بیشتر کنند.

در این میان، شرکتها و حتی کشورها نیز مدعی هستند که با کاشت درختان یا پرداخت حق انتشار کربن خود به اتحادیهی اروپا توانستهاند آثار انتشار گازهای گلخانهای را در کشورشان به تعادل برسانند. سورکیست تاکید میکند که قطعا بهترین کاری که میتوان برای محیطزیست انجام داد این است که مصرف خود را کاهش دهیم.
میانهروها با محیط زیست سازگارتر هستند
پژوهشگران میگویند وضع قوانین سختگیرانهتر و درج آثار انتشار کربنی روی محصولات میتواند راهی برای هدایت بهتر رفتار مصرفکنندگان، شرکتها و ملل جهان برای پیشگیری از اقدامات مضری باشد که با نام جبران اقلیمی در جریان است. دکتر لیندا لانگبروگ، نویسندهی همکار در این مطالعه میگوید:
استفاده از عباراتی نظیر «دوستدار محیطزیست» یا «سبز»، این دیدگاه را تشویق میکند که گویی محصولات، رفتارها و تصمیمات ما صرفا بهخاطر داشتن این برچسبها، ذاتا مفید هستند؛ درحالیکه آنها تنها کمتر مضر هستند.
برای مثال، برچسبگذاری یک رستوران همبرگرفروشی با برچسب «سبز» یا «بدون آلایندگی» ممکن است مردم را به این باور برساند که شاید خوردن و آشامیدن در چنین رستورانی هیچگونه هزینهی زیستمحیطی را متوجه ما نخواهد کرد. لانگبورگ پیشنهاد میکند:
در عوض، ما باید یک بازخورد آنی در اختیار مصرفکنندگان قرار دهیم تا بدانند با خرید هر محصول بهاصطلاح سبز، چه میزان هزینهی زیستمحیطی تحمیل شده و چهمیزان از آن جبران میشود. بهعنوان مثال، سیستمهای اسکن بارکد محصولات در سوپرمارکتها میتوانند برآوردی از میزان کربن انباشته ناشی از خرید مشتریان را در اختیار آنها قرار دهند.
یکی از ویژگیهای جالب پردازندههای اینتل، ویژگی اجرای حدسی (Speculative Execution) است که برای تقویت کارایی پردازنده، مسیرهایی را پیش از تکمیل شاخه پیشبینی میکند که دستورالعمل میپیماید. درعینحال، این ویژگی دقیقا همان عاملی بوده که در گذشته، دردسرهایی برای اینتل ایجاد کرده است. گزارش جدیدی که پژوهشگران امنیتی مؤسسه پلیتکنیک ورچستر و دانشگاه لوبک اول مارس منتشر کردند، نشان میدهد حفرهی امنیتی دیگری هم مرتبطبا همین ویژگی عملکردی وجود دارد که خیلی مهم است و باید به آن پرداخت.
مقالههای مرتبط:
آسیبپذیری جدید که «اسپویلر» (Spoiler) نامیده میشود، این توانایی را دارد که چگونگی اتصال حافظهی مجازی و فیزیکی به یکدیگر را با اندازهگیری زمانبندی عملیاتهای حدسی بارگیری و ذخیرهسازی که توسط پردازنده انجام میشود، تعیین کند. با شناسایی و بررسی اختلافهایی که در زمانبندیها رخ میدهد، مهاجم این امکان را دارد که طرحبندی حافظه را تعیین و در نتیجه، مناطق مناسب برای حمله را شناسایی کند.
دنیل مقیمی، یکی از پژوهشگران این پژوهش در این گزارش گفته است:
دليل اصلی چنین موضوعی این است که عملیاتهای حافظه بهصورت حدسی اجرا میشوند و پردازنده، زمانی وابستگیها را برطرف میکند که همهی بیتهای آدرسهای فیزیکی در دسترس باشند. بیتهای آدرس فیزیکی، اطلاعات امنیتی حساسی هستند و اگر در فضای کاربر در دسترس قرار بگیرند، کاربر میتواند حملههای میکرو معماری دیگری نیز انجام بدهد.
اجرای حدسی بهطور معمول با استفاده از بافر ترتیب حافظه برای ردیابی عملیاتهای انجامشده در حافظه اجرا میشود و برای این کار، دادهها را از روی رجیستر CPU روی حافظهی اصلی کپی میکند تا در کدها نمایش داده بشوند. سپس، دادهها را میتوان بدون نوبت از روی حافظهی اصلی روی رجیستری کپی کرد و به این ترتیب، اگر عناصر احتمالی را درست حدس زده باشند، سرعت کلی عملیات بالاتر میرود؛ اگر هم اشتباه باشند، عناصر حدسی کنار گذاشته میشوند و دادههای غیرحدسی بهصورت معمولی بارگذاری میشوند تا دستورالعمل صادرشده اجرا شود، ولی هیچ تاثیری روی ارتقای سرعت اجرای آن ندارد.
در گزارش منتشرشده توسط پژوهشگران آمده است که مهمترین مسئله در خصوص اسپویلر، عملکرد ابهامزدایی حافظه در پردازندههای اینتل است که تلاش میکند تا مانع از انجام محاسبات روی دادههای بارگذاریشدهی حاصل از حدس و گمان شود و رفتار زمانبندی آن، در حقیقت نقطهی واقعی در این آسیبپذیری است.
وقتی که بافر حافظه از آدرسهایی پر میشود که از آفستهای مشابه اما با صفحات مجازی مختلف استفاده میکنند و سپس یک بار حافظه با همان آفست روی یک صفحهی حافظهی متفاوت صادر میکنند، تیم اقدام به اندازهگیری زمان بارگذاری میکند. پس از انجام چند بارگذاری متعدد در صفحات مجازی متعدد و بیشمار، میتوان از روی تفاوتهای موجود در میان زمانبندیها به سرنخهایی دربارهی مکانهای حافظه دست یافت.
پژوهشگران بر این باور هستند که این حفره امنیتی، حملههای «Rowhammer» و کَشهای موجود را راحتتر میکند و در عین حال، با سرعت بخشیدن به حملههایی که با استفاده از جاوا اسکریپت انجام میشوند، باعث میشود که اجرای آنها بهجای چند هفته، تنها در عرض چند ثانیه انجام بشود. بهگفتهی پژوهشگران هیچ نرمافزار اصلاحکنندهای وجود ندارد که بتواند این مشکل را بهطور کامل برطرف کند. برطرف کردن مشکل معماری تراشه باعث کاهش چشمگیر عملکرد تراشه میشود.
مقالههای مرتبط:
در تاریخ ۱ دسامبر ۲۰۱۸ جزئیات این آسیبپذیری به اطلاعاینتل رسانده شد و پس از یک مهلت ۹۰ روزه، برای عموم مردم فاش شد. تا به حال، اینتل هیچ شمارهی CVE را برای این مشکل صادر نکرده است. مقیمی حدس میزند که این مشکل را نمیتوان بهراحتی با استفاده از میکروکدها به روشی کارآمد برطرف کرد و نیز اینکه، طراحی یک وصله برای مسیر حمله میتواند سالها به طول انجامد.
از آنجایی که این موضوع، صرفنظر از سیستم عاملی که کاربران استفاده میکنند، روی همهی پردازندههای نسل اول تا جدیدترین نسخههای Intel Core تاثیر میگذارد، بنابراین تقریبا این موضوع قطعی است که همهی مکینتاشها دربرابر حملاتی که از این حفره امنیتی بهره میبرند، آسیبپذیر هستند.
با درنظرگرفتن تاثیرات بالقوهی حاصل از این آسیبپذیری روی محصولاتی که از سیستمعامل مک او اس (macOS) استفاده میکنند، هنوز معلوم نیست که آیا اپل پاسخی ویژه برای این مسئله در نظر گرفته است یا خیر. همچنین، محققان به این نکته اشاره میکنند که هستههای پردازندههای ARM و AMD رفتار مشابهی ندارند؛ پس میتوان اینگونه نتیجه گرفت که آيفونها و آیپدها مصون از این حملات هستند.
اجرای حدسی، از اهمیت بهسزایی در آسیبپذیری کشفشده در ژانویه ۲۰۱۸ با نام «اسپکترا» (Spectre) برخوردار است. این آسیبپذیری، پردازندههای اینتل و نسخههای مبتنی بر ARM، (شامل دستگاههایی که از سیستمهای عامل macOS و iOS استفاده میکنند) را تحت تاثیر قرار میدهد و بهمحض کشف آن، اپل به سرعت تلاش کرد تا اصلاحیههایی را برای مقابله با آن منتشر کند.
اسپویلر و اسپکترا، از نظر استفاده از این ویژگی مشابه هم هستند، ولی با روشی کاملا متفاوت از یکدیگر عمل میکنند و در نتیجه، این دو را میتوان کاملا متمایز از هم دانست.
اینتل در مورد حملاتی که به سبک «Rowhammer» اتفاق میافتند، گفت:
انتظار داریم که امنیت نرمافزار دربرابر چنین حملاتی را با بهره بردن از روشهای توسعهی امن کانال جانبی تأمین کنیم. حفاظت از مشتریان و دادههای آنها همچنان اولویت مهم ما است و ما بهخاطر تحقیقاتی که جامعهی امنیتی انجام میدهند، قدردان تلاشهای آنها هستیم.
گزارش XDA-Developers دربارهی برخی از اطلاعات افشاشدهی گوشی تاشدنی جدید موتورولا، قابلیتهای این نمایشگر بیرونی را اندکی توضیح میدهد. برخی از این قابلیتها به قرار زیر است:
- وقتی صفحهنمایش اصلی و تاشدنی گوشی در حالت باز قرار دارد، صفحهنمایش بیرونی که در این حالت Closed Display خوانده میشود، موقتا نقش تاچپد را بازی خواهد کرد. درحالحاضر، میدانیم کار این تاچپد محدود به مرور (اسکرول) و جابهجایی در صفحات وب در مرورگر کروم و مرور تایملاین برخی برنامهها است.
- حداکثر تا ۶ عنوان تنظیمات روی نمایشگر بیرونی نمایشدادنی است. درحالحاضر، مشخص نیست موتورولا اجازهی مرور عناوین بیشتری را در این حالت به کاربران خواهد داد یا خیر.
- در برنامهی دوربین، کاربر میتواند برای گرفتن عکس روی صفحهنمایش اصلی ضربه بزند یا با کشیدن دو انگشت روی صفحهنمایش بزرگنمایی را تنظیم کند. با این روش کاربر میتواند درحالیکه گوشی را روبهروی خود گرفته، عکس سلفی بگیرد. زمانسنج معکوسی هم روی صفحهنمایش تاشدنی نشان داده میشود.
- زمانیکه صفحهنمایش تاشوندهی گوشی بسته است، چنانچه کاربر دستیار گوگل را فرابخواند، انیمیشن دستیار گوگل درصورتی نمایش داده میشود که سیستم تشخیص صوت گوگل را از قبل فعال کرده باشد. درغیر اینصورت، از کاربر خواسته میشود صفحهنمایش تاشدنی را همراهبا واردکردن رمزعبور بازکند.
- موتورولا درحالآزمایش اپلیکیشن Moto Display برای نمایش ساعت و اعلانها و کنترل پخش محتوای چندرسانهای ازطریق صفحهنمایش ثانویه است.
- ممکن است کاربران بتوانند بهطور مستقل والپیپر صفحهنمایش خارجی دستگاه را تغییر دهند.
داشتن صفحهنمایشی با قابلیتهای کمتر بسیار منطقیتر از اجرای نسخهی کامل اندروید روی صفحهنمایشی کوچک است. این کاری است که سامسونگ در گوشی تاشدنی خود انجام داده است.
.: Weblog Themes By Pichak :.
ورود کاربران
خوش آمدید! لطفا وارد حساب خود شوید