این روزها همه در مورد بیتکوین و قابلیتهای بیشمار این ارز دیجیتال صحبت میکنند. از ناآشناترین افراد به دنیای فناوری تا فعالان بورس، همگی به این پدیدهی انقلابی قرن ۲۱ علاقهمند شدهاند. اما کمتر کسی در مورد فناوری زیرساختی بیتکوین یعنی بلاکچین اطلاعات کافی دارد. در این مطلب قصد نداریم در مورد قیمت بیتکوین یا آیندهی اقتصاد با توجه به ظرفیتهای ارز دیجیتال صحبت کنیم. هدف ما، توضیح دادن فناوری زیرساختی یعنی Blockchain و ظرفیتهای آن برای دهههای بعد در دنیای فناوری است.
مروری بر تاریخ
در ۳۱ اکتبر سال ۲۰۰۸، یک مقاله از طرف شخص یا سازمانی با نام مستعار ساتوشی ناکاموتو منتشر شد. ایدهای این مقاله، ارسال و دریافت پول بین دو نفر بهصورت مستقیم و ناشناس بود. این مقاله، به مفهوم مورد نظر خود نامBitcoin را اختصاص داد. از آنجایی که بیتکوین برای عملکرد خود از رمزنگاری استفاده میکند، دستهبندی ارز رمزنگاری شده برای آن پیشنهاد شد. البته اصطلاح ارز دیجیتال نیز از آن زمان رواج پیدا کرد.
تنها هدف بیتکوین، تراکنشهای مالی بود؛ اما محققان با بررسی فناوری زیرساختی آن، متوجه پتانسیلهای بالای آن برای استفاده در صنایع دیگر شدند. پتانسیلی که میتوانست اپلیکیشنهایی قوی با رویکردی انقلابی برای صنایع مختلف بسازد. بلاکچین، نامی بود که برای این فناوری زیرساختی استفاده شد.

تا اینجا چند اصطلاح فنی را بیان کردهایم. در ادامه، هریک از این اصطلاحات را به زبان ساده توضیح میدهیم.
توضیح بلاکچین با مثالهای ملموس دنیای واقعی
تصور کنید که در شهری کوچک زندگی میکنید. این شهر پارکینگی یک طبقه با ظرفیت ۲۰۰ خودرو دارد. پارکینگ، یک ورودی دارد که همیشه قفل است. این درب ورودی تنها در زمان ورود یا خروج خودروها باز میشود. حال بیایید این پارکینگ و ساختمان آن را از زوایای مختلف بررسی کنیم:
- قیمت: پارکینگ توسط یک شرکت خصوصی ساخته شده است و آنها، تمام هزینههای نگهداری و مدیریت آن را بر عهده دارند. بههمین دلیل، هزینهی اجارهی یک جای پارک همیشگی در این پارکینگ، بالا است.
- امنیت: اگر دزدها از درب اصلی رد شوند، بهراحتی به خودروی شما دسترسی خواهند داشت. حتی در صورت دزدیده نشدن خودرو، لوازم داخل آن، باتری و موارد دیگر در معرض سرقت خواهند بود.
- محدودیت: اگر تعداد خودروها در شهر شما از ۲۰۰ به ۳۰۰ خودرو برسد، تکلیف چیست؟ فضای پارکینگ برای همهی خودروها کافی نخواهد بود و شرکتهای خصوصی دیگر، پارکینگهای دیگری میسازند.
- اعتماد: شما به شرکت مسئول پارکینگ اعتماد دارید و آنها، مسئول نگهداری و مراقبت از خودروی شما هستند.
- تمرکز: از آنجایی که همهی خودروها در یک ساختمان هستند، این پارکینگ ماهیتی متمرکز دارد.

اکنون این سناریو را کمی پیشرفت میدهیم. فرض کنید ۲۰۰ خانه در شهر شما هست و هر خانه، دو جای پارک دارد. برای ساده کردن فرضیات، خودروهای هر خانه را نیز یک عدد در نظر میگیریم. در نتیجه، هر خانه،یک جای پارک خالی دارد. اهالی شهر تصمیم میگیرند تا این جای خالی را به متقاضیان، اجاره دهند. این مدل اجاره، مشکل خودروهای اضافی را حل میکند و نیازی به ساختن پارکینگ بزرگ مرکزی نخواهد بود. حال، بیایید این سناریوی جدید را بررسی کنیم:
- قیمت: مردم، فضای اضافی را بهصورت اختصاصی برای اجاره نساختهاند،. در نتیجه، هزینههای تعمیر و نگهداری با فضای پارک خودشان مشترک بوده و بسیار کم خواهد بود. در نتیجه، هزینهی اجارهی این جای پارک بسیار کمتر از یک پارکینگ متمرکز بزرگ میشود.
- امنیت: هر خودرو، در پارکینگی مجزا قفل شده است. سارقان برای دسترسی به خودروها باید به این پارکینگهای اختصاصی دسترسی پیدا کنند؛ یعنی امنیت بیشتر. البته امنیت در بلاکچین بهگونهای دیگر تعریف میشود اما در حال حاضر از همین تعریف برای آن استفاده میکنیم.
- محدودیت: با افزایش تعداد خانهها، با در نظر گرفتن فضای اضافی پارک هر خانه، جای پارک کلی نیز بهخوبی افزایش مییابد. با این روند، تعداد اجارهدهندهها و اجارهکنندهها نیز بهطبع، افزایش خواهد یافت.
- عدم نیاز اعتماد: از آنجایی که هیچ سازمانی برای کنترل این پارکینگهای غیرمتمرکز وجود ندارد، قوانین توسط همهی صاحبان پارکینگها تصویب میشوند.
- غیر متمرکز: این مکانهای پارک در تمام شهر پخش شدهاند در نتیجه میتوان کل شهر را یک پارکینگ غیرمتمرکز تصور کرد.

مثال عینی بالا، مفاهیم بنیادین برای درک زیرساختهای فنی بلاکچین را فراهم میکند.
از مدل پارکیگ تا مدل فنی
مدل پارکینگ، مفاهیمی کلی از بلاکچین را با مثالی از دنیای واقعی ترکیب میکند. در ادامه، بخشهای مختلف مدل پارکینگ را با بخشهای فنی بلاکچین متناظر میکنیم.
- پارکینگ بزرگ مرکزی، یک سیستم متمرکز مانند سرورهای شرکت AWS (خدمات تحت وب آمازون) یا گوگل کلاود است (البته این خدمات ابری نیز تاحدودی غیرمتمرکز هستند اما برای سادهتر شدن موضوع، آنها را یک ماهیت متمرکز در نظر میگیریم).
- خودروها، همان داده یا اپلیکیشنها هستند.
- پارکینگهای غیرمتمرکز، سیستمهای غیرمتمرکز شبیه به بلاکچین هستند.
فراموش نکنید که همهی سیستمهای غیرمتمرکز، بلاکچین نیستند. بلاکچین نوعی خاص از سیستمهای غیرمتمرکز است که خصوصیتی ویژه دارد. در ادامه به این خصوصیت میپردازیم.
بلوکهایی که بلاکچین را تشکیل میدهند
بار دیگر به سراغ طرح پارکینگ میرویم و تغییراتی در آن ایجاد میکنیم. فرض کنید قفل هر پارکینگ، در زمان ورود خودرو به آن، ساخته میشود (فرض اول این است که هر خودرو، هر روز به همان پارکینگ همیشگی میرود). بهعلاوه، گاراژها به ترتیب و سریالی، شمارهگذاری شدهاند.

در مرحلهی بعد، ترکیب قفل و کلید گاراژ شمارهی ۵۰، بر اساس ترکیب قفل و کلید گاراژ شمارهی ۴۹ ساخته شده است. بهعلاوه، این ترکیب به مشخصات خودروی پارک شده مانند رنگ، وزن، نوع موتور و موارد دیگر نیز وابسته است. به این ترتیب از گاراژ شمارهی یک شروع شده و تا گاراژ ۲۰۰ و پس از آن، ادامه خواهد یافت.
در نتیجهی فرضیهی زنجیرهای بالا، اگر دزدی وارد گاراژ ۴۹ شده و مشخصات یک خودرو مانند رنگ یا وزن آن را تغییر دهد، ترکیب قفل و کلید این گاراژ تغییر خواهد کرد. در نتیجهی این تغییر، ترکیب قفل و کلید گاراژهای بعدی نیز (که به این گاراژ وابسته بودند)، تغییر میکند.
فرضیهی نهایی ما برای این بخش، آن است که پردازش ترکیب قفل و کلید هر گاراژ، نیازمند منابع پردازشی بسیار خواهد بود. در نتیجه، در صورت تغییر ویژگی یک خودرو در یکی از پارکینگها، محاسبهی مجدد این جفتهای قفل و کلید، تقریبا غیر ممکن میشود.
اگر یک ترکیب قفل و کلید تغییر کند؟
قبلا گفتیم که همهی صاحبان گاراژها از قوانینی پیروی میکنند. یکی از این قوانین، بررسی معتبر بودن پارکینگ است. یک پارکینگ زمانی معتبر است که بتوان ترکیب قفل و کلید آن را تأیید کرد. بهعلاوه در صورت تغییر هر ترکیب، ترکیب تمامی پارکینگها غیرمعتبر خواهد بود چون همهی آنها به هم وابسته هستند. در این میان، فرآیند تأیید جفتهای قفل و کلید، از ساختن ترکیب جدید سریعتر است.

این وابستگی جفتها به جفتهای قبلی، زنجیرهای از گاراژها را ایجاد میکند. در اصطلاحات فنی به این گاراژها بلوک (Block) گفته میشود. در نتیجه، نام زنجیرهی بلوکی یا بلاکچین ایجاد میشود.
بلوکها در شبکهی بلاکچین، با استفاده از هش (همان ترکیب قفل و کلید) به هم وابسته میشوند. مانند مثال گاراژ، اگر دادهی یک بلوک تغییر کند، هشها باید دوباره محاسبه شوند. از آنجایی که محاسبهی مجدد هش، به منابع پردازشی زیادی نیاز دارد، امکان آن از بین رفته و شبکه، بلوک غیرمعتبر را بهسرعت شناسایی میکند. در اصطلاحات فنی، به محاسبهی هش، معدنکاوی یا Mining گفته میشود.
بازیابی بلوکها در صورت ایجاد تغییرات
همهی کامپیوترهای حاضر در شبکهی بلاکچین، یک کپی از کل آن در اختیار دارند. در نتیجه اگر یک بلوک یا حتی یک زنجیرهی کامل در یک کامپیوتر یا چند کامپیوتر تغییر کند، همهی شبکه آن را با نسخهی در اختیار خودشان، مقایسه میکنند.
اگر اکثر کامپیوترهای شبکه (که با نام Node شناخته میشوند) به این نتیجه برسند که یک بلوک، غیرمعتبر است، بلوک تغییریافته با بلوک معتبر دیگر زنجیرههای جایگزین میشود. این اصل، بلاکچین را در برابر حملهی معروف به حملهی ۵۱ درصدی، آسیبپذیر میکند. به بیان سادهتر اگر بیش از ۵۰ درصد از نودهای شبکه، اهداف خرابکاری داشته یا زنجیره را تغییر دهند، کل شبکه در معرض خطر خواهد بود.

اتریوم، بیتکوین و دیگر فرزندان بلاکچین
توضیحات بالا، ماهیت بلاک چین و چگونگی تأیید اعتبار را در آن روشن کردند. اما بیتکوین، اتریوم و دیگر سکههایی که امروزه نامشان را میشنویم، شهرت بیشتری نسبت به خود بلاکچین بهعنوان فناوری مادر دارند. در ادامه، به توضیح ماهیت این سکهها و پدیدههای مالی متأثر از بلاکچین میپردازیم که به خاطر استفاده از رمزنگاری، به ارزهای رمزنگاری شده هم شهرت یافتهاند.
مجموعه مقالات بیتکوین
سؤال اولیه در مورد این پدیدهها آن است که ما چه نیازی به این سکهها داریم؟ سکهها یا ارزهای دیجیتال علاوه بر تبدیل شدن به ابزاری برای تبادل پول، عواملی برای انگیزه دادن به کامپیوترهای حاضر در شبکهی بلاکچین هستند. برای توضیح این پدیدهها نیز به همان مثال پارکینگ مراجعه میکنیم.
مقایسهی پرداخت هزینهی گاراژ با ارز دیجیتال
به یاد دارید که صاحبان پارکینگها، فضاهای پارک را به متقاضیان اجاره میدهند. در اینجا، مستأجر چگونه هزینهی صاحب پارکینگ را پرداخت خواهد کرد؟ پاسخ ساده است: تبادل وجه بانکی. اما چرا صاحب پارکینگ باید اطلاعات حساب بانکی خود را با یک فرد غریبه به اشتراک بگذارد؟

برای حل چالش بالا، از راهکارهای پرداخت واسط مانند پیپال استفاده میکنیم. درواقع، صاحبان پارکینگها با استفاده از ایمیلآدرس حساب پیپال، هزینهی پارکینگ را دریافت میکنند. بدین ترتیب، آنها نیازی به اشتراک اطلاعات حساب بانکی با غریبهها ندارند. این فرآیند، علاوه بر حریم خصوصی، ناشناس بودن را نیز تضمین میکند. با استفاده از روشهایی مثل پیپال، صاحب گاراژ و مستأجر برای یکدیگر ناشناس باقی میمانند.
در دنیای رمزنگاری، همین اتفاق با تغییراتی کوچک رخ میدهد. در اینجا بهجای استفاده از ایمیلآدرس، از آدرس کیف پولهایی همچون بیتکوین، اتریوم یا موارد دیگر استفاده میکنیم. ماهیت شبکهی این ارزها، ناشناس بودن را برای همهی افراد درگیر تضمین میکند. همین ویژگی، دلیل مخالفت بسیاری از دولتها با این ارزها است.
معدنکاوی؛ سکهها چگونه بهوجود میآیند؟
در دنیای ارز دیجیتال نیز مانند دنیای واقعی میتوان با پرداخت پول سنتی، ارز رمزنگاری شده خرید. این فرآیند در صرافیهای این ارزها یا با معامله با دارندگان سکهها انجام میشود. سؤال اصلی این است که اولین سکهها در این شبکهها چگونه ایجاد میشوند یا تعداد سکههای موجود چگونه افزایش مییابد؟ برای پاسخ به این سؤال، ابتدا باید فرآیند معدنکاوی یا ماینینگ را شرح دهیم.
مقالههای مرتبط:
در بخشهای قبلی، در مورد پردازش و تأیید بلوکها صحبت کردیم. در مثال پارکینگها، تصور کنید که همهی صاحبان پارکینگ، در فرآیند محاسبهی جفت قفل و کلیدها شرکت کنند. این فرآیند نیز به منابع قوی پردازشی نیاز دارد. در اینجا رقابتی برای پردازش سریعتر جفت قفل و کلید جدید ایجاد میشود و هر کس، زودتر از بقیه به پاسخ صحیح برسد، برنده خواهد شد. کل این فرآیند محاسبهی جفت صحیح قفل و کلید، معدنکاوی نامیده میشود.
اما چرا صاحب یک پارکینگ باید وقت و زمان خود را برای محاسبهی جفت قفل و کلید جدید صرف کند؟ برای این منظور، باید به آنها انگیزه بدهیم. تصور کنید که برندهی این رقابت، وجهی را بهعنوان جایزه دریافت میکند. این پول، قبلاً در سیستم پارکینگها وجود نداشت و اکنون در شکل یک جایزه، بهعنوان پول جدید به سیستم تزریق شد.
در دنیای ارزهای دیجیتال، بهیاد داریم که هر بلوک با هش محافظت میشود. هشها بر اساس دادههای هر بلوک و همچنین هش بلوک قبلی، محاسبه میشوند. این ترتیب باعث اتحاد بین بلوکها و ایجاد همان زنجیرهی مشهور میشود.
فرآیند محاسبهی هش، به قدرت پردارش بالا نیاز دارد؛ چرا که شما باید مقدار واقعی هش را با سعیوخطاهای متعدد پیدا کنید. در نتیجه، هرچه بتوانید هشهای بیشتری را در زمان کمتر حدس بزنید، شانس بردن جایزهی شما بیشتر خواهد بود. همین ماهیت باعث میشود که افراد هزینههای زیادی برای خرید دستگاههای قدرتمندتر معدنکاوی پرداخت کنند.
در اینجا نیز افراد تنها به انگیزهی دریافت جایزه، کامپیوتر خود را در اختیار شبکهی بلاکچین قرار میدهند. هر کامپیوتری که زودتر از همه، هش را محاسبه کند، مقدار مشخصی از سکهی آن شبکه را دریافت خواهد کرد. این سکههای جدید، قبلاً در سیستم نبودند و بههمین دلیل، ایجاد شدن آنها مانند کشف سکه در معدن است.

اپلیکیشنهای غیرمتمرکز و قراردادهای هوشمند
در ابتدای مقاله به این نکته اشاره کردیم که محققان، ظرفیتهای متعددی بهجز ارز دیجیتال برای بلاکچین، فناوری زیرساخت بیتکوین کشف کردهاند. یکی از این ظرفیتها، قراردادهای هوشمند است. برای توضیح این بخش، بار دیگر به مثال پارکینگها باز میگردیم. فرض کنید هیچ جایزهای برای برندگان معدنکاوی وجود نداشته باشد.
فرض کنید برای پرداخت هزینهی پارکینگ، دستگاهی در ورودی هرکدام از آنها نصب شود. این دستگاه یک کد QR دارد و شما با اسکن آن، هزینه را از حساب پیپال خود پرداخت میکنید. در این میان، هزینهای نیز بهعنوان کارمزد کسر میشود. این ماشینها هزینهی پارکینگ را جمع میکنند. در پایان وقتی پارکینگها بسته شدند، صاحبان گاراژها به حل مسئلهی جفت قفل و کلید مشغول میشوند. در نهایت، برندهی این رقابت، پول کارمزدها را دریافت میکند.
ماشین جمعآوری هزینهی پارکینگ در مثال بالا، ماشین هوشمندی محسوب میشود چون بهصورت خودکار تصمیم میگیرد که پول جمعآوری شده را به برندهی رقابت پرداخت کند. درصورتی که هرمشکلی در این سیستم ایجاد شود یا خطایی فنی رخ دهد، ماشین هوشمند، هزینهی پارکینگ را به شما بازخواهد گرداند. سپس یا هزینه را مجددا پرداخت یا خودرو راز از پارکینگ خارج میکنید.
در شبکهی بلاکچین، ماشین هوشمند با اصطلاح قرارداد هوشمند شناخته میشود. این قرارداد هوشمند، یک کد است که همهی کارها را در شبکه انجام میدهد. از آنجایی که همهی گاراژها، ماشینهای هوشمند داشتند، کامپیوترهای شبکهی بلاکچین نیز نسخهای از قرارداد هوشمند را دارند. در نتیجه، وقتی وجهی در شبکه جابجا میشود، قراداد هوشمند آن را بررسی میکند و در صورت بروز هرگونه اشکال، وجه را بازمیگرداند.

اما قراردادهای هوشمند تنها برای تبادل پول استفاده نمیشوند. میتوانید از آنها برای ذخیره یا تغییرات داده در بلاکچین استفاده کنید. مثالهایی از آنها، سرویس Viuly شبیه به یوتیوب، Storj یا SiaTech شبیه به دراپباکس یا حتی بازیهایی مثل Cryptokitties هستند.
بار دیگر به سؤال ابتدای این بخش باز میگردیم. اگر پولی در این شبکه ایجاد نشود، چرا افراد باید کامپیوترهای خود را در اختیار قراردادهای هوشمند بگذارند؟ پاسخ روشن است. مانند ماشینهای هوشمند پارکینگها که وجه کارمزد دریافت میکردند، قراردادهای هوشمند نیز درصد کمی از پول را بهعنوان کارمزد دریافت کرده و به کامپیوترهای مشارکتکننده در شبکه پرداخت میکنند.
در دنیای تجهیزات شبکه، شرکت تایوانی انجنیوس یکی از برندهای شناختهشده است که با سابقهی درخشان ۱۰ سالهی خود، محبوبیت زیادی بین کاربران دارد. در ادامه به معرفی دو نمونه از اکسسپوینتهای جدید EAP1300و ENS620EXT انجنیوس پرداخته میشود که به تازگی وارد بازار کشورمان شدهاند.
اکسسپوینت بیسیم یا (WAP (Wireless Access Point وسیلهای است که با اتصال به شبکهی سیمی، امکان برقراری ارتباط دستگاههای مجهز به ارتباطات بیسیم از جمله وایفای، بلوتوث یا سایر پروتکلهای مرتبط را فراهم میکند. اکسسپوینتهای بیسیم بهصورت مستقل و از طریق شبکهی سیمی به روتر متصل میشوند. البته در حال حاضر بسیاری از روترها، WAP را بهصورت قطعهای یکپارچه در داخل خود دارند و نه تنها به ارایهی اطلاعات مورد نیاز به کاربران میپردازد، بلکه قابلیت پشتیبانی از پروتکلهای انتقال بیسیم اطلاعات را نیز دارند.
اکسسپوینت محیطهای داخلی انجنیوس EAP1300
انجنیوس EAP1300، اکسسپوینت بیسیم توانمندی با فناوری Wave2 از سری EnTurbo است که از استاندارد 11ac پشتیبانی میکند. اکسسپوینتهای EnTurbo برای کسبوکارهای کوچک تا متوسط مناسب هستند و میتوانند حداکثر سرعت و بازده مورد نظر کاربران خانگی و تجاری را ارائه دهند. EAP1300 با پردازندهی قدرتمند چهار هستهای خود با فرکانس ۷۱۷ مگاهرتز و قابلیت beamforming و MU-MIMO (پشتیبانی از چندکاربر به صورت همزمان)، نسل جدید اکسسپوینت وایفای است که با قیمتی مقرونبهصرفه، تواناییهای قابل توجهی نیز دارد.


اکسسپوینت بیسیم انجنیوس EAP1300 میتواند حداکثر سرعت ۸۶۷ مگابیتبرثانیه در باند ۵ گیگاهرتز و حداکثر سرعت ۴۰۰ مگابیتبرثانیه در باند ۲.۴ گیگاهرتز را فراهم کند. همچنین با بهرهمندی از فناوری GigE 802.3af PoE، امکان ارسال برق از طریق اترنت را دارد و میتواند بدون نیاز به پورت و کابل برق بهراحتی برق مورد نیاز خود را تأمین کند. فناوری Beamforming بهکار برده شده در انجنیوس EAP1300، به بهینهسازی سیگنال آنتن و همچنین افزایش کیفیت و قابلیت اطمینان در اتصال به شبکه کمک شایانی میکند.
مدیریت شبکه: اکسسپوینت داخلی انجنیوس از سری EnTurbo میتواند بهعنوان AP مستقل یا بهعنوان بخشی از راهکار مدیریت شبکهی بیسیم انجنیوس که توسط برنامهی مرکزی ezMaster مدیریت میشود، مورد استفاده قرار گیرد و با توجه به نیاز شبکهی شما گسترش پیدا کند.
مدیریت بر بیش از ۵۰ اکسسپوینت سری EnTurbo با سوئیچهای مدیریت انجنیوس: هر Gigabit Managed Switch انجنیوس قادر به مدیریت بیش از ۵۰ اکسسپوینت سری EnTurbo است. از طریق سوئیچ میتوان به تمام دستگاههای نصبشده متصل شد و به تمامی آرایههای مربوط به ابزارهای مدیریت بیسیم و لایهی ۲ شبکه دسترسی داشت.
نرم افزار مدیریت شبکهی ezMaster: نرمافزار مبتنی بر وب ezMaster، بهقدری منعطف است که با توجه به حجم و گستردگی شبکه علاوه بر امکان بررسی هر اکسسپوینت بهصورت جداگانه، از طریق سوئیچ کنترلرها قادر به کنترل تمامی اکسسپوینتها به صورت مجازی و از راه دور است. نرمافزار ezMaster کمک شایانی به کسبوکارهایی با چندین اکسسپوینت در محیط کاری خود، میکند. یکی از قابلیتهای فوقالعاده جذاب این نرمافزار پس از آپدیت فریمور دستگاهها، امکان مدیریت تا ۵۰۰۰ اکسسپوینت است. بدین ترتیب صاحبان کسبوکارهای بسیار بزرگ نیز میتوانند با استفاده از قابلیتهای ezMaster و بدون نیاز به سوئیچهای مدیریت، به کنترل دقیق شبکهی گستردهی خود بپردازند.
| مشخصات/اکسسپوینت | EnGenius EAP1300 |
|---|---|
| ابعاد (میلیمتر) |
قطر : ۱۶۱.۵۴ میلیمتر |
| وزن |
۲۸۰ گرم |
| فرکانس رادیویی |
در ۲.۴ گیگاهرتز: ۲۴۰۰ مگاهرتز ~ ۲۴۷۲ مگاهرتز |
| استاندارد |
802.11a/b/g/n/ac Wave 2 |
| پورت |
10/100/1000 Gigabit Ethernet Port |
| آنتن |
۴ آنتن یکپارچهی ۵ dBi چند جهته |
| فرکانس |
۲.۴ گیگاهرتز و ۵ گیگاهرتز |
| حداکثر نرخ داده در در فرکانس ۲.۴ گیگاهرتز |
۴۰۰ مگابیتبرثانیه |
| حداکثر نرخ داده در فرکانس ۵ گیگاهرتز |
۸۶۷ مگابیتبرثانیه |
| حالتهای عملکردی |
اکسسپوینت، ریپیتر |
| پردازنده |
کوالکام چهار هستهای ۷۱۷ مگاهرتز |
| گواهینامه |
FCC, CE |
انجنیوس EAP1300 برای استفاده در محیطهایی همچون هتلها، مراکز آموزشی از جمله مدارس و دانشگاهها، فرودگاهها و محیطهای داخلی بزرگ با تعداد کاربر زیاد مناسب است.
اکسسپوینت محیطهای خارجی انجنیوس ENS620EXT
اکسسپوینت انجنیوس ENS620EXT که برای محیطهای خارجی طراحی شده است، با ارائهی سرعتی بالا و فناوری wave 2 و پشتیبانی از استاندارد 11ac، مناسب شبکههایی با تعداد کاربر زیاد و تراکم بالا است.
ENS620EXT با استفاده از آنتنهای MIMO 2×2 و فناوری Beamforming که برای متمرکز کردن سیگنالها کاربرد دارد، میتواند بهرهوری بیشتری در محیطهایی با تعداد کاربر زیاد و مساحت بزرگ داشته باشد و علاوه بر پوششدهی خوب، منجر به گسترش ظرفیت شبکه شود. انجنیوس ENS620EXT با استفاده از فناوری wave 2 و استاندارد 11ac، حداکثر بازدهی را خواهد داشت.
امکان استفاده در شرایط آبو هوایی دشوار: یکی از ویژگیهای جالب توجه ENS620EXT، استاندارد IP55 آن برای مقاومت در برابر نفوذ آب، رطوبت و گرد و غبار است. در نتیجه پس از قرارگیری در محیطهای خارجی و مواجهه با شرایط جوی مختلف، مشکلی در عملکرد آن ایجاد نخواهد شد. اکسسپوینت انجنیوس در درجهحرارتهای مختلف، توانایی عملکرد خوبی را از خود نشان میدهد.


اکسسپوینت بیسیم توانمند انجنیوس ENS620EXT قادر به دستیابی به حداکثر سرعت ۸۶۷ مگابیتبرثانیه در باند ۵ گیگاهرتز و تا سرعت ۴۰۰ مگابیتبرثانیه در باند ۲.۴ گیگاهرتز است.
اتصال قدرتمند در فضاهای داخلی و خارجی: ENS620EXT میتواند اتصال وایفای را تا فضایی درحدود ۹۰۰ مترمربع پوشش دهد و بههمین دلیل هم برای فضاهای داخلی و هم برای فضاهای خارجی مناسب است. کاربران میتوانند اکسس پوینت MU-MIMO وایفای ENS620EXT را در مجاورت یکی از دیوارهای فضای بیرونی نصب کنند تا هم فضای داخل و هم فضای بیرونی را پوشش دهد.
ویژگی Fast Roaming و Guest Networks : با قابلیت Fast Roaming، امکان نصب چندین اکسسپوینت در محیط وجود دارد که میتوان آنها را بهگونهای تنظیم کنند که کاربران در حین حرکت و جابهجایی در محیط شبکه، بهسرعت و بهصورت نامحسوس از یک اکسسپوینت به دیگری متصل شوند و هیچگونه تغییر یا اختلالی را در شبکه احساس نکنند. از سوی دیگر با Guest Networks میتوان برای دسترسی کاربران شبکه به منابع مختلف اینترنتی، محدودیتهایی را مشخص کرد تا شبکه را در برابر حملهی تروجانها و بدافزارها ایمن ساخت.
| مشخصات/اکسسپوینت | EnGenius NS620EXT |
|---|---|
| ابعاد (میلیمتر) |
عرض: ۱۹۱.۶ میلیمتر |
| وزن |
۵۰۴ گرم |
| فرکانس رادیویی |
در ۲.۴ گیگاهرتز: ۲۴۰۰ مگاهرتز ~ ۲۸۳۵ مگاهرتز |
| استاندارد |
IP55 |
| پورت |
دو عدد پورت اترنت 10/100/1000 Gigabi |
| آنتن |
۴ عدد آنتن یکپارچهی dBi ۵ چند جهته Dual-Concurrent |
| فرکانس |
۲.۴ و ۵ گیگاهرتز |
| حداکثر نرخ داده در در فرکانس ۲.۴ گیگاهرتز | ۴۰۰ مگابیتبرثانیه |
| حداکثر نرخ داده در در فرکانس ۵ گیگاهرتز | ۸۶۷ مگابیتبرثانیه |
| حالتهای عملکردی |
اکسسپوینت (AP mode) و CB Mode |
| درجه حرارت عملکرد |
عملکرد: ۲۰- ~ ۶۰ درجه سانتیگراد |
| گواهینامه |
FCC, CE |
| عملکرد در طوبت |
عملکرد: ۹۰ درصد یا کمتر |
انجنیوس ENS620EXT، برای استفاده در محیطهای خارجی از جمله محیطهای مسکونی، کافه و رستورانها، مجتمعهای تجاری، پارکهای بزرگ، ایستگاههای ساحلی، مراکز حملونقل، زمینهای بازی، زمینهای کشاورزی، انبارهای صنعتی و کلاً هر محیط خارجی مناسب است. امکان استفاده از نرمافزار مدیریت ezMaster برای بررسی و کنترل لحظهای شبکه و تمام اکسسپوینتهای ENS620EXT نیز در دسترس است.
اکسسپوینتهای انجنیوس توسط شرکت پانا (نماینده رسمی محصولات انجنیوس در ایران) به فروشمیرسد و در صورت تمایل به خرید، دریافت مشاوره یا کسب اطلاعات بیشتر میتوانید با دفتر این شرکت به شماره ۰۲۱۸۸۹۰۹۰۸۶ تماس بگیرید.
در تابستان سال ۱۹۱۴، آمریکاییها شروع به خواندن اخبار مربوط به یک درگیری نظامی کردند که اندکی بعد روزنامهها آن را جنگ بزرگ نامیدند؛ مناقشهای که به سرعت ابعاد جهانی پیدا کرد و سه سال پس از آغاز، پای ایالات متحده نیز به آن باز شد. اما این نقشههای نشنال جئوگرافی بود که بهسرعت به آمریکاییها کمک کرد تا گستردگی مناقشهای چنان وسیع را که بعدا با عنوان جنگ جهانی اول شناخته شد، درک کنند. رابرت پول، سردبیر اجرایی سابق مجلهی نشنال جئوگرافی و مولف کتابی در زمینهی تاریخچهی این نشریهی مطرح آمریکایی میگوید:
افرادی که جنگ را بهطور کامل دنبال کردند، همگی با خواندن روزنامهها این کار را انجام دادند. [در این میان] نقشهها ابزاری بسیار مهم در درک مکانهای بسیار دور و اسامی بیگانه بودند.
با آغاز جنگ جهانی اول، نشنال جئوگرافی نسخهی ماه اوت ۱۹۱۴ خود را اصلاح کرد تا نقشهای از کشورهای جدید شبه جزیرهی بالکان و اروپای مرکزی را به آن اضافه کند؛ نقشهای که بهطور برجسته اسامی مکانهایی را نشان میداد که جنگ با شدت بیشتری در آنها جریان داشت. نقشههای نشنال جئوگرافی بین مردم به محبوبیت دست پیدا کردند و شهرت این مجله را افزایش دادند. تا پایان سال، میزان عضویت در انجمن نشنال جئوگرافی ۵۰ درصد رشد کرده و به بیش از ۳۳۶ هزار نفر رسیده بود.
 در اوت ۱۹۱۴، مجلهی نشنال جئوگرافی نقشهای از اروپا و کشورهای حوزهی بالکان را منتشر کرد؛ منطقهای که بعدا به صحنهی یکی از خونینترین نبردها در تاریخ تبدیل شد.
از آنجایی که گیلبرت اچ گراونر، سردبیر وقت مجله پس از بازدید از بریتانیای کبیر، فرانسه و روسیه در تابستان ۱۹۱۳ در جریان جنگ دوم بالکان، وقوع درگیری شدید را پیشبینی کرده و سفارش تهیهی یک نقشه از آن منطقه را داده بود، نقشهی کشورهای بالکان به محض آغاز جنگ برای انتشار آماده شد. تا اوایل ۱۹۱۴، نسخههای کاملشده به مراکز انجمن در واشنگتن دیسی ارسال شدند و در انتظار لحظهای ماندند که تنشها به قدر کافی بالا بگیرند و توجه خوانندگان را جلب کنند. گراونر تا زمانی که آتش جنگ در تابستان همان سال شعلهور شود، نقشهها را در زیرزمین انجمن انبار کرد.
 گیلبرت اچ گراونر، سردبیر وقت مجلهی نشنال جئوگرافی در دفتر کار خود دیده میشود (تاریخ عکس: ۱۹۱۴). وی در وصف نقشه میگوید: «نقشه بزرگترین شعر حماسی است. خطوط و رنگهای آن، تحقق رویاهای بزرگ را نشان میدهد.»
پول میگوید:
او نسبت به آنچه خوانندگان به آن علاقهمند بودند، حس ششم داشت. او میتوانست بگوید که اتفاقی مهم در اروپا در حال وقوع است؛ که این قاره بهسرعت در حال تغییر است؛ که مردم به این گونه اطلاعاتی که از هیچ کجای دیگر بهدست نمیآوردند، نیاز داشتند. نشنال جئوگرافی توانست این جایگاه درخور را که هیچ کس توان دستیابی به آن را نداشت، از آن خود کند. [پس از آن]، دریافت واکنشهای مطلوب نهتنها از جانب عموم؛ بلکه از سوی کاخ سفید و نیروی دریایی نیز آغاز شد.
نخستین نقشههای نشنال جئوگرافی
هرچند نشنال جئوگرافی امروزه بهخوبی برای نقشهها و اطلسهایش شناختهشده است؛ اما این مجله در طول ۲۷ سال نخست موجودیتش، خود در واقع اقدام به ساخت نقشههایش نکرد.
مارک جنکینز، مسئول سابق بایگانی نشنال جئوگرافی میگوید:
پیش از سال ۱۹۱۵، مجله همیشه تمام نقشههای الحاقی را که اقدام به انتشار آنها میکرد، از سازمانهای دولتی بهخصوص سازمان زمینشناسی آمریکا بهدست میآورد. هر زمان که آنها پول ساخت یک نقشه را در اختیار داشتند، [گراونر] ناگزیر بود تا نقشههایش را از طریق یک شرکت خارجی تهیه کند.
گراونر به شرکتهای خارجی سفارش داد تا نقشهی کشورهای بالکان و به دنبال آن نقشهای از گسترش جبههی جنگ را در سال ۱۹۱۵ بسازند. با این حال، ناامیدی گراونر از طرحهای اولیه از نقشهی جبههی جنگ در ترکیب با درآمد در حال افزایش مجله، وی را در سال ۱۹۱۵ به سمت پایهگذاری دپارتمان نقشه به عنوان نخستین واحد نقشهنگاری (کارتوگرافی) داخلی در نشنال جئوگرافی سوق داد.
 نبرد هنگ ۹۲ام پیادهنظام فرانسه در سنگرها در سال ۱۹۱۶. نقشههای نشنال جئوگرافی از جبههی جنگ به مردم کمک کرد تا گزارشهای خبری مربوط به نبردهای بسیار دور را درک کنند.
پول میگوید:
او [گراونر] فکر کرد [که شرکتهای خارجی] آنچه را که میخواهد، نمیسازند و ساخت نقشه را نیز با سرعت کافی انجام نمیدهند. وی خواهان آن بود که بر کیفیت نظارت داشته باشد و میخواست هر زمان که نیاز داشت، نقشهها را بهدست آورد.
خوان والدز، جغرافیدان انجمن و مدیر تحریریه و پژوهش میگوید:
جنگ جهانی اول انگیزهای برای ایجاد واحد نقشهنگاری در نشنال جئوگرافی بود. ما برای به تصویر کشیدن جهان به شیوههای گوناگون، شروع به استفاده از روشهای مختلف ترسیم نقشه کردیم. ما صفحات نقشه را برای همراهی با مقالات به مجله معرفی کردیم تا مردم با مکانهای دقیقی که در متن به آنها اشاره میشد، آشنا شوند.
آنطور که جنکینز میگوید، دپارتمان نقشه در آغاز یک بخش تقریبا تکنفره بود. آلبرت بومستاید، نخستین نقشهکش مدیر دپارتمان نقشه، در واقع تنها نقشهکش این بخش بود. نخستین نقشهی الحاقی این دپارتمان، نقشهی مناطق در حال جنگ غربی در سال ۱۹۱۸ بود که نام و موقعیت هر شهر یا دهکده را که احتمال برخورد با آن در گزارشها از جبههی جنگ وجود داشت، برای خوانندگان ارائه میداد. این نقشه منبعی باارزش برای خوانندگان ناآشنا با قلمرو وسیع درگیر در جنگ محسوب میشد.

این نقشهی الحاقی از سال ۱۹۱۸، نخستین نقشهای بود که توسط دپارتمان اختصاصی کارتوگرافی نشنال جئوگرافی تهیه شد. هدف از طراحی آن، کمک به خوانندگان برای دنبال کردن جنگ در جبههی غربی در طول جنگ جهانی اول بود.
اسامی مکانهای نقشهی فوق آن چنان جامع بود که دبیر انجمن جغرافیایی فرانسه آن را کاملترین نقشه از جبههی غربی نامید. طبق اظهارات والدز، نقشهی مناطق جنگی غرب، آن سنت نقشهنگاری تفصیلی را که نشنال جئوگرافی به خاطر آن شناخته شد، آغاز کرد. وی در این باره میگوید:
این نقشه سطح استانداردهای نقشهنگاری ما را تعیین کرد. آنچه نشنال جئوگرافی میتواند ارائه دهد، این نقشههای الحاقی تفصیلی هستند که به سهولت در دسترس عموم قرار نداشتند. آنچه [مردم] بهطور معمول میبینند، نقشههای روزنامهای کوچکی هستند که جزئیات چندانی را دربرندارند.
آن سالهای جنگ، نقطهی عطفی را برای انجمن نشنال جئوگرافی و رشتهی نقشهنگاری رقم زد. پول میگوید:
نقشهسازی در طول جنگ جهانی اول و متعاقب آن بهشدت حرفهایتر شد. افراد به اعتبار نقشهنگاری شروع به همراهی با نشنال جئوگرافی کردند. آنها میدانستند که برای اطلاعات قابل اعتماد میتوانند به ما مراجعه کنند.

اروپا پس از جنگ جهانی اول: این نقشه از اروپا که در شمارهی فوریهی ۱۹۲۱ منتشر شد، کشورهایی را که پس از برگزاری کنفرانس صلح پاریس (۱۹۲۰ – ۱۹۱۹) تشکیل شدند، نشان میدهد. مرز کشورهایی که پیش از جنگ وجود داشتند، با رنگ زرد نمایش داده است و مرزهای سیاسی جدید نیز در رنگ قرمز قابل مشاهده هستند. علاوه بر این، مرزهای سیاسی نامعلوم نیز با قرمز کمرنگ نمایش داده شدهاند.
نقشهنگاری در طول جنگ جهانی دوم
توسعهی مهارتهای نقشهسازی در دوران جنگ جهانی اول، سنگ بنای نقشی را بنیان گذاشت که نشنال جئوگرافی در جنگ جهانی دوم ایفا کرد؛ بهطوری که به نوشتهی نیویورک تایمز در سال ۱۹۴۵، نقشههای انجمن در جبهه، در هوا، در سفارتخانهها و کنسولگریها یافت میشدند. دو هفته پس از بمباران پرل هاربر، دفتر فرانکلین روزولت، رئیس جمهور وقت ایالات متحده از نشنال جئوگرافی درخواست کرد تا مکانهایی را که در جنوب شرق آسیا مورد حملهی ژاپنیها قرار گرفته بودند، در یک نقشه نشان دهد.
 گراونر پس از ورود ایالات متحده به جنگ جهانی دوم، قفسهای از نقشه را برای فرانکلین روزولت، رئیسجمهور وقت این کشور ارسال کرد. در تصویر، یکی از قفسههای نقشه پشت سر ویاچسلاو مولوتف، وزیر خارجهی شوروی به پایین کشیده است (تاریخ تصویر: ۱۹۴۲).
پول میگوید:
نشنال جئوگرافی نقشههای اختصاصی را برای اتاق نقشهی کاخ سفید تامین کرد. [رزولت] به همراه مشاوران ارشد خود نقشهها را مرور میکرد و با دنبال کردن آنها از آنچه در جنگ در حال وقوع بود، مطلع میشد.
هنگامی که ایالات متحده، اتحاد جماهیر شوروی و بریتانیا تصمیم به تقسیم اروپا گرفتند، از یک نقشهی متعلق به نشنال جئوگرافی استفاده کردند که نشان میداد کدام قسمتها از آلمان در بخش آمریکایی، کدام قسمت در بخش بریتانیایی و کدام قسمت در بخش متعلق به شوروی قرار بگیرد. آنها در واقع برای تصمیمگیری بر سر ظاهر اروپای پساجنگ از یک نقشهی ساخت نشنال جئوگرافی استفاده کردند.
ظاهرا کاربران چینی خیلی سریع، فناوریهای مرتبط با پرداختهای دیجیتالی را پذیرفتهاند. آخرین خبرها حاکی از آن است که شهروندان چینی در مسیر تغییری بزرگ برای انجام معاملات مالی خود قرار دارند و انتظار میرود که شاهد جهشی چشمگیر در مسیر تراکنشهای مبتنی بر فناوریهای تأیید هویت بیومتریک در چین باشیم.
در چین، ۱۱ نوامبر برابر با ۲۰ آبانماه، روز مجردها یا Singles’ Day نامگذاری شده است. در این روز ویژه، مجردها، مجرد بودن خود را جشن میگیرند و هدیههایی را خریداری میکنند. علیبابا در روز مجردها فروش خوبی را برای خود رقم زد و در حدود ۳۰.۸ میلیارد دلار تراکنش مالی داشت که این حجم تراکنش مالی، کمی بیشتر از حجم تراکنشهای مالی مربوط به روزهای Cyber Monday و Black Friday بود. درواقع علی بابا با فروش ۳۰ میلیارد دلاری طی روز مجردها، رکورد شکست.
چینیها، بهجای آنکه مجبور باشند برای پرداختهای خود، پسورد را وارد سیستم کرده و تراکنشهای مالی را بهانجام برسانند، توانستند در سریعترین زمان ممکن و از طریق فناوریهای نوین تأیید هویت بیومتریک تراکنشهای مالی خود را بهانجام برسانند. در سال جاری میلادی و در روز مجردها، در حدود ۶۰.۳ درصد مشتریان از طریق اسکن اثر انگشت یا گرفتن سلفی پرداختهای مالی خود را انجام دادند. علیپی (Alipay) که برای اولین بار چنین دادههایی را جمعآوری کرده بود، آمار تراکنشها را ارائه داده است. کیف پول دیجیتالی مرتبط با تراکنشهای مالی علیبابا توانست تراکنشهای مالی آنلاین و آفلاین ۸۷۰ میلیون کاربر را در سراسر جهان به انجام برساند. WeChat Pay نیز با روشهای نوین تأیید هویت بیومتریک توانست تراکنشهای مالی را بهثبت برساند. تراکنشهای مالی از طریق اپلیکیشن چت محبوب Tencent نیز به رقمی در حدود ۸۰۰ میلیون دلار رسید.
هر دو سیستم پرداخت دیجیتالی، بهدنبال آیندهای درخشان برای پرداختهای یکپارچه هستند. Alipay در ماه سپتامبر ۲۰۱۴ امکان پرداخت از طریق اثر انگشت را در اختیار کاربران قرار داد. کمتر از یک سال بعد، WeChat Pay نیز روش پرداخت بیومتریک خود را معرفی کرد. با گذشت زمان، خریداران چینی با فناوریهای تأیید هویت بیومتریک آشنا شدند و از چنین فناوریهایی برای باز کردن قفل گوشیهای هوشمند خود و ورود به ساختمانهای اداری استفاده کردند. تا سال ۲۰۱۶ میلادی، تقریبا ۹۵ درصد از کاربران چینی از China’s Payment استفاده کرده بودند و Clearing Association اعلام کرد که این کاربران با تشخیص هویت از طریق اثر انگشت آشنایی دارند.
در ادامهی معرفی روشهای تأیید هویت بیومتریک، روش پیچیدهتر گرفتن سلفی معرفی شد. سال گذشته، Alipay از طرح لبخند برای پرداخت در فروشگاههای KFC در هانگژو استفاده کرد. علیبابا و Alipay روش تأیید هویت از طریق تشخیص چهره را برای طیف گستردهای از سناریوهای آفلاین شامل ارتقاء سیستم تحویل، معرفی کردند.
دولت چین نیز فناوریهای تأیید هویت بیومتریک چهره را برای اهداف دیگری بهرسمیت شناخته است. یکی از مصداقهای بارز این موضوع، همکاری با ارزشترین شرکت هوش مصنوعی یعنی SenseTime برای توسعهی سیستم نظارت ملی چین است که می تواند بهعنوان مثال مجرمان را در خیابانها شناسایی کند. چینیها در صدد استفاده از روشهای تأیید هویت منحصربهفردی هستند. براساس نظرسنجی CPCA در سال ۲۰۱۶، بیش از ۷۰ درصد کاربران با پرداختهای بیومتریک راحت هستند و مشکلی ندارند. در سال ۲۰۱۷ این آمار به ۸۵ درصد افزایش یافت.
پذیرش سریع چنین فناوریهایی، منجر به توسعهی سریع آنها نیز خواهد شد. در سال ۲۰۱۶، نیمی از شرکتکنندگان در نظرسنجی، نگرانیهایی در حوزهی امنیت استفاده از پرداختهای بیومتریک داشتند. در سال ۲۰۱۷، آمارها نشان میداد که ۷۰ درصد کاربران چنین نگرانی دارند. در همان سال، ۷۷.۱ درصد، نقض حریم خصوصی را نیز بهعنوان یکی دیگر از نگرانیهای خود برشمردند که یکسال قبل آمارها حکایت از نگرانی کمتر از ۷۰ درصد کاربران در مورد نقض حریم خصوصی را نشان میدهد.
BusyBox ابزاری است که بسیاری از سرویسهای رایج یونیکسی را در قالب یک فایل اجرایی کوچک قابل دسترس میسازد. این بستهی نرمافزاری که به «چاقوی سوئیسی لینوکس» مشهور شده، به کاربران اجازه میدهد تا به دستورات (Commands) یونیکسی و لینوکسی بیشتری در دستگاههای اندرویدی خود دسترسی داشته باشند و آنها را به اجرا درآورند.
بیزیباکس از نظر حجم، بهینهسازی شده و از منابع محدودی استفاده میکند. این ابزار کاملاً ماژولار است و بهراحتی میتوان دستورات یا قابلیتها را در زمان کامپایل، اضافه یا حذف کرد که برای شخصیسازی سیستمهای توکار بسیار کاربردی است.
به عبارت دیگر، بیزیباکس هم یک اپلیکیشن و هم مجموعهای از دستورات مخصوص به دسترسی روت است که به کاربر اجازهی مدیریت کامل دستگاه خود را داده و امکان اجرای مودهای متفاوت را فراهم میکند.
ممکن است روند نصب بیزیباکس برای کاربران تازهکار اندکی گیجکننده به نظر برسد، چرا که پس از نصب اپلیکیشن، لازم است مجموعهای از دستورات نیز روی دستگاه نصب شوند. ولی در حقیقت پروسهی نصب این ابزار بسیار ساده و سریع است. برای آشنایی با نحوهی نصب این نرمافزار روی دستگاه اندرویدی خود با زومیت همراه شوید.
مقالههای مرتبط:
پیش از شروع، توجه داشته باشید که برای استفاده از بیزیباکس گوشی اندرویدی شما باید روت شده باشد.
گام اول: نصب کردن اپلیکیشن BusyBox
برای شروع کار با استفاده از گوشی اندرویدی روتشدهی خود به گوگلپلی رفته و عبارت BusyBox را جستجو کنید. با انجام این کار شاهد نتایج متعددی خواهید بود. یکی از بهترین ابزارهای موجود برای نصب بیزیباکس، نرمافزاری است که توسط توسعهدهندهای به نام Stephen Ericson ایجاد شده است. نصب بیزیباکس با این ابزار بسیار ساده بوده و بهطور مرتب نیز با جدیدترین دستورات لینوکسی بهروز میشود. بنابراین، اپلیکیشن BusyBox این توسعهدهنده را باز کنید.
گام دوم: نصب دستورات بیزیباکس
در مرحلهی بعد BusyBox را دانلود و نصب کنید. بلافاصله پس از نصب این اپلیکیشن، از شما درخواست مجوز دسترسی سوپریوزر (Superuser) میشود که باید براساس اپلیکیشنی که دستگاه خود را با آن روت کردهاید، مجوز را صادر کنید. گزینهی مربوط به انجام این کار معمولاً با عنوان Grant یا اجازه دادن به نمایش در میآید. سپس پیغامی که روی صفحهی اصلی اپلیکیشن به نمایش درمیآید را ببندید.
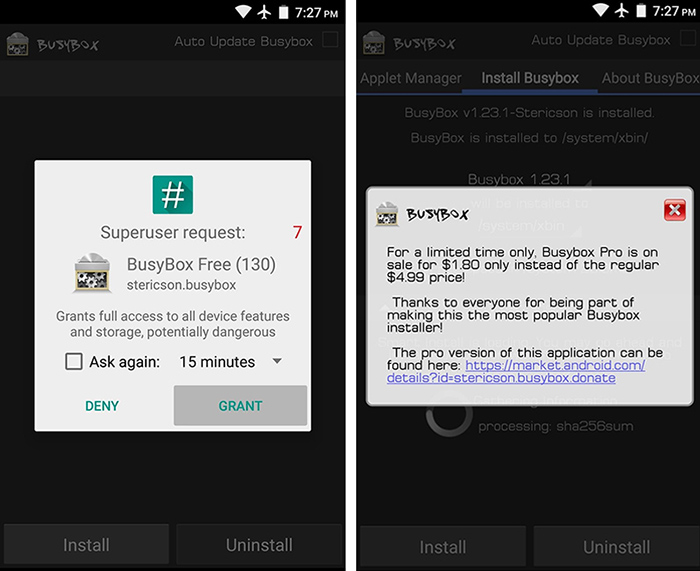
در ادامه دکمهی Install واقع در گوشهی پایین و چپ صفحه را بزنید تا نصب دستورات بیزیباکس روی دستگاه شما آغاز شود. پس از حدود ۱۰ ثانیه شاهد نمایش پیغامی خواهید بود که از نصب موفقیتآمیز این دستورات روی دستگاه شما خبر میدهد.
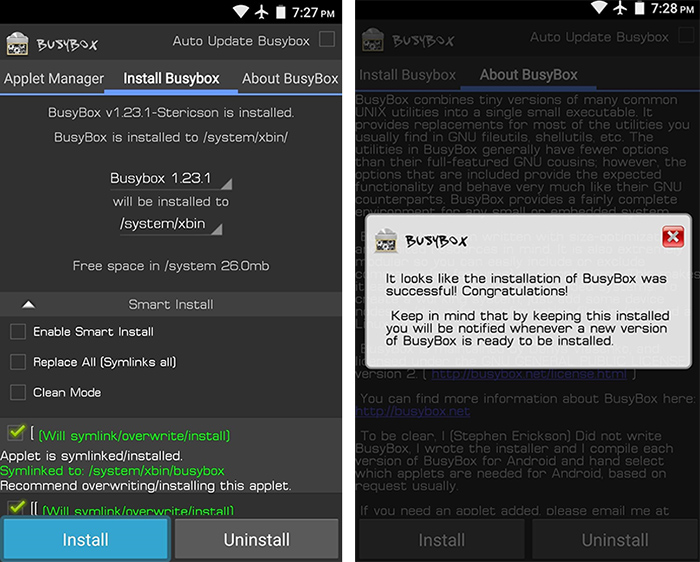
روند نصب بیزیباکس در اینجا به پایان میرسد. اکنون میتوانید مودهای پیشرفتهی مخصوص روت بیشتری را که به بیزیباکس نیاز دارند اجرا کرده و دستگاه روتشدهی خود را بیش از پیش قدرتمند کنید.
یک پژوهشگر امنیت اهل کلمبیا راهی برای تخصیص دسترسی مدیریتی به دسترسیهای سطح پایین پیدا کرده که در برابر بوت شدن سیستم نیز مقاوم است. همچنین باید به اجرای ساده دستورات برای استفاده از این باگ اشاره کرد که البته متوقف کردن آن نیز ساده نیست؛ این دقیقا همان چیزی است که هکرها و نویسندگان برنامههای مخرب برای استفاده از تکنیک بهرهبرداری از باگها (exploitation) به آن نیاز دارند.
تعجبآورتر این است که جزئیات این تکنیک در نوامبر ۲۰۱۷ منتشر شد، اما با وجود تمام پتانسیل مخرب برای سواستفاده از این باگ و همچنین سهولت استفاده از آن شاهد هیچگونه پوشش رسانهای یا توجه از طریق هکرها به این باگ نبودیم.
این تکنیک ابتدا توسط سباستین کاسترو، پژوهشگر بخش امنیتی شرکت CSL، کشف شد و یکی از پارامترهای حساب کاربری ویندوز به نام شناسه رابطهای (RID) را هدف میگیرد.
RID یک کد است که به انتهای بخش شناسه امنیتی حسابهای کاربری (SID) اضافه میشود و گروهی که کاربر در آن عضو است و دسترسیهای مشخصی دارند را مشخص میکند. چندین شناسه نسبی وجود دارند، اما متداولترین آنها ۵۰۱ بهعنوان حساب کاربر مهمان و ۵۰۰ شناسه حسابهای کاربری مدیریتی یا همان Administrator است.
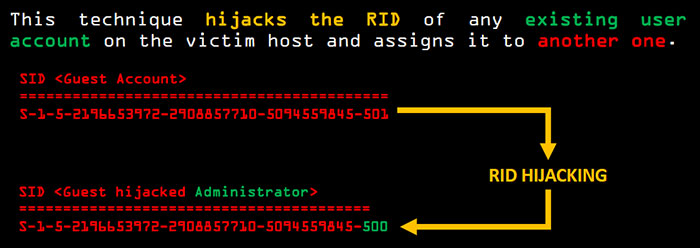
کاسترو، با کمک پدرو گارسیا، مدیرعامل CSL، کلیدهای رجیستری را دستکاری و اطلاعات هر کاربر ویندوز را ذخیره کردند و سپس متوجه شدند که میتوانند شناسه نسبی تخصیص داده شده به کاربری خاص را تغییر دهند و به آن شناسه نسبی متفاوتی اختصاص دهند که میتواند از گروه کاربران دیگر باشد.
این تکنیک به هکر اجازه نمیدهد که یک کامپیوتر را ویروسی کند، مگر آنکه سیستم قربانی بدون رمزعبور در اینترنتبه جستجو بپردازد.
اما در مواردی که امکان ورود به سیستم قربانی وجود داشته باشد، هکر میتواند اجازه مدیریتی به خود و سپس دسترسی کامل به منابع سیستم مبتنی بر ویندوز را به خود اختصاص دهد.
از آنجا که کلیدهای رجیستری هم با راهاندازی مجدد سیستم یا بوت شدن تغییری نمیکنند، از اینرو هر تغییری در شناسه نسبی کاربری دائم خواهد ماند تا زمانی که تصحیح شود.
این حمله همچنین بسیار موثر است با توجه به اینکه روی نسخههای مختلفی از ویندوز از ایکس پی تا ۱۰ و همچنین روی نسخههای سرور ۲۰۰۳ و سرور ۲۰۱۶ تست شده است. اگرچه در حالت تئوری باید نسخههای قدیمیتر هم رخنهپذیر باشند.
کاسترو در مصاحبهای با سایت zdnet گفته است:
کشف سیستم قربانی آسان نیست، به این دلیل که این حملهها ممکن است به منابع سیستمعامل صورت بگیرد؛ بدون اینکه هیچ اعلانی دریافت کنید، از طرفی دیگر، اگر بدانید که باید دنبال چه بگردید کشف آن آسان به نظر میآید. برای شناسایی اینکه آیا سیستم آسیب دیده، باید به سراغ رجیستری رفت و تغییرات احتمالی اعمال شده را جستجو کرد.
راحتترین راه این است که بررسی کنید شناسه کاربر مهمان با شناسه نسبی ۵۰۰ پایان یابد. این بدین معنی است که حساب یاد شده دارای دسترسی مدیریتی است و کسی کلیدهای رجیستری شما را دستکاری کرده است.
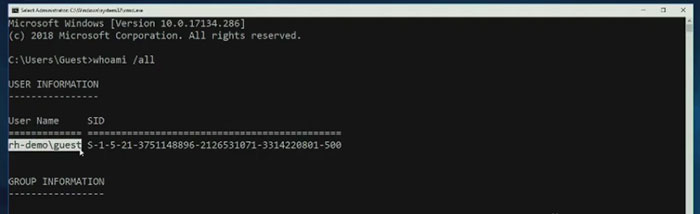
این پژوهشگر CSL ماژولی را برای خودکارسازی حمله از طریق این باگ در قالب یک ماژول طراحی کرده است.
کاسترو در ادامه گفت:
ما به محض کشف این باگ و توسعهی ماژول مورد نظر با مایکروسافت تماس گرفتیم، اما هیچ پاسخی از آنها دریافت نکردیم و این باگ تا به حال برطرف نشده است.
ربودن شناسه نسبی امری ساده، پنهانی و ماندگار است و این همان فاکتورهایی است که هکرها در مورد ویندوز میپسندند. اما در این مورد، به نظر می رسد که هکرها و توسعهدهندگان بدافزار نیز از این باگ غافل شدهاند.
در نتیجهی رویکردهای انجام پژوهش در علم روانشناسی، درک ما از روانشناسی انسانها بهطور عمده مبتنی بر نمونههایی است که اغلب غربی، تحصیلکرده، صنعتی، ثروتمند و دموکراتیک هستند؛ چیزی که کمی عجیب است. مایکل گورون دانشمند حوزهی انسانشناسی مرکز آموزشی و پژوهشی سانتا باربارا، استدلال میکند که این وضعیت باید تغییر کند و برای تایید نظر خود به یک جمعیت ایزوله در منطقه آمازون بولیوی اشاره میکند. گورون میگوید: مثالهای زیادی وجود دارد که چگونه یک سری حقایق مشخص سبکوار بهعنوان امری جهانی تلقی میشوند؛ ولی زمانی که شما به مناطق مختلف نگاه کنید، میبینید که اینها واقعیت ندارند.
اگر بخواهیم منصف باشیم، حتی اگر به صراحت بیان نشود، علم همواره این هشدار را به همراه دارد که پشت تئوریهای پذیرفتهشده، مشاهداتی هستند که قبل از آنها میآیند. ما میدانیم که وقتی چیز جدیدی کشف کنیم، میتوانیم ذهنیت خود را تغییر دهیم. اما این نکتهی ظریف در برخی گزارشها گم میشود. وقتی بسیاری از مطالعات انجامشده روی رفتار انسانی روی مخزنی در دسترس از افراد علاقمند به مطالعه انجام میشود (مثلا دانشجویان دانشگاه)، پذیرفتن این که درک ما واقعا چقدر محدود است، دشوار میشود. گورون میگوید:
این روش البته آسانتر و اغلب ارزانتر است که این موضوعات را در یک کلاس درس بزرگ مورد مطالعه قرار دهیم و مردم هم ممکن است بر این باور باشند که اهمیتی ندارد مطالعه کجا انجام شود.
بهگفتهی گورون، فقط ۱۸ درصد از جمعیت جهان با نمونههای معمول انسانی که در موسسههای آمریکای شمالی و اروپا تحت مطالعه قرار میگیرند، مطابقت دارند و این نمونه نمیتواند نمایانگر جمعیت کل دنیا باشد. علاوه بر این، این رویکرد، اطلاعاتی درمورد رفتار انسانهای گذشته نیز فراهم نمیکند. بهجای اینکه به دنبال این باشیم که چیزهایی را پیدا کنیم تا موجب یکسانی ما میشود، گورون پیشنهاد میکند که ما باید توجه بیشتری روی موضوعاتی بگذاریم که موجب تفاوت ما میشوند. مطالعهی تنوع اجتماعی اکولوژیکی، میتواند تعاملات بینرفتارهای اجتماعی انسان و محیط را در نظر بگیرد. در یک چارچوب روانشناسی مبتنی بر اکولوژیاجتماعی مشخص میشود که چرا ما در یک محیط خاص یک رفتار خاص را داریم، که این امر فراهمکنندهی اساسی مناسبتری برای درک نحوهی عملکرد ذهن است. گورون میگوید:
مقالههای مرتبط:
روانشناسان و دیگر دانشمندان علوم اجتماعی معمولا این دیدگاه را مستقیما وارد مطالعات خود نمیکنند و بهجای آن همهی انسانها را مشابه در نظر میگیرند.
گورون برای اثبات این عقاید، پژوهشی گسترده روی گروهی از مردم آمازون که تیسمانی نامیده میشوند، انجام داد و سعی کرد شخصیت آنها را بر اساس تغییر پذیری اجتماعیاکولوژیکی توضیح دهد. در اکثر کتابهای روانشناسی پنج عامل برای تعریف شخصیت در نظر گرفته میشود (مدل OCEAN). در این مدل طبقهبندی صفات غالب ما بهصورت ترکیبی از خصوصیات تجربهپذیری،وظیفهشناسی، برونگرایی، موافقبودن و روانرنجوری انجام میشود. در حالیکه این مدل پنجگانه منتقدان خود را دارد، ولی بهعنوان روش معتبر و آسانی برای مقایسه و سنجش انواع رفتارهای فردی محسوب میشود. یکی از مشکلاتی که این مدل دارد این است که گروههایی از مردم، به نظر نمیرسد که دارای این پنج نوع شخصیت عمده باشند. برای مثال مردم تیسمانی فقط به دو بعد یعنی کارآمدی و جامعهپذیری مرتبط میشوند.
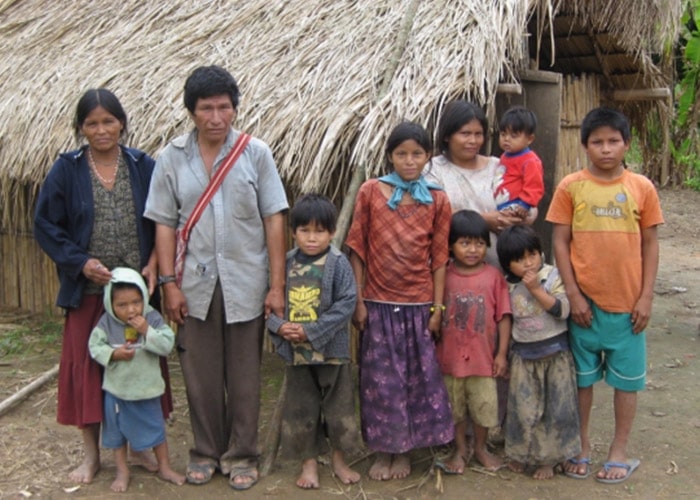
مطالعه گورون و همکاران روی مردم تیسمانی در بولیوی، نشان میدهد که در پژوهشهای روانشناسی باید گروههای مختلف مردم در نظر گرفته شوند
اگر بخواهیم به شیوهای دیگر به این قضیه نگاه کنیم، اینطور میتوان گفت که اگر تیسمانیها خودشان مطالعهروانشناسی انجام میدادند، آنها احتمالا انسانها را با صفات دیگری مثل جمعآوری کننده یا سازگار با سیاستها و مدیریت توصیف میکردند. در صورتیکه ما سبک زندگی خود را در نظر بگیریم، این تفاوت دیدگاهها قطعا خیلی آشکارتر میشود. گورون مطالعاتی را مورد بررسی قرار داد که به بررسی پنج عامل شخصیتی در فرهنگهای مختلف پرداخته بودند. گورون میگوید:
ما به میزان همبستگی بین پنج عامل دقت کردیم. اگر این پنج عامل واقعا مستقل از هم باشند، همبستگی بین آنها باید برابر صفر باشد. اما وقتی شما دادههای مربوط به آمریکا، کانادا و اندونزی را با هم مقایسه میکنید، میبینید که تنوع زیادی در میزان همبستگی بین عوامل وجود دارد.
گورون علاوه بر موضوع قالببندی انواع شخصیتی درون محیطهای اجتماعیاقتصادی مختلف، نگاهی نزدیک به اینکه چگونه دیدگاه انسان در ارتباط با مراقبتهای سلامتی و امنیتی ممکن است تحت تاثیر محیط اطراف قرار گیرد، انداخت. این امر آسان است که فرض کنیم بیشتر انسانها میخواهند زندگی طولانی و موفقی داشته باشند؛ اما رفتار دنبالکردن این اهداف اغلب بستگی به این دارد که ما چقدر در هر لحظه احساس امنیت میکنیم که این به نوبه خود روی صفاتی نظیر تکانشگری و مراقبت (گوش به زنگی) تاثیر میگذارد.
بهعقیدهی گورون اینها مسائل کماهمیتی نیستند و نقش مهمی در دشواری تکرار مطالعات مهم دارند. خوشبختانه پژوهشگران برای گسترش مرز نمونههای مورد مطالعهی خود، نیاز به رفتن به مکانهایی چون بولیوی ندارند. گورون میگوید که در خود آمریکا تنوع زیادی وجود دارد که از آن استفاده نشده است و البته برای دیدن آن باید به خارج از دانشگاه رفت.
این پژوهش در ژورنال PNAS منتشر شده است.
سامیت ابررایانهی متعلق به دپارتمان انرژی آمریکا با ثبت رکوردی تازه فاصلهی خود بهعنوان قدرتمندترین ابررایانهی جهان را با دیگر رقبا افزایش داد. Summit یا OLCF-4 که از لحاظ مصرف انرژی پنجمین ابررایانهی کارآمد دنیا هم محسوب میشود (۱۳.۸۸۹ گیگافلاپس به ازای هر وات) با رسیدن به سرعت ۱۴۳.۵ پتافلاپس جایگاه خود را به عنوان سریعترین رایانه جهان مستحکمتر کرد. بر اساس لیست ماه نوامبر Top500ُ، سییرا (Sierra) خواهر کوچکتر سامیت هم با بهبود عملکرد پردازشی به سرعت ۹۴.۶ پتافلاپس دست یافت و با کنار زدن ابررایانهی چینی Sunway TaihuLight، جایگاه دوم را به خود اختصاص میدهد.
سامیت که توسط IBM برای آزمایشگاه ملی اوک ریج (ORNL) ساخته شده است، در تحقیقات هوش مصنوعی، فیزیک انرژیبالا، کشف مواد جدید و مراقبتهای بهداشتی استفاده میشود. برای درک قدرت این ابررایانه جالب است بدانید که در برخی از کاربردهای علمی سامیت قادر است در هر ثانیه بیشتر از سه میلیارد-میلیارد محاسبات با دقت مخلوط (Mixed precision calculations) را انجام دهد.
ابررایانهی سییرا را هم IBM در یک پروژهی مشترک بین سازمان ملی حفاظت هستهای (NNSA) و آزمایشگاه ملی لیورمور لاورنس (LLNL) ساخته است. سییرا و سامیت در معماری بسیار شبیه به یکدیگر هستند و هر دو از پردازندههای Power9 شرکت IBM استفاده میکنند.
ابررایانه ساخت چین تا قبل از آن که سامیت در ماه ژوئنجایگاهش را تصاحب کند، به مدت دو سال در این عرصه حکمرانی میکرد. هماکنون TaihuLight با عملکرد ۹۳.۰ پتافلاپس به جایگاه سوم لیست نزول کرده است. به علاوه، جایگاه چهارم هم با Tianhe-2A در اختیار چین است. ابررایانه Piz Daint در شهر لوگان در مرکز CSCS کشور سوئیس هم مکان پنجم لیست را به خود اختصاص میدهد. به نظر شما رقابت شدید کشورها برای تصاحب عنوان برترین ابررایانه این لیست را در آیندهی نزدیک دستخوش تغییر خواهد کرد؟
با نگاهی به اطراف و توجه به فناوریهای موجود، میتوان ادعا کرد که ما اکنون در آینده زندگی میکنیم. بسیاری از کارها از سفارش غذا تا پیدا کردن شغل، بهراحتی و با کمک اینترنت انجام میشود. اما چرا هنوز نمیتوانیم از این فناوریها برای کارهایی مانند رأیگیری استفاده کنیم؟ رایان نورث، یک دانشمند علوم کامپیوتر، در این مطلب توضیح میدهد که چرا نباید هیچگاه در کارهای اینچنینی، به کامپیوترها اعتمادکرد.
رایان برای بررسی این چالش، ابتدا به توضیح چگونگی عملکرد برنامههای کامپیوتری میپردازد. همانطور که میدانیم، کامپیوترها زبان باینری یا صفر و یک دارند. بهعلاوه، برنامهنویسی به زبان باینری نیز بسیار دشوار است و تقریبا هیچکس، تمایلی به نوشتن با این زبان ندارد. حتی اگر موفق به نوشتن با این زبان بشوید، نتیجه، تنها تعدادی عدد خواهد بود. این اعداد برای همهی افراد (حتی خودتان پس از چند هفته)، مفاهیمی مبهم و غیرقابل درک دارند. به بیان دیگر، با نگاه کردن به این زبان، نمیتوان حدس زد که برنامهی شما چه کاری انجام میدهد.
دانشمندان علوم کامپیوتر، برای حل این چالش، مفهومی با نام زبان ماشین را ابداع کردند. عبارتهای این زبان، کدهای باینری را به کلمات و جملاتی تبدیل میکنند که تا حد امکان به زبان انسان نزدیک میشود. اگرچه این عبارات جدید هم نیاز به پیشرفت دارند، اما حداقل، حرکتی در مسیر مثبت محسوب میشوند. زبان ماشین، به سختافزار آن وابستگی دارد.
مقالههای مرتبط:
بههرحال، با این زبان ماشین هم نمیتواند چنین دستوری را بهصورت مستقیم به کامپیوتر داد: «۱۰ را با ۲۰ جمع کن و نتیجه را نشان بده». بهجای این دستور، باید به کامپیوتر بگوییم: «۱۰ را در متغیر اول ثبت کن. ۲۰ را در متغیر دوم ثبت کن. دو متغیر را به متغییر جمع کننده وارد کن. نتیجه را در متغیر سوم ثبت کن. متغیر سوم را چاپ کن.» پس از ارسال این دستور، زبان ماشین بهتعریفی ترجمه (کامپایل) شده و به صفر و یکهای قابل فهم برای کامپیوتر تبدیل میشود.
مشکلات و کمبودهای این زبان از همان ابتدا مشخص هستند. شما باید زبان ماشین سختافزار خود را بشناسید و زبان ماشین سختافزارها نیز با هم تفاوتهای عمده دارند. بهعلاوه، باید مراحل فرآیند را بهصورت تکتک اعلام کنید. البته، بههرحال این زبان بیشتر از رشتههای صفر و یک قابل فهم خواهد بود.
مرحلهی بعدی پیشرفت زبانهای برنامهنویسی، حذف وابستگی به سختافزار است. در نتیجهی این اقدام، کامپایلر هوشمندی ساخته میشود که زبان، صرفنظر از ماشین مقصد، دستورات را به آن ارسال میکند. کامپایلر، دستور را به زبان ماشین مقصد و سپس به کدهای باینری تبدیل میکند. در نهایت، باوجود این که زبانهای برنامهنویسی هرکدام روش خاص خود برای حل مسائل را دارند، هدف آنها یکی است. آسانتر کردن خواندن کدها برای انسانها و در نتیجه، آسانتر کردن اصلاح و بهبود کدها، هدف مشترک تمام زبانهای برنامهنویسی محسوب میشود. در نتیجهی همهی این پیشرفتها، امروز، زبانهای برنامه نویسی دستور انسانی روبرو را بهراحتی میفهمند: Print 10+20.
با نگاهی به روند گفته شده در بالا، احتمالا متوجه شدهاید که چرا نباید به کامپیوترها اعتماد کرد: کامپایلر، مشکل اصلی است. درواقع، صرفنظر از اینکه شما چه عبارتهایی مینویسید، اعتماد نهایی به کامپایلر خواهد بود تا آن را به کدهای باینری تبدیل کند. درواقع اگر کسی قصد خرابکاری در سیستم را داشته باشد، تنها باید کامپایلر را تغییر دهد.
بهعنوان مثال اگر دستور Print بهنوعی تغییر کند که همیشه، عدد یک را به ورودی اضافه کند، برنامه بهدرستی کار نخواهد کرد. از آنجایی که شما برنامه را صحیح نوشتهاید، هیچگاه با نگاه کردن به کدهایتان متوجه این اشکال نخواهید شد.
البته مثال بالا بسیار ساده بوده و با چند بار اجرا کردن و متوقف شدن برنامه، قابل کشف است. اما اگر دستکاری در کامپایلر پیچیدهتر باشد، آنگاه خطر چندبرابر خواهد بود. فرض کنید یک مجرم، کامپایلر را بهنوعی تغییر دهد که هرجا عبارت Password دیده شد، رمز عبور مورد نظر خودش نیز معتبر شناخته شود.
نفوذ بالا، تعریف درب پشتی یا همان Back Door در نفوذهای کامپیوتری است. با این کار، سازندهی کامپایلر به هر برنامهی کامپیوتری که با محصولش نوشته شده، دسترسی خواهد داشت. درواقع شما میتوانید ورود به برنامه را بهسختی قفل و محدود کنید. اما فرد نفوذگر بهراحتی از دربی وارد میشود که هیچکس از آن اطلاعای ندارد.
قطعا مثال بالا چالش بزرگی محسوب میشود؛ اما برنامهنویسهای حرفهای پاسخی برای آن دارند. آنها میگویند کامپایلر نیز یک برنامهی کامپیوتری است و میتوان با نگاه کردن به کدهای آن، متوجه مقاصد خرابکارانه یا نفوذ شد. در مورد مثال بالا، تنها باید به دنبال کدی باشید که پسورد مورد نظر نفوذگر را تأیید میکند.
در اینجا چالش بعدی مطرح میشود. همانطور که فرض کردیم، کامپایلرها نیز برنامههای کامپیوتری هستند. پس آنها نیز یک بار کامپایل شدهاند. در نتیجه، برای نفوذ و سوء استفاده از آنها، تنها باید موارد زیر را انجام دهیم:
ابتدا کدی که پسورد مورد نظر ما را بهعنوان پسورد صحیح میپذیرد، وارد کامپایلر میکنیم. در این مرحله، یک درب پشتی برای هر برنامهای میسازیم که با این کامپایلر نوشته میشود. اما اگر فردی به کدهای کامپایلر نگاه کند، متوجه هدف ما میشود. پس به مرحلهی بعدی میرویم.
کد جدیدی را وارد کامپایلر میکنیم. این کد، هرگاه خود کامپایلر، کامپایل شود، متوجه روند شده و کد مرحلهی قبل (قبول کردن پسورد مورد نظر ما) را به آن اضافه میکند. اکنون، وقتی کامپایلر را کامپایل کنیم، یک نسخهی جدید از خودش ایجاد میکند. این نسخهی جدید، حاوی دستوراتی برای پذیرفتن پسورد مورد نظر ما است. در نهایت برای از بین بردن ردپای خود نیز، دستورات خرابکارانه را از ظاهر کامپایلر حذف میکنیم.
با روش بالا، هر بار که کامپایلر دوباره ساخته میشود، بهگونهای خود را بازسازی میکند که کد مخرب درب پشتی را داشته باشد. در نتیجه، وقتی کامپایلر، برنامههای دیگر را ترجمه میکند، کد مخرب اضافه میشود اما در کد منبع آن قابل مشاهده نخواهد بود.
تنها راه کشف این خرابکاری یا باگ، خواندن کدهای باینری است. کاری که از همان ابتدا دشوار به نظر میرسد و با پیچیدهتر شدن برنامهها، بهسمت غیرممکن شدن پیش میرود. برای درک این دشواری باید بدانید تمام آثار شکسپیر فضای ۶ مگابایت نیاز دارند و برنامهای مانند فایرفاکس، ۲۰۰ مگابایت فضا نیاز دارد. با مقایسهی این اعداد میفهمیم که هیچکس نمیتواند تمام کدهای آن برنامه را بخواند. بهعلاوه، کدها به زبانی قابل فهم برای ما نوشته نشدهاند!
موارد گفته شده در بالا، حقیقت جدیدی نیستند. کن تامسون خالق سیستمعامل یونیکس، در سال ۱۹۸۴ مقالهای تحت عنوان Reflexing on Trusting Trust نوشت و در پایان آن، به این نتیجه رسید:
نتیجه ساده است. شما نمیتوانید به کدی که خودتان بهطور کامل ننوشتهاید، اعتماد کنید. در نهایت، هیچ تأییدیهای شما را در برابر کد غیرقابل اعتماد، مصون نمیدارد.
منظور کن تامسون از عبارت «بهطور کامل نوشتن»، تنها خود برنامه نیست. هدف او، نوشتن کل مسیر برنامه تا مراحل نهایی کامپایلر است. افراد محدودی زمان، مهارت و پول لازم برای ساختن یک کامپیوتر و برنامههای آن از اساس را دارند. کمی توجه به این پیشبینی تامسون، نشان میدهد که اعتماد کردن به کامپیوترها، در هیچ کاری عاقلانه نیست.
باوجود تمامی این هشدارها، ما از کامپیوترها برای همهی کارهایمان استفاده میکنیم. بهراستی چرا ما در همهچیز به این ماشینهای کابوسوار اعتماد داریم؟
پاسخ سوال بالا، ساده است: کامپیوترها، سرگرمکننده و راحت هستند. بهعلاوه، آنها در موارد گوناگون، کاربر دارند. در کنار همهی این موارد، هک کامپایلر کار سادهای نخواهد بود. شما باید زمان و انگیزه بالایی برای هدف قراردادن یک فرد یا جامعه داشته باشید. در نهایت، برخی کارها نیاز به اعتماد کامل به کامپیوتر ندارند. بهعنوان مثال هیچکس برای فهمیدن نوع پیتزای شما، زحمت هک کردن کامپایلر اپلیکیشن تحویل غذا را متقبل نمیشود. اما دستکاری برخی کارها، مانند رأیگیری، ارزش زمان و هزینه را دارند.
مقالههای مرتبط:
رأیگیری پدیدهای است که نتایج هک کردن آن، تأثیرات بزرگی خواهد داشت. بهعلاوه، هدف قرار دادن این فرآیند، دشوار نیست (چون زمان و مکان مشخصی دارد). مهمتر از همه، انگیزهی کافی برای دستکاری در آن نیز همیشه وجود دارد. برای نفوذ به این مورد نیز میتوان به همان روش اضافه کردن پسورد معتبر جعلی، دستوری برای اضافه کردن رأی به فردی خاص را در کامپیوتر تزریق کرد.
بههرحال، رایان با توجه به استدلالهای بالا ادعا میکند که رأیگیری کامپیوتری و رأیگیری اینترنتی، هیچگاه امن نخواهد بود. او تنها روش امن کردن رأیگیری کامپیوتر را، ترکیب آن با رأیگیری سنتی و کاغذی میداند. با این روش، حتی با وجود نفوذ به کامپیوترهای رأیگیری، کاغذهای رأی برای تأیید را رد نفوذ وجود دارند.
رایان پس از انتشار این مقاله در سرویس مدیوم، بخشهایی را نیز در پاسخ به پرسشهای تکراری کاربران به آن اضافه میکند. او در این بخشها به توضیح برخی از ابهامات یا راهکارهای پیشنهادی کاربران برای حل چالش اعتماد میپردازد.
یکی از سوالها، در مورد ماهیت رأیگیری کامپیوتری است. تعریف او از این نوع رأیگیری، فرآیندی است که تماما در کامپیوترها انجام میشود. در این فرآیند، هیچ المان دیگر (مثلا کاغذی) وجود ندارد و کامپیوتر، بهعنوان ابزار تأیید آرا شناخته میشود. راهکار او، اضافه کردن مرحلهی چاپ یا اسکن کاغذ رأیگیری، برای تأیید نهایی آرا بیان میشود.
یکی از کاربران، در نظرات این پست به راهکارهایی همچون ارائهی کد اختصاصی برای رأیدهندگان، اسکنهای بیومتریکی یا پشتیبان گرفتن در اینترنت اشاره میکند. پاسخ رایان به این پیشنهاد، همان عدم اعتماد به کدها است. از نظر او، این فرآیندها نیز توسط کامپیوتر انجام میشود که بههیچوجه قابل اعتماد نخواهد بود.
راهکار دیگر در بخش کامنتها، بررسی کد کامپایلرها بیان میشود. رایان در پاسخ به این راهکار میگوید که کد مخرب کامپایلر، همانطور که قبلت گفته شد، توانایی تشخیص فرآیند بررسی را دارد و در این فرآیند، عملکرد مخرب خود را نشان نمیدهد. اگرچه ایدهی رایان در مورد این کامپایلر مخرب کمی تخیلی بهنظر میرسد، اما او خرابکاری شرکت فولکس واگن در سال ۲۰۱۵ را مثالی عینی معرفی میکند.
کامپیوترهای خودروهای این شرکت، فرآیند بررسی آلایندگی را تشخیص میدادند و در آن حالت، در وضعیت مصرف پایین کار میکردند. پس از پایان تست، روند آنها بهحالت عادی یا مصرف بالا، تغییر میکرد. اصلاح این خرابکاری، ۱۸.۳۲ میلیارد دلار بهعلاوهی ۲.۸ میلیارد دلار جریمه برای فولکس بههمراه داشت. بههرحال شرکت فولکس واگن نیز بهخاطر تصور سوددهی این روش و عدم شناسایی توسط کارشناسان، این کار را انجام داد. همان انگیزههایی که برای نفوذ به انتخابات هم کافی هستند.
رایان در پاسخ به پرسشی در مورد عدم اعتماد به کامپیوترها میگوید:
بله، بهصورت مطلق و ۱۰۰ درصد نباید به کامپیوترها اعتماد کرد. البته قطعا انجام چنین کاری ممکن نخواهد بود. از طرفی، همهی کارها نیاز به اعتماد کامل به کامپیوترها ندارند. تنها چند مورد خاص در این زمینه مانند رأیگیری هستند.
یکی از انتقادات به ایدههای رایان این بود که بههرحال ما امروز از کامپیوترها در اکثر جنبههای زندگی از کار تا بانکداری استفاده میکنیم و حتی همین مقالهی رایان نیز توسط او در کامپیوتر نوشته شده است. با این وجود، چگونه میتوان بدون اعتماد به کامپیوتر زندگی کرد. در پاسخ به این انتقاد هم، بحث اعتماد ۱۰۰ درصد مطرح میشود. ما به بانکداری اینترنتی اعتماد داریم چون بانک میتواند (و تعهد میدهد که) خسارات احتمالی را پوشش دهد. اما در مورد اتفاقاتی همچون خرابکاری در رأیگیری، عواقب عموما جبرانناپذیر هستند.
عدم اعتماد رایان به کامپیوترها بهحدی پیش میرود که پیشنهاد استفاده از بلاک چین برای جبران خطرات گفته شده را نیز رد میکند. او معتقد است این فناوری نیز قابل دستکاری بوده و هیچگاه ۱۰۰ درصد قابل اعتماد نیست.
در اینجا باید به این نکته اشاره کنیم که نویسندهی این مقاله، تنها قصد تفسیر صحبتهای کن تامسون را دارد. او خود را دانشمند عالِم کامپیوتر نمیداند و تنها، صحبتهای تامسون در مورد عدم اعتماد به کدها و کامپایلرها را با مثالی توضیح میدهد. البته رایان راهکاری نیز برای این مشکل ارائه میدهد و آن، کامپایل کردن کدها در دو کامپایلر متفاوت است. به بیان سادهتر برنامهنویس برای اطمینان از عدم خرابکاری در کامپایلر یک بار هم باید کد خود را در کامپایلر معتبر و تأییدشدهای اجرا کند. در اینجا باز هم این سوال مطرح میشود که آیا آن کامپایلر معتبر و تأییدشده قابل اعتماد خواهد بود؟
نویسندهی مقاله در پایان به این نکته اشاره میکند که هشدارهای او، علاوه بر مثال شرکت فولکس واگن، در پروژههای بزرگ دیگر نیز عینیت پیدا کردهاند. او مثالهایی از نفوذ به سیستمهای هستهای و موشکهای فضایی همچون ویروس استاکس نت بیان میکند که نتیجهی همان اعتماد ۱۰۰ درصدی بودهاند.
البته قطعا در رأیگیریهای کاغذی نیز احتمال سوءاستفاده و خرابکاری وجود دارد؛ اما این قدام بهخاطر ماهیت فیزیکی این رأیها، نیازمند تلاش بیشتر و صرف هزینهی بالاتر خواهد بود. بهعلاوه، کامپیوترها و کدهای آنها همیشه پیچیده هستند و حتی یک اشتباه کوچک در کدنویسی یا کامپایل کردن، نتایج را بهکلی تغییر خواهد داد. بههرحال شاید بتوان ادعا کرد که دنیای کامپیوتر، هنوز برای مقاصد بسیار مهم مانند رأیگیری، امن نیست.
نظر شما چیست؟ آیا میتوان بهصورت ۱۰۰ درصد و در همهی موارد، به کامپیوتر اعتماد کرد؟
سامسونگ پیشتر مدل اقتصادی گوشیهای پرچمدار خود را روانهی بازار کرده، اما شایعات اخیر میگویند که مدل اقتصادی گلکسی اس ۱۰ قرار است از جهات زیادی با دیگر مدلهای اقتصادی تفاوت داشته باشد؛ در حقیقت گفته میشود که S10 لایت قرار است در ازای قیمتی کمتر، عملکردی نزدیک به پرچمداران را به کاربر ارائه دهد.
بر اساس اخبار غیررسمی جدید، سامسونگ قصد دارد در هر سه مدل از گوشیهای پرچمدار سال آیندهی خود یعنیگلکسی اس ۱۰ لایت، گلکسی اس ۱۰ و گلکسی اس ۱۰ پلاس، از پردازندهی اسنپدراگون ۸۱۵۰ کوالکام استفاده کند. در ضمن گفته میشود که Samsung Galaxy S10 Lite دارای دو مدل با ۴ یا ۶ گیگابایت رم خواهد بود.
همچنین قرار است مدل پایهی اس ۱۰ لایت با ۶۴ گیگابایت رم در دسترس علاقهمندان قرار گیرد. در ضمن برای کسانی که حاضرند مبلغ بیشتری پرداخت کنند، بهترین مدل گلکسی اس ۱۰ لایت با ۶ گیگابایت رم و ۱۲۸ گیگابایت حافظهی داخلی، ارائه خواهد شد.
نکتهی حائز اهمیت اینجا است که گفته میشود سامسونگ قصد دارد در گلکسی اس ۱۰ لایت از نمایشگر Infinity-O (که مدتی پیش بههمراه نمایشگرهای Infinity-U ،Infinity-V وInfinity Flex رونمایی شد) با فریمی فلزی در اطراف آن، استفاده کند. از میان دیگر مشخصات احتمالی اس ۱۰ لایت میتوان به حسگر اثر انگشت در قسمت کناری گوشی و دوربین اصلی دوگانه با فرم افقی اشاره کرد؛ پیشتر گقته میشد که اس ۱۰ لایت قرار است تنها دارای یک دوربین اصلی باشد.
سامسونگ احتمالا در ماه فوریه طی برگزاری رویداد MWC 2019 از جدیدترین گوشیهای خود یعنی گلکسی ۱۰، اس ۱۰ لایت و اس ۱۰ پلاس رونمایی خواهد کرد. پیشبینیها حاکی از آن است که کرهایها قصد دارند فروش اسمارتفونهای جدیدشان را از مارس ۲۰۱۹ آغاز کنند.
گلکسی اس ۱۰ لایت سامسونگ، احتمالا قیمتی بین ۶۵۰ تا ۷۵۰ دلار خواهد داشت.
.: Weblog Themes By Pichak :.
ورود کاربران
خوش آمدید! لطفا وارد حساب خود شوید