بهنظر میرسد خیلی سریعتر از آنچه که انتظار میرفت، ترمز دستی در حال بازنشستگی است؛ آمارهای جدید نشان میدهد که بیش از نیمی از خودروهای جدید تولیدی برندهای مختلف، از ترمز پارک برقی استفاده میکنند و ترمز دستی قدیمی در حال مرگ است.
شاید برای سهم بالایی از خودروهای مونتاژی ایران و مدلهای موجود در چند کشور در حال توسعهی دیگر، هنوز ترمزهای دستی جزو مهمی از سیستم توقف خودرو باشد، اما این دستگیرهی دوستداشتنی رانندههای قدیمی در خودروسازی مدرن، روبه مرگ است. اصلاً بعید نیست که دریفت خودرو با ترمز دستی بهزودی به یکی از تکنیکهای قدیمی و کلاسیک رانندگی اسپرت تبدیل شود، چرا که فقط ۳۷ درصد از خودروهای جدید از این نوع ترمز، استفاده میکنند.

بررسی متخصصان وبسایت خرید و فروش، کارشناسی و تحقیقاتی CarGurus نشان میدهد که تنها دو برند داچیا وسوزوکی (فعال در سطح جهانی) از ترمز دستی در تمام مدلهای تولیدی جدید خود استفاده میکنند؛ ترمزدستی در محصولات دیگر خودروسازان، تنها در تیپهای پایه، ارزانقیمت و برخی مدلهای اسپرت یافت میشود.
تقریبا تمام برندهای لوکس، ترمزدستی را از مدلهای خود حذف کردهاند و از نمونهی دکمهای برقی یا پدالی استفاده میکنند. بر اساس گزارش این وبسایت آمریکایی، خودروسازان معتبری چون آئودی، جگوار، لندرور، لکسوس،مرسدس بنز، بیامو و پورشه بهطور کامل ترمز دستی را کنار گذاشتهاند و هیچ مدلی در سبد محصولات جدید این شرکتها، از این نوع ترمز استفاده نمیکند. کارشناس وبسایت CarGurus میگوید:
با استفادهی بیشتر و بیشتر خودروسازان از ترمز پارک برقی، مرگ ترمزدستی سنتی، رسمی شد.

باید توجه داشت که با عرضهی خودروهای جدید مجهز به ترمز دکمهای برقی، رانندگان بیشتری تجربه رانندگی با این مدلها را پیدا میکنند و احتمالاً نسل جدید جوانها، با این خودروها رانندگی خواهند کرد. این موارد، تقاضا برای خودروهای با ترمزدستی قدیمی را کاهش میدهد و تنها رانندگان قدیمی و عاشقان سواری اسپرت و تهاجمی، بهدنبال ترمزدستی خواهند بود. اما ترمزهای دکمهای برقی، در برابر نمونهی دستی برتریهای مشخصی دارند؛ استفاده و راهاندازی مکانیزم این ترمزها، به فعالیت فیزیکی چندانی نیاز ندارد، ایمنی بیشتری در توقف خودرو دارند و مانند ترمزدستی، درجهی قابل تنظیم ندارند و یا فعال، یا غیرفعال هستند. بیشتر ترمزهای الکترونیکی، با حرکت خودرو بهصورت خودکار غیرفعال میشوند و نیازی به غیرفعال کردن دستی آنها نیست؛ علاوه بر این، معمولاً ویژگی نگه داشتن خودرو در شیب هم در کنار ترمزهای برقی قرار دارد که نقش مهمی در ایمنی و رانندگی راحتتر محسوب میشود.

در کنار تمام این موارد، ترمزهای برقی نیازمند فضا برای نصب در کابین نیستند؛ برخلاف ترمزدستی که فضای زیادی بین صندلیهای جلو اشغال میکند، یک دکمهی کوچک برای ترمزهای الکترونیکی کافی است. بزرگترین نکتهی منفی ترمزهای الکترونیکی اما، از بین بردن حس رانندگی و ارتباط مکانیکی با کنترل خودرو است. مرگ ترمزدستی سنتی، توقف در شرایط اضطراری و لیزدادن خودرو در پیچها را، به فراموشی میسپارد.
اگر گاهی رایانه لینوکس خود را با دیگران به اشتراک میگذارید، احتمالا میخواهید فایلهای شخصی خود را از دوستان و اقوام کنجکاو مخفی کنید. شما بهراحتی میتوانید فایلها و پوشههای خود را در لینوکس ازطریق گذاشتن یک نقطه (.) در جلوی نام پوشه یا فایل، مخفی کنید. اما اگر دوستان و اقوام شما با تکنولوژی آشنایی دارند، میدانند که چگونه فایلها و پوشههای پنهان شما را پیدا کنند. بنابراین برای مخفی کردن فایلهایتان، به روشی غیرمستقیمتر نیاز دارید. شما میتوانید از یک نوع رمزنگاری داده بهنام steganography یا استگانوگرافی که یک نوع روش مخفیسازی اطلاعات درون یک فایل تصویریِ عادی است، استفاده کنید.
در ادامه، ما دو روش برای مخفی کردن اطلاعات در تصاویر ارائه میدهیم؛ یکی با استفاده از خط فرمان و دیگری به کمک یک ابزار گرافیکی به نام Steg. همچنین، به شما نشان خواهیم داد که چگونه فایلهای اصلیتان را بهصورت امن حذف کنید؛ بهگونهای که قابل بازیابی نباشند.
پنهانسازی فایلها در یک تصویر، با استفاده از ترمینال
در ابتدا، با فشردن کلیدهای Ctrl+Alt+T پنجره ترمینال را باز کنید و یک پوشهی جدید بسازید. فایل تصویری (PNG یا JPG) که میخواهید استفاده کنید، در پوشه جدیدی که ساختهاید کپی کنید یا به آن انتقال بدهید. بسته به سایز فایلها و تعداد فایلهایی که میخواهید مخفی کنید، ممکن است لازم باشد که از تصویری بزرگ استفاده کنید تا درون تصویر فضای کافی برای ذخیرهسازی فایلها داشته باشید.
قبل از ذخیره کردن فایلها در یک تصویر با استفاده از cmd، باید آنها را فشرده کنید.
فایلهایی که میخواهید مخفی کنید، در یک فایل زیپ فشردهسازی کنید
اگر چندین فایل دارید که میخواهید مخفی کنید، در ابتدا باید آنها را در یک فایل زیپ فشردهسازی کنید. اگر همهی فایلها در یک پوشه باشند، این کار آسانتر خواهد بود؛ پس یک زیرپوشه، در پوشهای که قبلا ایجاد کردهاید بسازید و همهی فایلها را به این زیرپوشه انتقال بدهید تا در همان زیرپوشه پنهان شوند. برای مثال، ما یک پوشه اصلی به نام Images داریم که شامل یک تصویر به نام MainImage.png و یک زیرپوشه به نام FileToHideمیشود که همهی فایلهای موردنظر برای مخفیسازی را دارد.
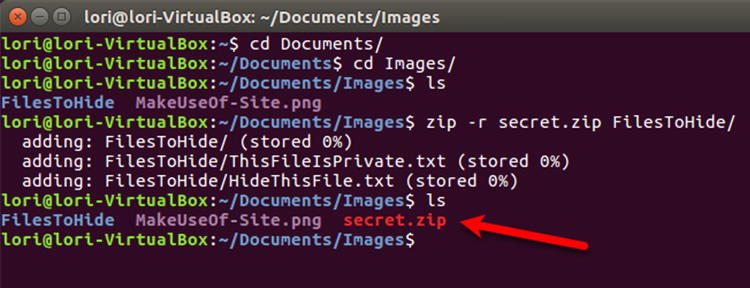
برای فشردهسازی فایلهایتان در یک فایل زیپ، از دستور cd برای هدایت به پوشهی اصلی (که شامل یک تصویر و زیرپوشهای شامل فایلهای موردنظر برای مخفیسازی است) استفاده کنید. فرمان زیر را اجرا کنید:
/zip -r secret.zip FilesToHide
گزینهی r- در دستور بالا بهصورت بازگشتی، همهی زیرپوشههای درون پوشهی مشخصشده در فایل فشردهشده را شامل میشود. هر نامی که میخواهید برای فایل زیپ استفاده کنید، با secret.zip جایگزین کنید؛ همچنین نام پوشهی شامل فایلهای مدنظر برای پنهانسازی را جایگزین /FileToHide کنید.
الحاق فایلهای تصویر و زیپ در یک فایل تصویر
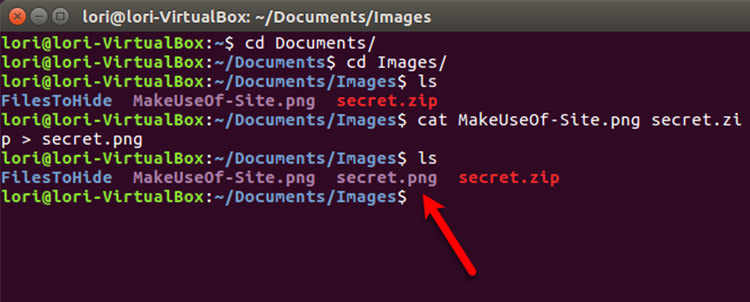
اکنون میخواهیم با استفاده از دستور cat، فایلهای زیپ و تصویر را ترکیب یا الحاق کنیم. در این مثال، دستور زیر را اجرا میکنیم:
cat MainImage.png secret.zip > secret.png
MainImage.png فایل تصویر اصلی ما و secret.zip نام فایل زیپی است که همهی فایلهای مورد نظر برای پنهانسازی را شامل میشود. در واقع، ما این دو فایل را به یک فایل تصویر جدید به نام secret.png هدایت میکنیم. این نامها را با نامهایی که برای فایلهای خودتان استفاده کردهاید، جایگزین کنید. در ابتدا نام فایل تصویر اصلی در این دستور قرار میگیرد و بعد از آن، باید نام فایلی که میخواهید مخفی کنید قرار بگیرد.
از دستور ls برای لیست کردن فایلهای داخل پوشهی جاری استفاده کنید. در این لیست، نام فایل تصویر جدیدی را که ایجاد کردهاید مشاهده خواهید کرد. شما میتوانید فایل تصویر حاصل را در هر نمایشگر یا ویرایشگر عکسی باز کنید تا تصویر اصلی را مشاهده کنید.
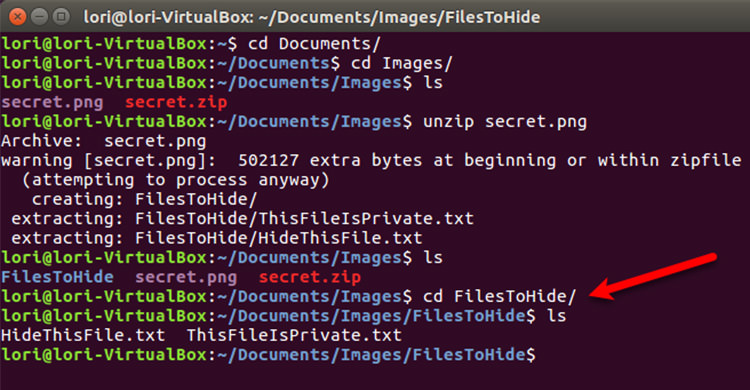
برای دسترسی به فایلهای پنهانشده در یک فایل تصویر، اگر هیچ پنجرهی ترمینالی باز نیست، با فشردن کلیدهایCtrl+Alt+T پنجرهی ترمینال را باز کنید. از دستور cd برای هدایت به پوشهی حاوی تصویری که فایلها در آن مخفی شدهاند، استفاده کنید. با استفاده از دستور زیر، فایل زیپ را از داخل تصویر استخراج کنید:
unzip secret.png
نامی که برای فایل تصویر شامل فایلهای مخفی انتخاب کرده بودید، جایگزین secret.png کنید. زمانیکه دستورls را در پنجره prompt اجرا کنید، پوشهی اصلی شامل فایلهایی که فشرده کرده بودید، مشاهده خواهید کرد. از دستور cd برای باز کردن این پوشه استفاده کنید تا بتوانید فایلهای اصلیتان را ببینید.
فایلهای اصلیتان را بهصورت امن حذف کنید
شما قبلا فایلهای موردنظرتان را در یک فایل تصویری پنهان کرده اید؛ اکنون با اطمینان میتوانید فایلهای اصلی آنها را حذف کنید. در لینوکس، این کار با استفاده از دستور shred ساده است.
دستور shred باعث میشود که هنگام حذف فایل، مقدار فایل با یک مقدار خاص جایگزین شود. مثلا میتوانیم هنگام حذف، محتوای دادهای فایل را برابر مقدار صفر قرار بدهیم.
اگر هیچ پنجرهی ترمینالی باز نیست، با فشردن کلیدهای Ctrl+Alt+T پنجرهی ترمینال جدیدی باز کنید. با دستورcd سیستم را به پوشهی شامل فایلهایی که تصمیم به حذف ایمن آنها دارید، هدایت کنید. در مثالی که مطرح کردیم، دستور زیر را اجرا میکنیم:
shred -z --remove HideThisFile.txt ThisFileIsPrivate.txt
بهصورت پیشفرض، این فایلها سه بار overwrite (به معنی بازنویسی اطلاعات جدید، بدون قابلیت بازیابی اطلاعات قبلی) میشوند. این میزان عموما کافی است، اما شما میتوانید با اضافه کردن iterations=N- به دستور (قبل از نام فایلها) آن را تغییر بدهید. بهجای N، تعداد دفعاتی که میخواهید فایلها overwrite شوند، جایگزین کنید.
گزینهی z- انتهای فایل را با مقدار صفر جایگزین میکند تا فایل بهظاهر پنهان ما در مقدار انتهایی خود با صفر جایگزین شود.
گزینهی remove- فایلها را حذف میکند. آیا این کار از طریق گزینهی shred انجام نمیشود؟ بله، اما بدون گزینهی remove- همچنان فایل بهگونهای بهنظر میرسد که گویا حذف نشده است. برای اطلاعات بیشتر دربارهي دستور shred، عبارت man shred را در prompt بنویسید.

مخفیسازی فایلها در یک عکس، با استفاده از Steg
اگر ترجیح میدهید که از یک ابزار گرافیکی برای مخفی کردن فایلها در عکسها استفاده کنید، ابزار Steg برای این کار توصیه میشود. این ابزار دارای یک رابط کاربری آسان برای استفاده است و نیازی به نصب ندارد.
یک نسخهی صحیح از Steg را دانلود کنید
به صفحهی دانلود Steg مراجعه کنید و یکی از نسخههای ۳۲ یا ۶۴ بیت را انتخاب کنید. اگر نمیدانید که نسخهی اوبونتوی شما ۳۲ بیت است یا ۶۴ بیت، میتوانید سیستم خود را بررسی کنید؛ برای این کار به آدرس System menu > About This Computer بروید.

پنجره پیغام Details (جزئیات) نمایش داده میشوند. در صفحهنمایش Overview شما یکی از گزینههای ۳۲ بیت و یا ۶۴ بیت را مشاهده خواهید کرد. نسخهای از Steg که با سیستم شما سازگار است، دانلود کنید و در همان پوشهی خودش ذخیره کنید.

فایلهایی که میخواهید پنهان کنید، با استفاده از مدیریت فایل (File Manager) فشردهسازی کنید
اگر چندین فایل را میخواهید مخفی کنید، ابتدا باید همهی آنها را در یک فایل زیپ، فشرده کنید. مدیریت فایل را باز کنید و به پوشهی حاوی فایلهای مورد نظرتان برای مخفیسازی، هدایت کنید. پوشه را باز نکنید؛ در عوض برای ایجاد یک فایل فشردهشده، روی آن راست کلیک، و گزینهی Compress را انتخاب کنید.

در این مرحله، نام فایل زیپ را در قسمت Filename وارد کنید و از لیست روبروی آن، گزینهی zip. را انتخاب کنید. سپس کلید Create را بفشارید تا فایل زیپ ایجاد شود. با کلیک روی آیکون Close پیامی برای شما نمایش داده میشود که اعلام میکند فایل زیپ با موفقیت ایجاد شده است.
Steg را استخراج (Extract) و اجرا (Run) کنید
Steg در یک فایل فشرده به فرمت tgz. دانلود شده است. به آدرس پوشهای که آن را ذخیره کردهاید بروید. روی فایل راست کلیک کرده و گزینهی Extract Here را انتخاب کنید.

پوشهی حاصل را باز کنید و روی فایل برنامهی Steg دوبار کلیک کنید. به انتهای پیغام End-User License Agreement (EULA) پیمایش کنید و روی Yes کلیک کنید.

اولین باری که Steg را اجرا میکنید، یک پیغام برای شما نمایش داده میشود که آدرس محل ذخیرهی تنظیمات را به شما اطلاع میدهد. روی OK کلیک کنید.

پنهانسازی یک فایل زیپ در یک تصویر
برای اینکه فایل زیپ خود را در یک تصویر پنهان کنید، با کلیک روی گزینهی Open generic Image، تصویری را که میخواهید استفاده کنید باز کنید.

پنجره پیغام Import image as uncompressed را به پوشهی شامل تصویر اصلی هدایت کنید و فایل تصویر را انتخاب کنید. سپس روی گزینهی Open کلیک کنید.

Steg تصویر را تحت دو عنوان رسانهی اصلی یا Original Media و رسانهی ویرایششده یا Modified Mediaنشان میدهد.
قبل از اینکه فایل زیپ را در تصویر مخفی کنید، باید نوع رمزنگاری را انتخاب کنید و کلمه عبور آن را نیز مشخص کتید. برای این کار، در نوار ابزار روی Configuration کلیک کنید. همچنین میتوانید در نوار منو به آدرس Edit > Configuration نیز بروید.

اگر برای اهداف شخصی، فایلها را درون تصویر پنهان میکنید و تصویر مورد نظر را برای دیگران ارسال نمیکنید، میتوانید از حالت رمزنگاری متقارن استفاده کنید. سه روش رمزنگاری دیگر نیز وجود دارد. شما میتوانید در رابطه با حالتهای رمزنگاری Steg، در قسمت راهنمایی (help) سیستم، اطلاعات بیشتری کسب کنید.
در مثال قبل، ما از حالت متقارن استفاده میکنیم. در پنجره پیغام Steg Options، در لیست Crypto Optionsگزینهی Symmetric PassPhrase (Hide or extract) را انتخاب کنید. سپس در قسمت PassPhrase«کلمهی عبور» را وارد کنید. وقتی نشانگر ماوس را روی قسمت بالایی پنجرهی PassPhrase نگه میدارید، همهی نیازمندیهایی که باید برای کلمه عبور رعایت کنید برای شما نمایش داده میشود. کلمهی عبور باید این نیازمندیها را رعایت کند. تا زمانی که کلمهی عبور شما مطابق استانداردهای تعریفشدهی PassPhrase نباشد، قسمت کلمهی عبور قرمز رنگ خواهد بود. با ورود کلمهی عبور مناسب، رنگ آن به سبز تغییر میکند.
همچنین، شما میتوانید یک پیام متنی را در تصویر قرار بدهید. برای این کار، بخش Embed a text Message را بررسی کنید و پیام خود را در قسمت زیرین چک باکس وارد کنید. سپس روی OK کلیک کنید.

اکنون میخواهیم فایل زیپ را به تصویر اضافه کنیم. روی گزینهی Hide Data (مخفی کردن اطلاعات) کلیک کنید.

اکنون به آدرسی که فایل زیپ را ذخیره کردهاید، هدایت کنید و فایل زیپ را انتخاب کنید؛ سپس روی Open کلیک کنید. یک پیام برای شما نمایش داده میشود که دادهی شما با موفقیت مخفی شد. روی OK کلیک کنید.

برای اینکه عکس ویرایششدهی شامل فایل مخفیتان را ذخیره کنید، روی Save کلیک کنید.

یک نام برای فایل تصویر ویرایششده وارد کرده و نوع فایلی را که میخواهید استفاده کنید (tif. یا png.) انتخاب کنید. سپس مسیری که میخواهید تصویر را ذخیره کنید، مشخص کرده و روی save کلیک کنید.

فایل مخفیشده در یک تصویر را استخراج کنید
برای دسترسی یه فایلهای مخفیتان در یک تصویر، Steg را باز کرده و روی گزینهی Open generic image در نوار ابزار کلیک کنید و به مسیری که تصویر ویرایششده را ذخیره کردهاید، هدایت کنید. سپس روی Open کلیک کنید.

روی گزینهی Configuration در نوار ابزار کلیک کنید یا به مسیر Edit > Configuration بروید.
همان Crypto Mode یا حالت رمزنگاری که هنگام مخفی کردن فایلها در تصویر استفاده کردهاید، انتخاب کنید و همان کلمهی عبور قبلی را نیز در PassPhrase وارد کنید. تازمانیکه نیازمندیهای مربوط به کلمهی عبور رفع شود، قسمت PassPhrase قرمز خواهد بود. پس از رعایت استانداردهای مورد نیاز، این ناحیه سبز خواهد شد. حال روی OK کلیک کنید.

روی گزینهی Extract Data (استخراج داده) در نوار ابزار کلیک کنید.

مسیر پوشهای که میخواهید فایلهای استخراجشده را در آن ذخیره کنید، مشخص کرده و با کلیک روی گزینهی Choose، آن را انتخاب کنید. یک پیغام برای شما نمایش داده میشود که اعلام میکند دادهی شما با موفقیت استخراج شد. روی OK کلیک کنید.

در محلی که تصویر ویرایششده را استخراج کردهاید، فایلهای زیر را مشاهده خواهید کرد:
README.txt: این فایل شامل اطلاعاتی در مورد Steg و نیز شامل URL وبسایت آنها است.
<file name>: این فایلی است که شما در تصویر مخفی کردهاید. در مثالی که مطرح کردیم، این فایل همانsecret.zip است.
<file name>.sha1: این فایل شامل هش sha1 فایلهایی است که در تصویر پنهان شدهاند.
<file name>.txt: این فایل شامل متن اختیاری است که در پنجرهي پیغام Steg Options در تصویر جایگذاری کردید. اگر هیچ متنی در تصویر جایگذاری نکردهاید، این فایل باز هم وجود خواهد داشت، اما محتوای آن خالی خواهد بود.
نام فایل برای فایلهای sha1. و txt. شامل الحاقی از فایلی است که شما در تصویر مخفی کردهاید. بنابراین دیدن نامفایلهایی مانند secret.zip.txt طبیعی است.

استگنانوگرافی: کاربردیتر از روش ایمن
استگانوگرافی یا اصطلاحا استیگانوگرافی، ایمنترین راه برای حفاظت از فایلهای شما نیست؛ اما اگر بخواهید فایلهای خود را از دوستان و اقوامی که میخواهند در زندگی شما کاوش کنند مخفی کنید، میتوانید از آن استفاده کنید.
همچنین میتوانید با رمزنگاری فایلهای زیپ، قبل از پنهان کردن آنها در تصویر، استگانوگرافی را اندکی ایمنتر انجام بدهید. این کار را برای میتوانید فایلها، پوشهها و درایوها را در ویندوز نیز انجام بدهید.
اینترنت مانند هر فرهنگ و زبانی، اصطلاحات جدیدی برای تازهواردان به این عرصه دارد. در این مقاله به بررسی ۳۲ اصطلاح در دنیای اینترنت میپردازیم که میتواند دانش شما را در مورد این پدیدهی شگفتانگیز افزایش دهد.
۱- خطای 404 (404 Error)
یکی از رایج ترین خطاها در فضای اینترنت، خطای 404 است. هرگاه آدرس یک صفحه را اشتباه وارد کنید یا صفحهی مدنظر شما حذف شده یا وجود نداشته باشد، این اخطار نمایش داده میشود.
۲- افزونهها (Extensions, Add-ones)
افزونهها که در مرورگر کروم با واژهی Extension و در مرورگر فایرفاکس با واژهی Add-ones مشخص میشوند، برنامههای کوچکی هستند که قابلیتهای جدیدی به مرورگر اضافه میکنند. افزونهها فواید بسیاری دارند اما ممکن است خطرات امنیتی نیز در پی داشته باشند. باید توجه داشت که افزونه با پلاگین تفاوت دارد. پلاگینهایی مانند جاوا و فلشپلیر، برنامههایی برای اجرای نوع خاصی از محتوا در مرورگر شما میباشند.

۳- انیمه (Anime)
در کشور ژاپن، انیمه بهطور کلی به معنای انیمیشن است؛ اما در خارج از ژاپن، از واژهی انیمه برای اشاره به انیمیشنهای ژاپنی استفاده میشود. این انیمیشنها رنگهای درخشان و شخصیتهای نمادین دارند. این واژه را با مانگا، که اصطلاحی برای کمیکهای ژاپنی است، اشتباه نگیرید!
۴- آرشیو (Archive)
آرشیو کردن یعنی حذف اطلاعات از محیط کاری و ذخیره آنها در یک محیط ثانویه. برای مثال، شما ممکن است عکسهای قدیمیتان را روی هارد اکسترنال آرشیو کنید. توجه کنید که آرشیو کردن با پشتیبانگیری (Back up) متفاوت است. در آرشیو، فایل مدنظر را از جایی به جای دیگر انتقال میدهید؛ اما در بکآپ گرفتن، یک کپی از فایل در جای دیگر ذخیره میشود تا در صورت از دست رفتن اطلاعات اصلی از آن استفاده شود.
مقالههای مرتبط:
۵- پهنای باند (Bandwidth)
پهنای باند، معمولاً حداکثر توان پردازش در یک شبکه را بیان میکند. هرچه پهنای باند بیشتری موجود باشد، میتوان اطلاعات بیشتری را همزمان پردازش کرد.
برای مثال، اگر در شبکه خانگی خود، همزمان مشغول دانلود فایلهای حجیم روی رایانه شخصی و تماشای آنلاین ویدیو باشید، احتمالاً برای بازی آنلاین در موبایل با مشکل مواجه خواهید بود؛ زیرا، مقدار زیادی از پهنای باند صرف دانلود فایلها و مشاهده ویدیو میشود. اگر این فعالیتها متوقف شوند، پهنای باند شما نیز آزاد میشود.
۶- بلاگ (Blog)
بلاگها، وبسایتهایی هستند که بهطور مداوم محتوا را برای بازدیدکنندگان بارگذاری میکنند. بلاگها میتوانند فردی، و منعکسکنندهی افکار و نوشتههای یک شخص باشند یا وبسایتهای گسترده، با نویسندگان متعدد برای انتشار مطالب خاص؛ مانند وبسایت زومیت. همهی بلاگها وبسایت هستند، اما همهی وبسایتها بلاگ نیستند.
میکروبلاگینگ در دنیای اینترنت به وبسایتهایی گفته میشود که قابلیت ارسال سریع پیام را همراه با ویژگیهای بلاگ فراهم نمودهاند؛ مانند توئیتر.
۷- کلیکبیت (Clickbait)
به جملهها و محتوایی که مخاطب را برای کلیک کردن روی آنها ترغیب میکند، کلیکبیت گفته میشود. کلیکبیتها معمولاً با وعدهی محتوایی جذاب، مخاطب را جذب میکنند. برای مثال: « ۱۰ دلیلی که رایانه شما را بیمار میکنند!».
مقالههای مرتبط:
۸- ابر (Cloud)
ابرها، سرورهایی خارج از دسترس فیزیکی شما هستند که به سرویسهای اینترنتی اختصاص یافتهاند. دراپباکس، Gmail و آفیسآنلاین، همگی سرویسهای ابری هستند؛ زیرا، بهجای آنکه رایانهی شخصی شما کار پردازش و ذخیرهسازی را انجام دهد، سرورهای خارجی این کار را انجام میدهند.

۹- کوکی (Cookie)
کوکیها، بستههای اطلاعاتی کوچکی روی رایانهی شما هستند که سرویسهای مختلف برای ردیابی شما استفاده میکنند؛ مثلا Gmail برای به یادآوردن شما، کوکیها را بهکار میبرد و بنابراین، نیازی نیست که هر بار اطلاعات خود را برای ورود به حسابتان وارد کنید.
۱۰- کراودفاندینگ (Crowdfunding)
کراودفاندینگ، روشی برای جذب سرمایه از طریق کمکهای مالی عمومی است. در این روش از هر فرد مبلغ اندکی دریافت میشود. از Kickstarter و GoFundMe میتوان بهعنوان دو نمونهی شناختهشده از این سایتها یاد کرد.
۱۱- وب تاریک (Dark Web)
وبهای تاریک، آن دسته از وبسایتهایی هستند که برای دسترسی به آنها نیاز به نرمافزارهای خاص داریم. این وبسایتها در جستجوی گوگل نمایش داده نمیشوند و معمولاً وبسایتهای خطرناکی محسوب میشوند.
۱۲- داکسینگ (Doxing)
داکسینگ عملیاتی شامل پیدا کردن اطلاعات شخصی یک فرد و انتشار آنها، با اهدافی مخرب است.
۱۳- درج کردن (Embedding)
Embedding شامل درج کردن آنلاین محتوای یک سایت در سایتی دیگر است. برای مثال، میتوان ویدیوی قراردادهشده در کانال آپارات زومیت را در یکی از مقالات سایت زومیت درج کرد.
۱۴- رمزنگاری (Encryption)
با رمزنگاری قادر خواهید بود محتوای مدنظر را برای همه، به جز مخاطب پیام، نامفهوم و غیرقابل خوانش کنید. برای مثال، هنگام خرید آنلاین، رمزنگاری، از اطلاعات شخصی شما محافظت میکند.
۱۵- دیوار آتش (Firewall)
فایروال نوعی نرمافزار امنیتی است که ورود و خروج اطلاعات به دستگاه شما را محدود میسازد. این نرمافزار از سیستم شما در برابر بستههای خطرناک محافظت میکند و اجازهی ورود آنها را نمیدهد.
۱۶- قانون گادوین (Godwin's law)
قانون گادوین یک اصطلاح مورد استفاده در بحثهای آنلاین است. طبق این قانون، با طولانی شدن یک بحث آنلاین، احتمال آنکه یکی از طرفین، مقایسهای با آدولف هیتلر انجام دهد، به یک میل میکند! گرچه ممکن است احمقانه بهنظر بیاید، اما میتوانید آن را در فرومهای گفتگوی فیسبوک بررسی کنید!
۱۷- هشتگ (Hashtag)
هشتگ نوع خاصی از نشانهگذاری و دستهبندی است که بهطور گسترده در شبکههای اجتماعی نظیر توئیتر و اینستاگرام استفاده میشود. با این روش میتوان به مطالبی با موضوع خاص دست یافت.

۱۸- هاتاسپات (Hotspot)
بهطور کلی به هر منطقهای که دسترسی به اینترنت از طریق وایفای ممکن باشد، هاتاسپات گفته میشود. همچنین ویژگی بهاشتراکگذاری اینترنت توسط تلفن همراه نیز هاتاسپات نام دارد. امروزه دستگاههای پرتابل هاتاسپات نیز موجود هستند که اینترنت را از طریق وایفای در هر مکانی در اختیار شما قرار میدهند.
مقالههای مرتبط:
۱۹- HTTP
HTTP، سرواژهی عبارت Hypertext Transfer Protocol (پروتکل انتقال ابرمتنی) است. این پروتکل پایهی شبکهی وب دنیای امروز را تشکیل میدهد. HTTP برای مرورگر وب فرآیندی را تعریف میکند تا اطلاعات را از سرور دریافت کند و روی نمایشگر شما نشان دهد. HTTPS نسخهی ایمنتر این پروتکل است که با رمزگذاری، از اطلاعات شما محافظت میکند.
۲۰- اینترنت اشیاء (Internet Of Things)
هدف اینترنت اشیاء، گسترش اتصال به اینترنت در همهی دستگاههای محیط اطراف شماست؛ مانند، چراغها، تلویزیون، یخچال، ترموستات و... . چنین دستگاههایی بدون دخالت انسان نیز میتوانند وظایف تعریفشده را انجام دهند.

۲۱- آدرس آیپی (IP Address)
آدرس IP شمارهای منحصربهفرد و یکتا است که به هر دستگاه متصل به اینترنت اختصاص مییابد. هر دستگاه در شبکه داخلی آدرس IP مخصوص خود را دارد که تنها وسایل موجود در این شبکه میتوانند این آدرس را ببینند. کل شبکه نیز یک آدرس IP دارد که تمام دستگاههای فعال در محیط اینترنت به آن دسترسی دارند.
۲۲- لورک (Lurk)
به کاربرانی که تنها به مشاهدهی محتوا و دیدگاهها میپردازند و نظری نمیدهند یا محتوایی تولید نمیکنند، لورک گفته میشود. تخمین زده میشود تنها یک درصد فعالان وب به تولید محتوا میپردازند.
۲۳- بدافزار (Malware)
این واژه ترکیبی است از دو واژهی Malicious (مخرب) و Software (نرمافزار). ویروسها، تروجانها، نرمافزارهای جاسوسی و... همگی در دستهی بدافزارها قرار میگیرند.
۲۴- آنلاین/آفلاین (Online/Offline)
این یکی را دیگر حتماً میدانید! هنگامی که به اینترنت متصل هستید، به شما کاربر آنلاین میگویند و در غیر اینصورت آفلاین هستید.
۲۵- پیوال (Paywall)
پیوال محتوایی روی اینترنت است که برای مشاهدهی آن باید پول بپردازید. این روش یکی از روشهای تأمین هزینههای وبسایت است.
۲۶- فیشینگ (Phishing)
فیشینگ یکی از راههای فریب دادن افراد برای سرقت اطلاعات شخصی با معرفی خود بهعنوان یک نهاد رسمی مانند بانک است. در این روش معمولاً در قالب یک ایمیل از افراد خواسته میشود تا اطلاعات خود را برای تأیید مجدداً وارد کنند.
مقالههای مرتبط:
27- سئو (SEO)
SEO، سرواژهی عبارت Search Engine Optimization (بهینهسازی موتور جستجو) است. سئو شامل روشهای مختلفی است که همگی آنها یک هدف را دنبال میکنند؛ جلب نظر موتورهای جستجو برای جذب مخاطب بیشتر.

۲۸- اسپم (Spam)
اسپم واژهای عمومی برای پیامهای آنلاینی است که بدون آنکه مایل باشید، برای شما فرستاده میشوند. ایمیل اسپم یکی از انواع رایج اسپم است؛ اما اسپم میتواند در شبکههای اجتماعی، پیامرسانها و فرومها نیز موجود باشد.
۲۹- محتوای سنجاقشده (Sticky Content)
در یک فروم آنلاین، پیامها معمولا بر اساس زمان مرتب شدهاند. گاهی پیامهای مهم یا پیامهایی که دارای تاریخ هستند، سنجاق میشوند تا مخاطبین سریعتر آنها را بررسی کنند.
۳۰- ترول (Troll)
ترول، به افرادی گفته میشود که در محیطهای آنلاین بحث و دعوا راه میاندازند و منجر به اذیت سایرین میشوند. ترولها معمولاً این کار را با مطرح کردن موضوعی تحریککننده یا خارج از بحث انجام میدهند.
31- URL
URL، سرواژهی Uniform Resource Locator (مکانیاب یکپارچه منبع) است. URL، در واقع همان آدرسی است که در نوار بالایی مرورگر وارد میکنید تا صفحهی مشخصی بارگذاری شود.
32- ویکی (Wiki)
ویکی نوعی وبسایت برای جمعآوری و انتشار اطلاعات است. معروفترین ویکی حال حاضر ویکیپدیا است؛ اما ویکیهای مختلفی با موضوعات متنوع در محیط وب فعال هستند.
دنیای وب بسیار گسترده است و اصطلاحات فراوانی دارد. دانش خود را با ما در قسمت دیدگاهها به اشتراک بگذارید.
ده سال از بحران مالی جهانی گذشته است و حالا بازارهای بورس دوباره به دوران اوج خود برمیگردند و نوسانات قیمت جهانی به پایینترین سطح نزدیک میشوند. صنعت مالی مشتاقانه از کلان داده و الگوریتمهای محاسباتی استقبال میکند و پیروزیهای متوالی یادگیری ماشین، این جریان را تقویت میکند. اما کارشناسان تا کجا میتوانند به مدلهای کمی (Quantitative Models) یا نوآوریهایی اعتماد کنند که به گفتهی ویلیام دادلی، رئیس بانک فدرال رزرو نیویورک؛ «اعتماد بیشازحد به آنها، سیستم مالی را در معرض ریسک قرار میدهد.»
هشتاد سال پیش، جان مینارد کینز مفهوم عدم قطعیت تقلیل ناپذیر را معرفی کرد. او معتقد بود که برخلاف نظر برخی از اقتصاددانان، عدم تعادل کوتاهمدت خودبهخود اصلاح نمیشود و ممکن است در بلندمدت، به شرایط غیرقابلبازگشت منتهی شود. هر نقطهی عدم تعادل، احتمالات متعدد دیگری را مطرح میکند. امروزه ما با این ریسک مواجه هستیم که سرمایهگذاران، معامله گران و رگولاتورها، قادر به درک این موضوع نباشد که پیشرفتهای تکنولوژیکی، عدم قطعیت مالی را کاهش نمیدهند.
ما باید دو نکته را مدنظر داشته باشیم. اول اینکه موازی با پیشرفتهای اخیر در یادگیری ماشین و تجارت الگوریتمی و رشد انفجاری تکنیکهای مالی قبل از بحران، ناهنجاریهای زیادی نیز رشد کرده است. دوم، ما نمیتوانیم صرفاً با تکیهبر دادههای بیشتر و قدرت محاسبانی بالاتر، از تعادل و ثبات مطمئن شویم. تئوریهای آماری نشان میدهند که کلان داده لزوماً مانع از وقوع مشکلات بزرگ نمیشود.
درست مثل امروز، در دههی ۱۹۹۰ و اوایل قرن ۲۱ نیز صنعت مالی، به لحاظ «کمی» موردتوجه قرار گرفت و در بخش تئوری و متدولوژی، پیشرفت زیادی کرد. بازهم مانند امروز؛ مهندسی مالی برای جوانان موفقیت بزرگی محسوب میشد. دنیای کارآفرینی شاهد مدلسازی پیشرفته احتمالات و قدرت محاسباتی بیسابقهای بود و کارآفرینان عدم قطعیت مالی را تحت کنترل خود داشتند، یا لااقل اینطور فکر میکردند.
اما بحران مالی جهانی نشان داد که این طرز فکر، چیزی بهجز «وهم کوانتی یا کمی» نیست. توهمی که شاید جهان امروز هم در معرض تکرار آن قرار داشته باشد. بسیاری از فرضیههای مدلسازی، مانند همبستگی بین قیمت داراییها، ایرادات عمدهای دارند. بهعلاوه مشخص شده که کوانتها، مجموعهای از خروجیهای احتمالی را بهطور غلط تعریف کردهاند و بر اساس اشتباهات، احتمالات شرطی رویدادها را محاسبه نمودهاند. امری که باعث میشود جهان، با چیزی که آنها میشناسند، متفاوت باشد. آنها تصميماتی را اتخاذ کردند که بعداً مشخص شد کاملاً مهمل است و تنها در صورت وقوع رویدادهای غیرمعمول صادق خواهد بود.
همانطور که آرتور دمپستر، متخصص علم آمار گفته بود، پدیدهای به نام «رویه گرایی» یا Proceduralism روبه گسترش بود: استفاده از تکنیکهای پیچیدهای که لازمهی استدلال کیفی و قضاوت ذهنی بود، به خروجیهای غیرمنطقی و نامعقول منتهی شد. بهعنوانمثال، بانکها غالباً از مدلهای مختلفی برای قیمتگذاری قراردادهای مختلف استفاده میکنند که گاهی باعث میشود یک محصول مشابه به دو قیمت مختلف به همان موسسه ارائه شود.
«نیروهای متخصص، پیشرفتهای تکنیکال سریع، افزایش سود»: این تصوری است که جوانان از دنیای مالیهی سنجشی امروزُ دارند. امروز رویهگرایی مالی، بهواسطهی موفقیت گسترده الگوریتمها و فشارهای رقابتی مرتبط با اتخاذ آنها، بیش از هر زمان دیگری شایع است و فشار نظارتی برای تصویب این مدلها باعث میشود که نتایج، تحت تأثیر اعتبارات غیرواقعی، در سطح گستردهتری اعمال شوند.
بله، با دادههای بزرگتر و قدرت محاسباتی بیشتر از ده سال پیش، اکنون میتوانیم مجموعههای بیشتری از نتایج احتمالی را بررسی کنیم. اما هنوز نمیدانیم که احتمالات شرطی محاسبهشدهی ما، تا چه میزان با احتمالات واقعی متفاوت است. ما هنوز نمیدانیم که کدام پیشفرضها، صادق نخواهند بود. در حقیقت هرچه الگوریتمها پیچیدهتر میشوند (مانند آنچه که در یادگیری عمیق شاهدیم)، سختتر میتوانیم شکافهای منطقی را شناسایی کنیم. درنتیجه، متوجه نمیشویم چه زمانی مدلها بهشدت ناکارآمد هستند.
مقالات مرتبط:
یادگیری ماشین، با استفاده از دادهها و بازارهایی که پیش روی ما قرار دارند، بازههای زمانی کوتاهمدت را بسیار مؤثر پیشبینی میکند. اما همین یادگیری ماشین در حوزهی یادگیری استنتاجی که مستلزم استفاده از دادههای زیربنایی علمی و مکانیسم بازار است، کارایی زیادی ندارد. درک ما از بازار، هنوز ناقص است.
استفن بلیث، استاد آمار کاربردی دانشگاههاروارد و همکارش شیائولی منگ، اخیراً در مقالهی «بهشتها و پارادوکسهای آماری در کلان داده» توضیح دادهاند که کلان داده، بهتنهایی کمکی به ما نمیکند. فرض کنید که میخواهیم در یک زمینهی خاص، آمار جمعیت زیادی از مردم را برآورد کنیم. بهعنوانمثال درصد رأیدهندگان به ترامپ در نوامبر سال ۲۰۱۶. موفقیت ما در این امر به سه مقیاس بستگی دارد: حجم دادهها (هرچه بیشتر، بهتر)، تنوع دادهها (اگر همهی رأیدهندگان به ترامپ رأی داده باشند، مسئله بسیار ساده است) و کیفیت دادهها. کیفیت دادهها به همبستگی دو عامل بستگی دارد: هدف رأیدهنده و اینکه آیا او جزئی از مجموعهی دادههای ما بوده یا خیر. برای مثال اگر دادههای جمعآوریشده، تعداد کمتری از رأیدهندگان به ترامپ را پوشش داده باشند، آنالیز ما دچار سوگیری است.
شیائولی منگ در مقاله فوق نشان میدهد که اهمیت کیفیت دادهها، بیشتر از کمیت دادهها است. بازهم فرض کنیم که نظرسنجی ما یک درصد از رأیدهندگان (معادل با ۲.۳ میلیون نفر) را پوشش داده باشد و صحت پاسخگویی رأیدهندگان به ترامپ، فقط ۰.۱ درصد کمتر از سایر رأیدهندگان باشد. در ین صورت مجموعهی کلان دادهی ما، درصد رأیدهندگان به ترامپ را بسیار کمتر از نرخ واقعی آنها برآورد میکند، در مقایسه با زمانی که نظرسنجی رابین یک نمونهی تصادفی ۴۵۰ نفره برگزار میکنیم که شرکتکنندگان پاسخهای دقیقی به سؤالات میدهند.
در حوزهی مدیریت مالی، نمیتوانیم این مسائل را نادیده بگیریم. اگر مجموعه دادههای ما، باوجود حجم زیاد، بهصورت مینیمال و سیستماتیک نمایندهی جمعیت واقعی نباشند، کلان داده کمکی به حل مشکلات بزرگ نمیکند. متخصصان و سازمانهایی که بیشتر از همه، به رویکرد رویهگرایانه، نظیر الگوریتمهای پیچیده و مجموعههای بزرگ داده، متکی هستند، در این جریان آسیبپذیرترند. چگونه میتوانیم مطمئن باشیم که دادههای امروز ما، نمایندهی دنیای فردا خواهند بود؟ بهعنوانمثال شاید ما هرگز ادعا نکنیم که قیمت خانه، ناگهان در تمام استانهای کشور کاهش مییابد. ولی درعینحال نمیدانیم که سایر فرضیات ضمنی، تا چه حد با واقعیت تطبیق دارند.
در شرایط فعلی، قضاوت موضوعی و مبتنی بر تجربه، نقش مهمی در تعدیل وابستگی بیشازحد به مدلهای کمی دارد. قضاوتی که حتی پیچیدهترین الگوریتمها را زیر سؤال میبرد و به تئوری عدم قطعیت پایبند است، تفاوت بین ثبات مالی و «آسیبهای وحشتناک» بحران مالی بعدی را اثبات میکند.
چندی پیش، دو اپراتور مخابراتی ایرانسل و همراه اول تعرفههای جدید اینترنت خود را اعلام کردند که شامل تغییراتی بود که خوشایند کاربران نبود. البته ایرانسل در پاسخ به تغییرات اعمالشده که شامل حذف شماری از بستهها و افزایش قیمت در اغلب بستههای جدید و باقی مانده بود، اعلام کرد که این اپراتور با بررسیهای انجامشده مبتنی بر الگوی مصرف کاربران، بستههای پرمخاطب را حذف نکرده است.
حال پس از گذشت چند روز از این افزایش قیمت، شاهد افزایش تعرفههای مکالمه در این دو اپراتور هستیم؛ این در حالی است که دو اپراتور دیگر یعنی شاتل موبایل و رایتل تغییری در تعرفههای خود ایجاد نکردهاند. همانطور که در جدول زیر نیز میتوانید مشاهده کنید، هر دو اپراتور اغلب تعرفههای خود را افزایش دادهاند. برای مثال میتوان به تعرفهی تماس از خطوط دائمی ایرانسل اشاره کرد که در هر سه حالت تماس با ایرانسل، تماس با همراه اول و رایتل و تماس با تلفن ثابت شاهد افزایشی ۸۰ درصدی بود و تعرفه مکالمه از ۳۳۳ ریال در دقیقه به ۵۹۹ ریال افزایش پیدا کرده است. البته افزایش قیمت در مورد خطوط اعتباری ایرانسل کمتر است.
همراه اول نیز بیشترین تغییر را در تعرفهی مکالمات خطوط اعتباری اعمال کرده است. بیشترین افزایش تعرفههای همراه اول شامل تماس از خط اعتباری به همراه اول و تلفن ثابت است که ۳۴ درصد افزایش یافته و از ۶۷۰ ریال به ۸۹۹ ریال افزایش پیدا کرده است.
| اپراتور/تعرفه | تعرفه قبلی (دقیقه/رسال) | تعرفه جدید (دقیقه/ریال) |
|---|---|---|
| سیمکارت دائمی همراه اول | تماس با همراه اول: ۵۷۰ ریال تماس با ایرانسل و رایتل: ۶۲۵ ریال تماس با تلفن ثابت: ۵۷۰ ریال |
تماس با همراه اول: ۵۹۹ ریال (افزایش ۲۹ ریالی) تماس با ایرانسل و رایتل: ۵۹۹ ریال (کاهش ۲۶ ریالی) تماس با تلفن ثابت: ۵۹۹ ریال (افزایش ۲۹ ریالی) |
| سیمکارت اعتباری همراه اول | تماس با همراه اول: ۶۷۰ ریال تماس با ایرانسل و رایتل: ۹۳۷ ریال تماس با تلفن ثابت: ۶۷۰ ریال |
تماس با همراه اول: ۸۹۹ ریال (افزایش ۲۲۹ ریالی) تماس با ایرانسل و رایتل: ۸۹۹ ریال (کاهش ۳۸ ریالی) تماس با تلفن ثابت: ۸۹۹ ریال (افزایش ۲۲۹ ریالی) |
| سیمکارت دائمی ایرانسل | تماس با ایرانسل: ۳۳۳ ریال تماس با همراه اول و رایتل: ۳۳۳ ریال تماس با تلفن ثابت:۳۳۳ ریال |
تماس با ایرانسل: ۵۹۹ ریال (افزایش ۲۹ ریالی) تماس با همراه اول و رایتل: ۵۹۹ ریال (کاهش ۲۶ ریالی) تماس با تلفن ثابت: ۵۹۹ ریال (افزایش ۲۹ ریالی) |
| سیمکارت اعتباری ایرانسل | تماس با ایرانسل: ۷۹۹ ریال تماس با همراه اول و رایتل: ۹۲۹ ریال تماس با تلفن ثابت: ۶۶۹ ریال |
تماس با ایرانسل: ۸۹۹ ریال (افزایش ۲۹ ریالی) تماس با همراه اول و رایتل: ۸۹۹ ریال (کاهش ۲۶ ریالی) تماس با تلفن ثابت: ۸۹۹ ریال (افزایش ۲۹ ریالی) |
| سیمکارت دائمی رایتل | تماس با رایتل: ۲۹۹ ریال تماس با ایرانسل، همراه اول و رایتل: ۲۹۹ ریال تماس با تلفن ثابت: ۲۹۹ ریال |
بدون تغییر |
| سیمکارت اعتباری رایتل | تماس با رایتل: ۴۹۹ ریال تماس با ایرانسل، همراه اول و رایتل: ۸۹۹ ریال تماس با تلفن ثابت:۶۹۹ ریال |
بدون تغییر |
| سیمکارت اعتباری تالیا | تماس با تالیا: ۵۹۹ ریال تماس با ایرانسل، همراه اول و رایتل: ۷۹۹ ریال تماس با تلفن ثابت:۶۶۹ ریال |
بدون تغییر |
| سیمکارت اعتباری شاتل موبایل | تماس با شاتل موبایل: ۵۵۵ ریال تماس با ایرانسل، همراه اول و رایتل: ۸۸۸ ریال تماس با تلفن ثابت: ۸۸۸ ریال |
بدون تغییر |
نظر شما در این خصوص چیست؟
لنزهای جدید سینمایی سیگما معرفی شدند. لنزهای ثابت ۲۸، ۴۰ و ۱۰۵ میلیمتری درنمایشگاه IBC 2018 به نمایش درآمدند.
۱۱ سپتامبر ۲۰۱۸، سیگما از سه مدل لنز جدید توسعهیافتهی خود رونمایی کرد؛ لنزهایسینمایی 28mm T1.5، 40mm T1.5 FF و 105mm T1.5 FF. با اضافه شدن این سهمدل، سری لنزهای سریع سیگما (T۱.۵ و T۲) محدودهی ۱۴ میلیمتر تا ۱۳۵ میلیمتر راپوشش میدهند. این مجموعه لنز به فیلمبردارها اجازه میدهد که بیان هنری خود راتقویت و دید هنریشان را وارد مرحلهی جدیدی کنند.
در نمایشگاه IBC 2018 در آمستردام، اینلنزها برای تست در دسترس بازدیدکنندگان قرارگرفت.

تمامی لنزهای سریع سری FF سیگما از جمله همین سه مدل جدید، با دوربینهایفولفریم و فیلمبرداری کیفیت بالا (۶k تا ۸k) سازگارند.

هر سه لنز با اتصالات PL، EF و E به همراه در و پایهی پشتیبانی ارائه میشوند. قیمت تازمان توزیع محصول مشخص نیست.

توسعهی مانت LPL
در آینده لنزهای سینمایی Sigma، مانت LPL را هم در بر خواهند گرفت؛ پایهی جدیدی کهبرای سنسورهای قطع بزرگ (Large Format) بهینه شده است. احتمالاً تاریخ عرضهی اینلنزها ۲۰۱۹ یا بعد از آن است.
علاقهمندان برای مقایسهی دقیقتر این سه محصول میتوانند جدول زیر را مشاهده کنند.

دانشمندان معتقدند منظومهی شمسی ۴.۶ میلیارد سال پیش شکل گرفته است. در آن زمان ابری از گاز، تحت گرانش رمبش کرد و احتمالاً منشا چنین روندی، یک انفجار عظیم از ستارهی پرجرم مجاور یا یک ابرنواختر بوده است. این ابر با رمبش خود، دیسکی چرخان را با مرکزیت خورشید به وجود آورد.
از آن زمان دانشمندان توانستهاند شکلگیری منظومهی شمسی را ذره ذره تثبیت کنند. اکنون، دانشمندان دانشگاه نیومکزیکو، دانشگاه ایالتی آریزونا و مرکز فضایی جانسون ناسا با پژوهشهای جدید تکهی دیگری را بر پازل خود افزودهاند. این تکه جدید یکی از قدیمیترین انواع شهابسنگ آذرین است.
این پژوهش تحت عنوان پدیدهی آتشفشانی غنی از سیلیکا در اوایل منظومه شمسی مربوط به ۴.۵۶۵ میلیون سال پیش در Nature Communications منتشر شد. پژوهش فوق شواهدی را نشان میدهد که سنگهای پوستهای غنی از سیلیکا به لحاظ شیمیایی خردهسیارههایی را تشکیل میدادند که ۱۰ میلیون سال بر سیارههایی سنگی پیشی داشتند. این اطلاعات به دانشمندان در فهم بیشتر پیچیدگی شکلگیری سیارهها کمک میکند. استاد و رئیس مؤسسه شهابسنگشناسی UNM کارل اگی میگوید:
عمر این شهابسنگ بسیار زیاد است و از قدیمیترین انواع شهابسنگ آذرین شناخته شده است؛ نه تنها غیرمعمولترین نوع سنگ است، بلکه به ما میگوید که تمامی سیارکها شبیه به هم نیستند. برخی مشابه پوستهی زمین هستند، زیرا رنگی روشن دارند و پر از SiO2 هستند. این نمونهها وجود دارند، اما فرایند شکلگیری آنها در اوایل فرایندهای آتشفشانی در منظومه شمسی رخ داد.

اندازه نمونه NWA 11119 مشابه توپ بیسبال است. اعتبار: دانشگاه نیومکزیکو
موضوع پژوهش مذکور وقتی خود را نشان داد که دانشجوی فارغالتحصیل و نویسندهی ارشد پورنا سرینیواسان در UNM از اگی برای تز دکترای خود ایده خواست. اگی یک سنگ پوستهای در اختیار داشت و بنابراین میبایست مطالعاتی روی آن انجام دهد. این سنگ توسط یک چادرنشین در تپهی شن و ماسهای در موریتانی یافت شد. سنگ نسبت به اکثر شهابسنگها رنگ روشنی داشت، بلورهای سبز رنگ و سوراخهایی در آن دیده میشد و با گدازه سردشده احاطه شده بود. او نمونه را به سرینیواسان داد؛ او نیز شروع به مطالعه کانیشناسی سنگ 11119 (Northwest Africa (NWA کرد.
سرینیواسان با استفاده از میکروسکوپ الکترونی و CT اسکن (توموگرافی رایانهای) در UNM و مرکز فضایی جانسون ناسا شروع به آزمایش ترکیب و کانیشناسی سنگ کرد. او متوجه ریزهکاریهای NWA 11119 شد و همچنین به پوستهی غیرعادی گداختهی آن به رنگ سبز روشن و شهابسنگ اکوندریت غنی از سیلیکا پی برد. این سنگها بهنوبه خود حاوی اطلاعاتی بودند که دانش علمی ما را بهطور پیوسته گسترش میدادند. این اطلاعات شامل ترکیبات سنگ آتشفشانی در ۳.۵ میلیون سال اولیه شکلگیری منظومه شمسی بود. سرینیواسان میگوید:
کانیشناسی این سنگ کاملاً متفاوت از هرآنچه تاکنون مطالعه کردهایم است. من کانیشناسی سنگ را به این دلیل مطالعه میکنم تا همه فازهای تشکیلدهندهی شهابسنگ را بفهمم. بلورهای درشت سیلیکای تریدیمیت از موارد اصلی مشاهدههای ما بود. این بلورها به کانیهای کوارتز شباهت دارند. وقتی برای تعیین کمیت تریدیمیت آنالیزهای تصویری بیشتری انجام دادیم، با مقدار سرسامآوری از آن مواجهه شدیم. این مقدار ۳۰ درصد کل شهابسنگ بود. این مقدار در شهابسنگها مشاهده نشده و چنین درصدی تنها در سنگهای آتشفشانی معینی یافت میشود که در زمین وجود دارند.
بخشی از پژوهش سرینیواسان شامل تجزیهوتحلیلهای شیمیایی و ایزوتوپی است تا بدانند شهابسنگ چه نوع جرمی تشکیل میدهد. ایزوتوپهای اکسیژنی با همکاری دکترکارن زیگلر در مرکز آزمایشگاهی ایزوتوپ پایدار CSI) UNM) به کار گرفته شدند. او توانست مشخص کند سنگ مورد نظر کاملا فرازمینی بود. سرینیواسان میگوید:
براساس ایزوتوپهای اکسیژن، میدانیم آنها از یک چشمه فرازمینی در منظومه شمسی نشأت میگیرند. مشکل این است که ما قادر نیستیم این سنگ را به یک جرم شناختهای که با تلسکوپ رصد شده مربوط کنیم. هرچند، از طریق اندازهگیری مقادیر ایزوتوپی، توانستیم تا حدی آن را به دو شهابسنگ غیرعادی دیگر (Northwest Africa 7235 و Almahata Sitta) مرتبط کنیم. نتیجهی این کار، پیشنهاد میکند که همهی این سنگها از جرم مادر یکسان ناشی شدهاند؛ احتمالاً یک جرم پیچیدهی ژئولوژیکی و بزرگ که در اوایل منظومه شمسی شکل گرفته است.
این جرم مادر ممکن است با برخورد با یک سیارک یا خردهسیاره از مسیر منحرف شده باشد، تکههایی از آن در نهایت به مدار زمین رسیده باشند و از جو آن عبور کرده و بهصورت شهابسنگ به سطح زمین برخورد کرده باشد. در این مورد خاص، NWA 11119 در زمانی نامشخص موریتانی سقوط کرده است. سرینیواسان میگوید:
ایزوتوپهای اکسیژنی NWA 11119 ،NWA 723 و Almahata Sitta همه یکسان هستند، اما سنگ NWA 11119 از همهی ۴۰ هزار شهابسنگ یافتشده در سطح زمین کاملاً متفاوت جلوه میکند.
پژوهشهای بیشتری با استفاده از طیفسنجی جرمی پلاسمای جفتشده القایی در آزمایشگاه کیهانشیمی و زمینگاهشناسی ایزوتوپی (ICGL) واقع در مرکز مطالعات شهابسنگ دانشگاه ایالتی آریزونا صورت پذیرفته است. هدف آنها تعیین عمر دقیق شکلگیری شهابسنگ است. NWA 11119 قدیمیترین شهابسنگ آذرین با قدمت ۴.۵۶۵ میلیون ساله است و صحت آن از طریق پژوهش اثبات شده است. میناکشی وادهاوا نویسنده همکار و مدیر مرکز مطالعات شهابسنگ است. وی میگوید:
هدف این تحقیق فهمیدن اصل و شکلگیری یک شهابسنگ غیرعادی آذرین با سیلیکای غنی بود. شهابسنگهای سیارکی آذرینی که میشناسیم عمدتاً ترکیباتی از بازالت هستند و این انواع، فراوانی بسیار کمتری از سیلیکا دارند. به این ترتیب، کنجکاوی ما درباره این شهابسنگ منحصر بهفرد غنی از سیلیکا برانگیخته شد و محل و چگونگی شکلگیری این شهابسنگ در پوستهی یک جرم سیارکی در اوایل دورهی منظومه شمسی هدف ما قرار گرفت.
عمده شهابسنگها در برخوردهای بین سیارکها شکل میگیرند؛ ناحیهای به نام کمربند سیارکی که در آن سیارکها به دور خورشید در گردشاند. سیارکها بقایایی از شکلگیری منظومهی شمسی در ۴.۶ میلیارد سال پیش هستند. گسترههای ترکیب شیمیایی شهابسنگهای آذرین قدیمی یا اکوندریتها کلید فهم این تنوع و تحول ژئوشیمیایی ساختار اساسی سیارهای است. شهابسنگهای اکوندریت اولین نمونههای پدیده آتشفشانی و شکلگیری پوسته را ثبت کردند و اکثریت آنها بازالتی هستند. دانیل دانلپدانشجوی فارغالتحصیل مدرسه کاوش زمین و فضا و نویسنده همکار اینگونه بیان میکند:
مقالههای مرتبط:
شهابسنگ مورد مطالعه شبیه شهابسنگهای شناختهشده نیست. این سنگ بیشترین فراوانی سیلیکا را داراست و بیشترین قدمت در بین شهابسنگهای آذرین را به خود اختصاص داده است (۴.۵۶۵ میلیون سال). شهابسنگهایی از این نوع پیشمادهای برای شکلگیری سیارهای بودند و مرحلهای بحرانی را در تحول اجسام سنگی در منظومه شمسی ما به تصویر میکشند.
از سوی دیگر، اگی نظرات خود را در این مورد اینگونه شرح میدهد:
این پژوهش کلیدی برای فهم چگونگی شکلگیری ساختار اساسی سیارات در اوایل منظومه شمسی است. وقتی ما به فراسوی منظومهی شمسی نگاه میکنیم، میبینیم اجرام کامل، سیارات، سیارکها، دنبالهدارها و غیره شکل گرفتهاند. کنجکاوی ما همیشه ما را به طرح پرسشهایی از این قبیل سوق میدهد: چگونه شکل گرفتند؟ زمین چگونه شکل گرفت؟ این بخش اساساً قسمت گمشده پازل ماست و اکنون آن را پیدا کردهایم؛ این فرایندهای آذرین همانند کورههای انفجاری کوچکی عمل میکنند که سنگها را ذوب و تمامی مواد جامد منظومه شمسی را پردازش میکنند. در نهایت، سیارهها اینگونه ساخته میشوند.
آبانماه سال گذشته، بوستون داینامیکس ربات چهارپای پیشرفته اسپات مینی را رونمایی کرد. اسپاتمینی، تنها ربات چهارپایی نیست که میتواند درب را باز کند، ربات جدید Anymal نیز میتواند دستگیره درب را بچرخاند و در نهایت آن را باز کند.
آزمایشگاه سیستمهای رباتیک در انستیتو تکنولوژی فدرال زوریخ (ETH Zurich) سوئیس، پیشرفتهای خوبی در توسعهی ربات چهارپا داشته است. ربات چهارپای Anymal با استفاده از بازوهای مکانیکی خود میتواند دستگیرهی درب را بچرخاند، بعد با فشار دادن به سمت جلو، آن را باز کند.

ویدئویی از روش باز کردن درب توسط آنیمال بهاشتراک گذاشته شده است که نشان میدهد آنیمال از بازوهای مفصلی خود برای گرفتن دستگیره درب کمک میگیرد، سپس درب را به جلو هل میدهد و در نهایت آن را باز میکند. اگر فردی آنیمال را بکشد، ربات شکایتی نمیکند و کار خودش را کامل انجام میدهد.


شاید برایتان این سوال پیش بیاید که ممکن است آنیمال در آینده بتواند چه کارهایی را بهانجام برساند؟ آنیمال میتواند درب را باز کند، زبالهها را بیرون ببرد و در سطل زباله بگذارد. همچنین میتواند در حالتی که یک لیوان آب را با بازوی مکانیکی خود نگهداشته است، حرکت کند و حتی یک قطره آب هم زمین نریزد. بهعلاوه، آنیمال میتواند برای بلندکردن جعبهها به صاحب خود کمک کند؛ جعبهها را بلند کند و سپس آنها را جابهجا کند.
آزمایشگاه سیستمهای رباتیک در ویدئویی توانمندیهای آنیمال را بهنمایش گذاشته است. سیستمی که آنیمال با کمک آن میتواند چنین کارهایی را بهانجام برساند، سیستم ALMA نام دارد که حروف ابتدایی در Articulated Locomotion and Manipulation است.

آزمایشگاه سیستمهای رباتیک معتقد است:
گشتاور و قابلیت کنترلپذیری سیستم، چنین امکانی را در اختیار این ربات قرار میدهد، و باعث میشود که ربات بتواند کاملا طبیعی و راحت کار کند.
Anybotics، یکی از زیرمجموعههای همکار آزمایشگاه سیستمهای رباتیک، در تلاش است تا Anymal را برای استفاده در بازرسیهای صنعتی، نقشهبرداری، نظارت، موقعیتهایی که نیاز به واکنشدادن سریع دارد و حتی بهعنوان رباتی سرگرمکننده در دسترس قرار دهد.
رزولوشن تصاویر مجازی در میدان دید شما، نقشی کلیدی در باورپذیری و فراگیری محتوای واقعیت ترکیبی ایفا میکند. بسیاری از سیستمهای واقعیت ترکیبی با بهرهگیری از اسکن لیزری از طریق سامانههای آینهای MEMS، تصاویر مجازی را تولید میکنند؛ اما ماهیت چنین سیستمهایی، تولید تصاویر با رزولوشن بالا را بسیار دشوار میکند، چرا که رزولوشن تصاویر در این سیستمها به سرعت جابهجایی آینههای منعکسکننده و جهتدهنده به پرتوهای لیزر بستگی دارد.
حال بهنظر میرسد که مهندسان مایکروسافت به راهکاری برای تولید تصاویر 4K واقعیت ترکیبی دست یافتهاند. در پتنتی که ردموندیها در این رابطه ثبت کردهاند، چنین آمده است:
فناوری کنونی MEMS، در نرخ اسکن آینهای و بهتبع آن، رزولوشن نمایشگر، محدودیت ایجاد میکند؛ بهعنوان مثال، ترکیب نرخ اسکن افقی ۲۷ هرتزی و نرخ اسکن عمودی ۶۰ هرتزی، ممکن است در نهایت به تولید رزولوشن عمودی 720p منجر شود. رزولوشنهای عمودی بالا نظیر 1440p و 2160p در مواردی که نمایشگر نزدیک چشم قرار میگیرد، مطلوب است؛ در حالی که رزولوشنهایی نظیر 720p میتواند باعث Blur شدن تصاویر شود.
در حالی که افزایش نرخ اسکن افقی و / یا اسکن عمودی میتواند رزولوشن نمایشگر را افزایش دهد؛ اما باید توجه داشت که افزایش نرخ اسکن افقی بهلحاظ فنی امکانپذیر نیست و بالا بردن نرخ اسکن عمودی نیز باعث افزایش مصرف انرژی میشود. علاوهبر موارد یادشده، نرخهای بالای اسکن بهصورت جزئی میتواند زاویهی آینهی اسکن و دیافراگم را محدود کند، در حالی که افزایش این دو پارامتر نیز مطلوب است.
پشتیبانی از رزولوشنهای بالاتر ممکن است بهدلیل محدودیت شکست مربوط به «پیکسل»-های کوچکتر به آینههایی با ابعاد بزرگتر نیاز داشته باشد. استفاده از چنین آینههای بزرگی نیز احتمالا دستیابی به رزولوشنهای بالاتر را دشوار کند؛ چرا که بالا رفتن ابعاد آینهها، کاهش فرکانس اسکن را در پی دارد.
مایکروسافت راهکاری برای مشکلات یادشده دارد؛ مهندسان ردموند بهجای تلاش جهت افزایش نرخ نوسان آینهها، پیشنهاد میکنند که صرفا از پرتو لیزر جبرانسازی استفاده شود که بدون نیاز به ارتقاء سیستم آینهها، رزولوشن نمایشگر را دو برابر میکند.

در توضیحات پتنت Microsoft چنین آمده است:
همانطور که در تصویر فوق آمده است، یک حالت متقاطع از عملکرد چندین پرتو لیزر ممکن است در ترکیب با نرخهای اسکن متغیر و / یا جبرانسازهای فازی بین فریمهای متقاطع میتواند در دستیابی به فاصلهی مناسب بین خروجی لیزر و در نهایت فاصلهی پیکسلی و رزولوشن مطلوب سودمند باشد. استفاده از چندین لیزر، امکان اسکن چندین خط بهازای هر دورهی [نوسان] آینهها را فراهم میکند؛ بدین ترتیب رزولوشن بالاتر بدون نیاز به افزایش نرخ اسکن آینهها در دسترس قرار میگیرد. این راهکار امکان استفاده از آینههای بزرگتر را نیز برای جلوگیری از مشکلات ناشی از محدودیت شکست مربوط به ابعاد پیکسلها فراهم میکند.
مایکروسافت همچنین وعدهی استفاده از ردگیرهای حرکت چشم را نیز میدهد تا بدین ترتیب بتواند تمرکز خود را به خروجی رزولوشن بالاتر در بخشی از تصویر معطوف کند که کاربر در حال نگاه کردن به آن است؛ بدین ترتیب مصرف انرژی و بار پردازشی سیستم کاهش پیدا میکند.
فناوری یادشده در خروجیهای گوناگونی، نظیر موجبرهای مورد استفاده در هولولنز، تلویزیونهای پروجکشن و سایر سیستمهایی که از لیزرها و MEMS استفاده میکنند، قابل استفاده است.
گفته میشود که مایکروسافت در سال آیندهی میلادی، نسل دوم هدستهای HoloLens را روانهی بازار خواهد کرد، حال باید دید که آیا ردموندیها در نسل جدید هدستهای خود، تعدادی از فناوریهای توصیفشده در پتنت اخیر را بهکار خواهند گرفت یا خیر؛ بهخصوص که اکنون مجیکلیپ دستگاهی را عرضه کرده است که مواردی همچون میدان دید را نسبت به نسل نخست هولولنز بهبود میدهد.
شما میتوانید نسخهی کامل پتنت مایکروسافت را از طریق این لینک مطالعه کنید.
سفر انسان در یک چشم برهم زدن و در یک لحظه از جایی به جایی دیگر را طی الارض میگویند، طوری که گویی با ذهن سفر میکنید و دیگر هیچ.
اما آیات، روایات و سخنان فراوانی درباره طی الارض و نحوه اجرای آن وجود دارد که امروز قصد دارد به آن بپردازد، پس با ما همراه باشید.

طی الارض چیست؟
طی الارض یعنی در یک لحظه بتوان به هر جای زمین سفر کرد.
طیالارض در برخی مکاتب عرفان از جمله در تصوف و کابالا به نوعی دورنوردی گفته میشود که در آن فاعل با اتکا به اراده خویش بدون حرکت در مکان منتقل میشود.
تعاریف طی الارض
لغت نامه دهخدا در تشریح طیالارض مینویسد:
نوعی کرامت که بجای گام برداشتن و رفتن، زمین در زیر پای آدمی بتندی پیچیده شود و او به مقصد خویش هر چند دور باشد در مدتی بسیار کم برسد.
و علمای شیعه نیز در تعریف آن آوردهاند:
اعدام جسم و بدن در مکان اوّل، و احضار و ایجادش در مکان مقصود
که ابن ندیم نیز در تأیید آن نوشته:
و یذکر ان الارض تطوی له (میمون القداح) فیمضی الی این احب فی اقرب مده
طی الارض در قرآن
بسیاری از صاحبنظران در اسلام، طیالارض را ریشه در آیات ۳۸–۴۰ از نمل میدانند:
۳۸: سلیمان گفت: «ای بزرگان، کدام یک از شما میتوانید تخت او (ملکه سبا) را برای من بیاورید، قبل از اینکه آنها به عنوان تسلیم شدگان به اینجا برسند»
۳۹: یک عفریت از جنها گفت: «من میتوانم قبل از اینکه تو بایستی، آن را نزد تو بیاورم. من قدرت کافی برای انجام این کار را دارم.»
۴۰: آن کسی که از کتاب علم داشت گفت: «من میتوانم تا چشم برهم زنی آن را نزد تو بیاورم.» هنگامی که او (سلیمان) آن را جلوی خود مستقر دید، گفت: «این رحمتی است از جانب پروردگار من، که با آن من را امتحان میکند، تا نشان دهد که من سپاسگزار هستم یا ناسپاس. هر کسی که سپاسگزار باشد به نفع خود سپاسگزار است و اگر کسی ناسپاس شود، پس پروردگار من به او نیازی ندارد، محترمترین.»
در این آیات اعتقاد بر این است که شخص در آیه سوم همان آصف ابن برخیا است، که مقام پیامبری نداشت. حدیثی از امام جعفر صادق (ع) انتقال تخت ملکه سبا را توسط آصف با «طیالارض» بیان کردهاست و حدیث دیگری از امام محمد باقر (ع) قدرت آصف بن برخیا را به دانش وی از اسامی خداوند نسبت میدهد:
اسم اعظم خداوند، هفتاد و سه حرف است. آصف بن برخیا فقط یکی از آن حروف را میدانست که توانست زمین را درهم نوردد و قبل از یک چشم برهم زدن، تخت بلیقس را از سرزمین سبا نزد سلیمان حاضر سازد؛ و ما ائمّه معصومین هفتاد و دو حرف از آن را میدانیم. یک حرف را هم خداوند به خودش اختصاص داده و تنها نزد اوست.

مفاهیم طیالارض در غرب
مفاهیم موازی و مشابه با آنچه که در اسلام طیالارض نام دارد را میتوان در غرب نیز مشاهده کرد. بطور نمونه در گزارشی در سال ۲۰۰۴ به نیروی هوایی ایالات متحده آمریکا، دکتر اریک دیویس (به انگلیسی: Eric W. Davis, Ph.D) به این سازمان نظامی توصیه کرد که نظریهٔ p-Teleportation را بررسی کنند. در تعریف این پدیده نوشته شده:
انتقال انسان یا اشیا بی جان با توسل به نیروهای ذهنی
در سال ۲۰۰۸ نیز فیلم Jumper حاوی مضامین انتقال با صرف اراده، توسط هالیوود نیز به نمایش درآمد.
در مجموعه فیلمها و رمانهای تلماسه اثر فرنک هربرت، پدیدهای شبیه به طیالارض وجههای آمیخته با فناوری پیدا کرده، و اثر هولتزمن (به انگلیسی: Holtzman effect) نام دارد که انسانها از این قدرت برای جابجایی خود و اشیاء میان فضای جهان هستی به صورت لحظهای بصورت «جابجایی بدون حرکت» استفاده میکنند.
طی الارض بر اساس نظریه اعدام و ایجاد
محی الدین بن عربی نظریه اعدام و ایجاد را برای تفسیر طی الارض بیان کرده است. بر اساس نظر ابن عربی «شخص خود را در مکان مبدا اعدام و در مکان دلخواه ایجاد میکند».
برای این که بهتر بتوانید موضوع را درک کنید برای شما مساله «تجدید امثال» را بیان میکنیم. بر اساس «تجدید امثال» همه موجودات مادی و غیر مادی در هر لحظه معدوم میشوند و دوباره بوجود میآیند. آنها لحظه به لحظه نعمت موجود بودن را از مبدا هستی دریافت میکنند و این باعث میشود که حیات آنها استمرار پیدا کند. به صورتی که اگر برای یک لحظه فیض وجود از آنها دریغ شود معدوم خواهند شد.
شما لامپی را در نظر بگیرید که دارای روشنایی مستمر و سیالی است. در هر لحظه انرژی از مبدا وارد این لامپ میشود و روشنش میکند و اگر جریان انرژی قطع بشود روشنایی لامپ ادامه نخواهد داشت. لامپ در اصل خاموش است و این انرژیهایی که لحظه به لحظه به او میرسد او را روشن نگه میدارد و چون فاصله دریافت این انرژیها از یکدیگر کم است ما لامپ را به طور مستمر روشن میبینیم و احساس میکنیم که روشنایی لامپ یک روشنایی ثابت است.
کسانی که توانایی طی الارض دارند قادر هستند که ظرف «ایجاد» خود را از ظرف «اعدام» جدا کنند و در یک لحظه خود را از نقطهای به نقطه دیگر برسانند بدون آن که ملاکهای مکانی و زمانی آنها تغییر پیدا کند. به عبارت دیگر فردی که طی الارض میکند مانند همه موجودات در حال اعدام و ایجاد است، اما موقعیت اعدام و ایجاد خودش را تغییر داده است.

طی الارض در کلام عارفان
علامه طباطبایی درباره طی الارض چنین میگوید:
«حقیقت طی الارض، پیچیدن زمین در زیر گام رونده است. برادر ما مرحوم آقا سیدمحمدحسن الهی قاضی، یک روز به وسیله شاگردی که داشت و او احضار ارواح می کرد (نه با آیینه و نه با میز سه گوش، بلکه دستی به چشم خود میکشید و فورا احضار میکرد) از روح مرحوم حاج میرزاعلی آقای قاضی، راجع به طی الارض سؤال کرده بود. مرحوم قاضی جواب داده بودند که: طی الارض شش آیه از اول سوره طه است که میفرماید:
«طه. مَآ أَنزَلْنَا عَلَیْکَ الْقُرْءَانَ لِتَشْقَى. إِلَّا تَذْکِرَةً لِّمَن یَخْشَى. تَنزِیلًا مِّمَّنْ خَلَقَ الارْضَ وَ السَّمَوتِ الْعُلَى. الرَّحْمَنُ عَلَى الْعَرْشِ اسْتَوَى. لَهُ و مَا فِى السَّمَوتِ وَ مَا فِى الارْضِ وَ مَا بَیْنَهُمَا وَ مَا تَحْتَ الثَّرَى. وَ إِن تَجْهَرْ بِالْقَوْلِ فَإِنَّهُ و یَعْلَمُ السِّرَّ وَ أَخْفَى. اللَهُ لآ إِلَهَ إِلَّا هُوَ لَهُ الاسْمَآءُ الْحُسْنَى.»
«ای پیغمبر! ما قرآن را بر تو فرو نفرستادیم تا تو به زحمت و رنج بیفتی! مگر برای یادآوری برای کسی که از خدا میترسد. قرآن، فرو فرستادنی است از کسی که زمین و آسمانهای بالا را آفریده است. خداوند رحمان بر عرش خود قرار گرفت - از برای خداست آنچه در آسمانها است و آنچه در زمین است و آنچه در مابین آسمان و زمین و آنچه در زیر خاک است - و اگر صدای خود را در گفتار بلند کنی. پس خدا میداند سخن مخفی و پنهانتر از آن را - الله است که هیچ معبودی جز او نیست، از برای اوست اسمای حسنی»
چه کسانی طی الارض کرده اند؟
طی الارض منحصر به انبیا و ائمه معصومین (ع) نیست و بسیاری از بندگان راستین خداوند میتوانند به این مقام برسند.
این مطلب را از دست ندهید: ماجرای طی الارض امام جواد عليه السلام

حدیث قرب نوافل
این حدیث یک حدیث قدسی است و از زبان خداوند جاری شده است. پیامبر (ص) حدیث قرب نوافل را به این شرح بیان میکنند:
«خداوند فرمود: اظهار دوستی نکرد بنده من به چیزی دوست داشتیتر از آنچه واجب کردم بر او و او با نوافل به سوی محبت من میآید تا اینکه من نیز او را دوست بدارم. پس هنگامی که او را دوست بدارم، شنوایی او میباشم آن گاه که میشنود و بینایی او میباشم آن گاه که میبیند و زبان او آن گاه که سخن میگوید و دست او میباشم آن گاه که ضربه میزند و پای او میباشم آن گاه که راه میرود، هنگامی که به درگاه من دعا کند اجابت میکنم و اگر از من درخواست کند به او میدهم.»

دعای طی الارض
توصیههای مختلفی از بزرگان دین برای رسیدن به مقام طی الارض شده است که بعضی از آنها را بیان میکنیم:
مداومت در خواندن سوره توحید
خواندن ذکر یونسیه
خواندن سوره «ص» در نمازهای وتر
گفتن ذکر «یا خیر حبیب و محبوب»
.: Weblog Themes By Pichak :.
ورود کاربران
خوش آمدید! لطفا وارد حساب خود شوید