تریم (Trim) واژهای است که بارها در وبسایتها، برنامهها و نشریههای مختلف دیدهایم. در خرید خودرو، پس از انتخاب برند سازنده، دو نکتهی مهم دیگر را باید در نظر داشت؛ سال ساخت و تیپ یا بهبیانی دیگر، تریم.
احتمالاً مواردی مشاهده کردهاید که یک مدل جدیدتر، ارزانتر از یک مدل قدیمیتر با تریم متفاوت باشد. بهطور کلی، تریم یا تیپ مشخصکنندهی مشخصات فنی، پکیجهای آپشن، تجهیزات رفاهی و ایمنی خاص در هر خودرو است. در واقع هر مدل در بازارجهانی یک تیپ استاندارد دارد و تیپهای دیگر با داشتن تجهیزات بیشتر، قیمت متفاوتی خواهند داشت.
تریم در مدلهای مختلف

نامگذاری خودرو در سطح جهان یک استاندارد مشخص دارد؛ سال تولید، نام سازنده، مدل و سپس کدهای مشخص تریم یا تیپ. برای مثال: مدل ۲۰۱۸ تویوتا کرولا XSE. کدها یا برخی اوقات نامها و کلاس تیپها و تریمهای برندهای مختلف (نظیر XLE یا Premier)، متفاوت است؛ البته هر کد تریم، روی بخشهای مختلف بدنه خودرو قرار داده میشود. حال این سوال مطرح است که تریم خودرو، مشخصکنندهی چه مواردی میشود؟
تجهیزات مختلف در تریمهای متنوع

تیپهای خودرو معمولاً در کلاس قیمتی دستهبندی میشوند؛ تریمهای ارزانتر شامل روکشهای ارزانقیمت صندلی یا سیستم صوتی ساده هستند. در تیپهای گرانتر یا اصطلاحاً فول آپشن کابین چرمی، رهیاب ماهوارهای، رینگهای بزرگتر، تجهیزات رفاهی و ایمنی بیشتر و برخی گجتهای غیرضروری وجود دارد. هر فناوری یا سیستمی که بهعنوان ارتقاء یک بخش از خودرو محسوب میشود، در قالب تریم تقسیم خواهد شد. معمولاً در گرانترین تیپها، تجهیزات مختلف بهگونهای قیمتگذاری شدهاند که درصورت خریداری تیپ استاندارد و سفارش آنها، قیمت تمام شده بیشتر از تریم ارائه شده خواهد بود.

مقالهی مرتبط:
بنابراین با اینکه تریمهای بالاتر قیمت بیشتری دارند، اما بهاندازهی لازم با تجهیزات مختلف این مبلغ بیشتر توجیه و گاهی یک پکیج خوشقیمت میشود. نباید تریم را با پکیجهای آپشن اشتباه گرفت؛ بهعنوان مثال در صورت خریداری تیپ استاندارد خودرو با سیستم اطلاعات و سرگرمی ساده، میتوان بدون تغییر تریم، آپشن ارتقای این سیستم تا دریافت کرد. معمولاً تجهیزاتی که بهعنوان آپشن روی مدل پایه قابل سفارش هستند، در تریمهای گرانتر بهصورت استاندارد نصب شدهاند؛ البته با آپشنها میتوان یک مدل پایه را مجهزتر کرد، اما برخی تجهیزات فقط در تریمهای گرانتر یافت میشوند. درواقع تمام آپشنها برای مدل پایه دردسترس نیستند؛ مثلاً سانروف برقی در بسیاری از خودروها تنها در تیپهای گرانتر استاندارد یا آپشن هستند و امکان سفارش آن روی مدل پایه، وجود ندارد.
انواع کدها و تریمها

برای درک بهتر تریم و آپشن در بازارجهانی، به جدیدترین مدل تویوتا کرولا توجه کنید. کرولای جدید در هفت تریم مختلف L، LE، Le Eco، SE، SE 6MT، XLE و XSE عرضه میشود؛ همانطور که در تیپ SE 6MT میبینیم، برخی خودروسازان جعبهدندههای دستی یا اتوماتیک را تنها در قالب یک تریم مشخص عرضه میکنند. در مقابل انتخاب نوع جعبهدنده در دیگر شرکتها و مدلها، یک آپشن آزاد است.
بسیاری از خودروسازان بزرگ مانند تویوتا و فورد، مدلهای مختلف را در انواع تریم عرضه میکنند؛ اما در سبد محصولات برخی برندها، چیزی بهعنوان تریم وجود ندارد و تنها یک تیپ از خودرو (معمولاً در کلاس لوکس یا اسپرت) فروخته میشود. برای مثال کراساور کامپکت آکورا RDX تنها یک مدل دارد؛ یک خودرو با پیشرانهی توربوشارژ و گیربکس ۱۰ سرعتهی اتوماتیک. خریدار امکان انتخاب برخی مشخصات RDX مانند رنگ بدنه، سیستم انتقال قدرت یک یا دو دیفرانسیل و پکیج روکشهای صندلی کابین را دارد، اما هیچ تیپ و تریم دیگری از RDX موجود نیست.

ارائهی تریمهای متنوع، لزوماً خوب یا بد نیست؛ همهچیز به نیاز و اولویت خریدار بستگی دارد. معمولاً تمام تیپها و آپشنهای مختلف هر مدل در وبسایت رسمی خودروساز قرار داده میشود؛ متقاضیان میتوانند با بررسی قیمتهای مختلف، بهترین گزینهی ممکن را انتخاب کنند. باید توجه داشته باشیم که واژهی «فول آپشن» در صنعت خودروسازی امروز، معنی کامل و درستی ندارد.
هواوی قصد دارد در طی روزهای آینده، گوشی هوشمند جدیدی را تحت برند آنر و با نام مجیک ۲ معرفی کند. به لطف انتشار تصاویر باکیفیت این دستگاه، میتوانیم شکل و شمایل این محصول را قبل از ۹ آبان (۳۱ اکتبر)، تاریخ معرفی رسمی مشاهده کنیم.
تصاویر مورد نظر، توسط اسلشلیکس (SlashLeaks) منتشر شدهاند و بهنظر میرسد گروهی که نسخهای از گوشی را برای بررسی اولیه در اختیار داشتهاند، این تصاویر را ثبت کردهاند. دو تصویر اول، نمای جلویی مجیک ۲ را به تصویر میکشند که از طراحی تمام صفحه بهره میبرد و به احتمال زیاد همانند گوشیهای شیائومی می میکس ۳ واوپو فایند ایکس از مکانیزم اسلاید برای گنجاندن دوربین استفاده کرده است.

البته از قبل زمزمههایی مبنی بر تمام صفحه بودن این گوشی شنیده میشد، اما حالا با انتشار تصاویر جدید، دیگر شکی در این مورد باقی نمیماند و روشن بودن صفحهی نمایش هم کاملا طراحی تمام صفحه و یا به اصطلاح آل اسکرین را تأیید میکند. پنل صفحه نمایش این گوشی از سه طرف کاملا به لبهها نزدیک هستند و قسمت پایین این محصول نیز حاشیهی بسیار نازکی دارد. جالب است که فعال بودن دستیار یویو (YoYo) هم در تصاویر دیده میشود.

آخرین تصویر، مجیک ۲ را از نمای پشتی به نمایش میگذارد که به خاطر چیدمان عمودی ماژولهای سه دوربینش در گوشهی سمت چپ، ما را به یاد گوشی هواوی پی ۲۰ پرو میاندازد. البته تفاوت چیدمان ماژولهای دوربین گوشی جدید با پی ۲ پرو در این است که در پی ۲۰ پرو دوربین اصلی و فلش LED به صورت جداگانه و در زیر دو ماژول ثانویهی دیگر قرار داشتند، اما در مجیک ۲ فلش LED بالای دو ماژول ثانویه در یک قاب قرار دارند، در حالی که ماژول اصلی دوربین به صورت مستقل در زیر آنها قرار گرفته است. البته فاصلهی میان ماژولهای دوربین هم نسبت به قبل کاهش پیدا کرده است. نکتهی دیگری که باید به آن اشاره شود، به رنگ قرمز گوشی جدید در تصاویر مربوط میشود؛ در گذشته تنها رنگهای آبی و مشکی دستگاه تأیید شده بودند؛ در نتیجه احتمال میرود که آنر مجیک ۲ حداقل در سه رنگ مختلف به بازار عرضه شود.

همانطور که انتظار میرفت، این گوشی جذاب، به کرین ۹۸۰، قویترین تراشهی حال حاضر شرکت Huawei مجهز خواهد شد. در حال حاضر مشخص نیست که دوربینهای پشتی گوشی از چه سنسوری استفاده خواهند کرد، اما دور از ذهن نیست که هواوی از ساختار دوربینهای میت ۲۰ در مجیک ۲ استفاده کند؛ به این معنی که ماژول اصلی دوربین از یک لنز ۲۰ مگاپیکسلی بهره ببرد و دو ماژول دیگر به ترتیب از لنزهای ۲۰ مگاپیکسل با زاویه دید گسترده و ۸ مگاپیکسل با حالت تلهفوتو و دو برابر زوم اوپتیکال تشکیل شده باشد.
ناگفته نماند که مجیک ۲ ابتدا در بازار چین عرضه میشود و سپس به اروپا و دیگر بازارهای غربی راه پیدا میکند.
کمی بیشتر از یک ماه پیش، لینوس توروالدز در اطلاعیهای که آن را از طریق LKML ارسال کرده بود، بهصورت رسمی اعلام کرد که میخواهد بهصورت موقت از تیم مدیریت جامعهی توسعهدهندهی لینوکس کنارهگیری کند.
توروالدز بههنگام کنارهگیری از لینوکس اعلام کرده بود که از رفتار خود با برخی زیردستانش پشیمان است و میخواهد در خود تغییراتی ایجاد کند. وی در اطلاعیهاش گفته بود:
لازم است برخی از رفتارهایم را تغییر دهم. قصد دارم از کسانی که با رفتارم آزارشان دادهام یا حتی باعث شدهام که از پروژهی توسعهی کرنل کنار بروند، عذرخواهی کنم. میخواهم برای مدتی از تیم مدیریت خارج شوم تا بتوانم روی درک کردن احساسات مردم و نحوهی دادن پاسخ صحیح به آنها، کار کنم. باید بپذیرم که شرایط مختلف را چقدر بد قضاوت کردهام؛ باید درک کنم که فضای کاریای که خلق کرده بودم، چقدر غیرحرفهای بود.
با اینهمه، ظاهرا توروالدز پس از یک ماه استراحت، توانسته روحیهی خود را بازیابی کند و مجددا به سر کارش برگردد. اینکه وی توانسته رفتار خود را دستخوش تغییر کند، سؤالی است که تنها گذر زمان میتواند به آن پاسخ بدهد.
پس از خروج توروالدز از Linux، سمت او بهطور موقت به گرگ کورا-هارتمن سپرده شده بود و وی اخیرا در جریان معرفی لینوکس ۴.۱۹، خبر بازگشت توروالدز را تأیید کرده است.
با اینهمه، ظاهرا لینوس توروالدز قرار نیست در مراسم Open Source Summit Europe حضور پیدا کند؛ بهعلاوه، وی تاکنون هیچگونه اطلاعیهای را از طریق LKML ارسال نکرده است.
پس از وعدههای ایلان ماسک، بالاخره تولید نسخهی ارزانتر مدل 3 آغاز شد. نسخهی جدید را میتوان بین مدل با شعاع حرکتی بالا و پرفرمنس قرار داد؛ درواقع هنوز هم از تسلا مدل 3 با قیمت ۳۵ هزار دلار، خبری نیست.
مدل 3 جدید با قیمت پایه ۴۵ هزار دلار عرضه میشود؛ این مدل که تنها با سیستم انتقال قدرت محور عقب در دسترس خواهد بود، حدود ۹ هزار دلار، ارزانتر از مدل 3 با شعاع حرکتی بالاتر (Long Range) است. علاوه بر این، مدل 3 جدید در مقایسه با نسخهی Long Range، برای رسیدن به سرعت ۱۰۰ کیلومتر بر ساعت، بهبیش از ۵.۵ ثانیه زمان (۵.۶ ثانیه در صفر تا ۹۷ کیلومتر بر ساعت، ۱.۱ ثانیه بیشتر از مدل گرانتر) نیاز دارد.نهایت سرعت مدل 3 گرانتر، ۲۳۳ کیلومتر بر ساعت است؛ اما نسخهی میانی بیشتر از ۲۰۱ کیلومتر بر ساعت سرعت نمیگیرد.

فناوری پک باتری دو مدل یکسان است، ولی نسخهی جدید با ظرفیت ۴۱۸ کیلومتر در کنار ۴۹۸ کیلومتر شعاع حرکتی گرانترین تیپ مدل 3 قرار میگیرد. در بیانیهی تسلا آمده است:
با افزایش تولید و فروش مدل 3، ما به حجم ثابتی در ظرفیت تولید رسیدهایم؛ بههمین دلیل، امکان تنوع محصولات و عرضه به مشتریان بیشتر، فراهم شده است. باتری جدید با شعاع حرکتی متوسط، این هفته در ایالات متحده و کانادا تولید میشود تا پاسخگوی تقاضای مشتریان ظرفیت پیماپیش مختلف و مالکان مدل 3 باشد.


با عرضهی مدل 3 جدید، فروش نسخهی با شعاع حرکتی بیشتر بههمراه سیستم انتقال قدرت محور عقب متوقف شده است؛ گرانترین مدل 3، تنها در یک تیپ تمام چرخ محرک (AWD) با دو موتور الکتریکی در دسترس است. مدیران ارشد تسلا همچنین اشاره کردند که ارزانترین نسخه سدان تمام برقی مدل 3 با قیمت ۳۵ هزار دلار، حدود ۴ تا ۶ ماه دیگر بهبازار خواهد رسید. ماسک پیش از این اعلام کرده بود که عرضهی زودهنگام و سریع این نسخه، باعث کاهش نقدینگی و سقوط تسلا خواهد شد.
سه ماه پیش در شایعهای اعلام شد که سامسونگ در حال کار روی گوشی مخصوص بازی است. از آن زمان تاکنون شاهد انتشار اخبار بسیار کمی در این رابطه بودهایم. گوشیهای مخصوص بازی مدتی است که به محصولاتی نسبتا مهم در بازار تبدیل شدهاند و اگر شایعات حقیقت داشته باشند، کرهایها نیز در صدد آن هستند تا در بازار این محصولات، قدعلم کنند.
گفته میشود که گوشی گیمینگ سامسونگ هماکنون مراحل اولیهی توسعهی خود را سپری میکند و کرهایها احتمالا در این دستگاه از پردازندهی گرافیکی اختصاصی سری S استفاده خواهند کرد. این پردازنده که از آن به S-GPU یاد میشود، قرار است بهصورت اختصاصی توسط Samsung تولید شود و فقط در دستگاههای این شرکت مورد استفاده قرار گیرد. گفتنی است که شایعهی جدید منتشرشده در شبکهی اجتماعی چینی ویبو هم مجددا به ساخت گوشی مخصوص بازی سامسونگ دامن زده است.
نخستینبار، چند سال پیش بود که شاهد انتشار شایعاتی مبنی بر ساخت پردازندهی گرافیکی اختصاصی موبایلی توسط سامسونگ بودیم. کرهایها مدتی پس از آن شایعه، در سال ۲۰۱۵ توافقنامهای را برای استفاده از GPUهای آرمدر پردازندههای سری اکسینوس با این شرکت امضا کردند. گفته میشود که همین اتفاق، بانی اصلی تاخیر در روند ساخت پردازندهی گرافیکی اختصاصی سامسونگ بوده است.

گلکسی نوت ۹ سامسونگ
اوایل سال ۲۰۱۸ بود که گزارشی جدید مبنی بر تمایل سامسونگ برای ادامهی روند ساخت پردازندهی گرافیکی اختصاصی در اینترنت منتشر شد. پس از این ماجرا، تحلیلگران اعلام کردند که این پردازندهی گرافیکی بهاحتمال زیاد، عملکردی استثنایی از خود نشان خواهد داد. گفته میشود که روند طراحی و تولید این GPU به دکتر چیِن-پینگ لو (از شناختهشدهترین کارشناسان صنعت گرافیک) سپرده شده است. اخیرا تحلیلگری مدعی شده که احتمالا پردازندهی گرافیکی اختصاصی سامسونگ، قدرتی معادل پردازندهی گرافیکی اختصاصی اپل (که گفته میشود این شرکت کار روی آن را آغاز کرده است) خواهد داشت.
یک گوشی مخصوص بازی بدون شک ضمن داشتن مشخصات فنی ردهبالا (در حد پرچمداران)، لازم است از پردازندهی گرافیکی قدرتمندی بهره بگیرد. کرهایها بهاحتمال زیاد ابتدا در گوشیهای میانردهی خود از پردازندهی گرافیکی S-GPU استفاده خواهند کرد تا از دیدگاه مردم نسبت به آن مطلع شوند.
تا لحظهی نگارش این خبر، جزئيات بیشتری در رابطه با گوشی مخصوص بازی سامسونگ منتشر نشده است.
براساس آخرین خبرها، در سال جاری میلادی بهدلیل بروز منازعات تجاری بین آمریکا و چین، میزان فروش رباتهای صنعتی در بزرگترین بازار جهانی یعنی کشور چین، به یک سوم فروش سال قبل خود رسیده است.
فدراسیون بینالمللی رباتیک (IFR) در گزارش سالانهی خود پیشبینی کرد که در سال جاری میزان تقاضای چین در صنعت رباتها در حدود ۱۵ تا ۲۰ درصد افزایش خواهد یافت. این در حالی است که سال گذشتهی میلادی، این کشور رشد ۵۹ درصدی را در فروش رباتهای چینی از آن خود کرد و موفق به فروش ۱۳۷۹۲۰ ربات شد.
با توجه به اینکه چین در حدود ۳۶ درصد سهم بازار جهانی رباتها را از آن خود کرده و حجم فروش رباتهای این کشور در مجموع بیشتر از حجم فروش ربات در کشورهای اروپا و آمریکا بوده، کاهش رشد تقاضا در کشورهای آسیایی نیز بر میزان تقاضای جهانی تاثیرگذار است. در حدود ۶۰ تامینکننده و شرکت مونتاژکنندهی ربات، عضو فدراسیون بینالمللی رباتیک هستند. IFR پیشبینی میکند که میزان فروش جهانی رباتها در سال جاری در حدود ۱۰ درصد رشد خواهد کرد که این رقم قابل مقایسه با رشد ۳۰ درصدی فروش رباتها در بازار جهانی است. جونجی تسودا رئیس فدراسیون بینالمللی رباتیک در گفتگویی با خبرگزاری رویترز اعلام کرد:
هماکنون، با توجه به جنگهای تجاری، بسیاری از تولیدکنندگان در سطح جهان منتظر هستند ببینند چه وضعیتی پیش خواهد آمد. تولیدکنندگان باید تصمیم بگیرند که تولید را از کشور چین به سایر کشورها از جمله ویتنام یا ایالات متحده تغییر وضعیت بدهند.

چین در سال گذشتهی میلادی با توجه به اتوماسیون پیشرفته در صنعت گوشیهای هوشمند و شرکتهای خودروساز، بازار خوبی را از آن خود کرد. تامینکنندگان خارجی، از جمله سازندگان رباتهای اروپایی و ژاپنی، تنها روی فروش ۷۵ درصد رباتهای خود که بهصورت محلی تولید میشوند، بر بازار چین حساب میکنند. IFR در گزارش خود اعلام کرد:
در ابتدای سال ۲۰۱۸، تقاضای ربات از چین در مقایسه با نیمهی اول سال ۲۰۱۷ که شاهد افزایش حجم فروش بودیم، با کاهش چشمگیری مواجه بوده است.
تسودا، که ریاست شرکت ژاپنی Yaskawa Electric را نیز برعهده دارد، معتقد است که تولیدکنندگان تا پایان سال جاری از حالت منتظر ماندن و بررسی شرایط موجود خارج خواهند شد. تسودا در ادامهی صحبتهای خود اضافه کرد:
بهزودی وضعیت جنگ تجاری روشن خواهد شد. تقاضای جهانی برای گوشیهای هوشمند، نیمه هادیها و خودروهای خودران ثابت باقی مانده است. ولی شرایط به این صورت باقی نخواهد ماند و زمان آن فرا رسیده است که شرکتها دیگر منتظر نمیمانند و تقاضاهای جدیدی را برای سرمایهگذاری در این حوزه مطرح خواهند کرد.

شرکت Yaskawa، یکی از تولیدکنندگان برتر محصولات رباتیکی جهان در سال گذشتهی میلادی است. هفتهی گذشته با توجه به کاهش تقاضای محصولات رباتیکی مرتبط با تولید گوشیهای هوشمند در چین بهدلیل منازعات تجاری، سود عملیاتی سالانهی خود را ۵۹ میلیارد ین (۵۲۴.۴۰ میلیون دلار) پیشبینی کرده است. حال آنکه پیشتر رقم سود سالیانهی پیشبینیشده برای این شرکت ۶۵.۵ میلیارد ین درنظر گرفته شده بود. در این گزارش، سود عملیاتی پیشبینیشدهی سال جاری نسبت به رقم قبلی پیشبینیشده کاهش یافته است.
فدراسیون بینالمللی رباتیک (IFR) انتظار دارد که از سال آیندهی میلادی به بعد شاهد رشد بازار جهانی محصولات رباتیک باشیم. IFR تا سال ۲۰۲۱ میلادی، رشد ۱۴ درصدی سالیانه را برای بازار فروش محصولات رباتیکی پیشبینی میکند. منازعات تجاری باعث بروز ترسهای جدیدی در گسترش فعالیتهای اقتصادی و سرمایهگذاری در برخی بخشهای صنعتی چین شده است. در همین راستا، روز پنجشنبه شاخص سهام چین به پایینترین رقم خود در طی چهار سال گذشته رسید. همچنین ارزش سهام شرکتهایی همچون Yaskawa، Fanuc و سایر شرکتهای آسیایی که در معرض نوسانات بازار چین قرار دارند، افت کرد. براساس گزارش روز پنجشنبه، ارزش سهام شرکت Yaskawa در حدود ۷.۸ درصد و ارزش سهام شرکت Fanuc در حدود ۴.۱ درصد کاهش یافت.
بلومبرگ طی ماه جاری میلادی، گزارشی جنجالبرانگیز منتشر کرد. این وبسایت ادعا کرده است که هکرهای چینی با استفاده از تراشههای بسیار کوچک، به سرورهای شرکتهای بزرگی همچون آمازون و اپل نفوذ کردهاند. این ادعا بهسرعت از طرف شرکتهای مطرح شده رد شد، اما خبرنگاران دنیای فناوری، هنوز احتمال وقوع آن را بالا میدانند. در ادامهی این مطلب زومیت، گزارش بلومبرگ با عنوان هک بزرگ را بررسی میکنیم.
شرکت آمازون در سال ۲۰۱۵، استارتاپی با نام Elemental Technologies را مورد بررسی قرار داد. هدف شرکت از این بررسی و خرید احتمالی، توسعهی فعالیتها و امکانات سرویس استریم ویدیوی این شرکت بود که امروز با نام آمازون پرایم ویدیو شناخته میشود. این استارتاپ پورتلندی، در توسعهی نرمافزارهایی برای ذخیرهسازی هرچه بیشتر فایلهای ویدیویی و آمادهسازی آنها برای دستگاههای مختلف فعالیت میکرد.
فعالیتهای این استارتاپ، پخش زندهی مسابقات المپیک با کیفیت بالا، ارتباط ویدیویی با ایستگاه بینالمللی فضایی و ارسال زندهی تصاویر پهپادهای جاسوسی به سازمان سیا را امکانپذیر کرده بود. اگرچه فعالیتهای این استارتاپ برای سازمانهای اطلاعاتی، دلیل اصلی خرید آن نبود، اما بههرحال این پروژهها در مسیر برنامههای آمازون برای دولت مانند سرویس ابری سرَی برای CIA، قرار داشت.
یکی از منابع آگاه نزدیک به آمازون اعلام کرده است که این شرکت برای بررسی امنیت فعالیتهای استارتاپ مذکور، یک شرکت امنیتی دیگر را استخدام کرده است. بررسیهای اولیهی این شرکت، به AWS هشدار داد که مشکلات امنیتی متعددی در فعالیت استارتاپ وجود دارد و بهتر است، محصول اصلی آنها دقیقتر مورد مطالعه قرار بگیرد.
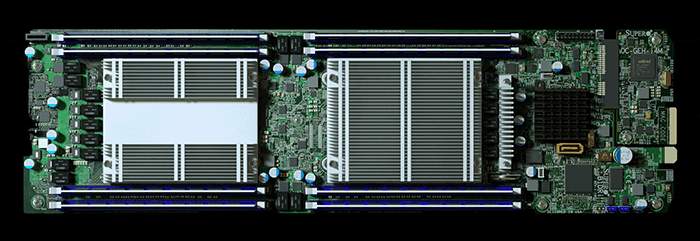
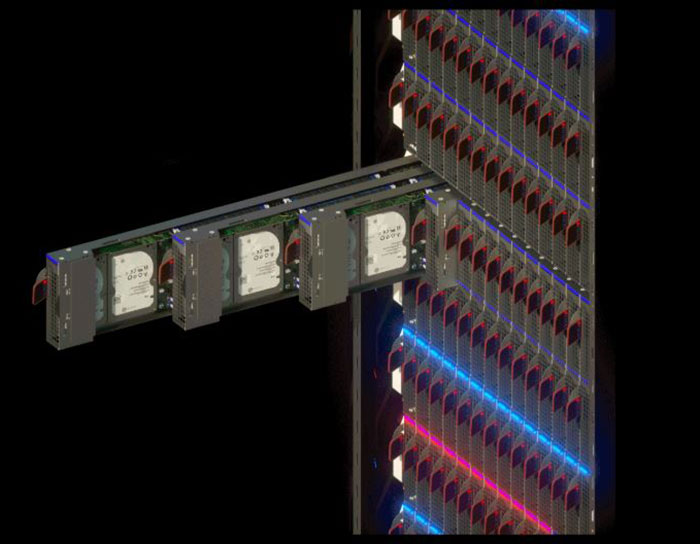
محصول اصلی این استارتاپ، سرورهای گرانقیمتی بودند که شرکتهای خریدار، برای کاهش حجم ویدیوها ، در شبکهی خود قرار میدادند. سرورهای استارتاپ المنتال تکنولوژی، توسط شرکتی با نام Micro Computer مونتاژ میشد. این شرکت در سنخوزه واقع است و عموما با نام Supermicro شناخته میشود. بهعلاوه، این شرکت بهعنوان یکی از بزرگترین تأمینکنندههای مادربورد مخصوص سرور و پکیجهای تراشه و مقاومت شناخته میشود که در مراکز داده بهعنوان عصبهای مرکزی فعالیت میکنند.
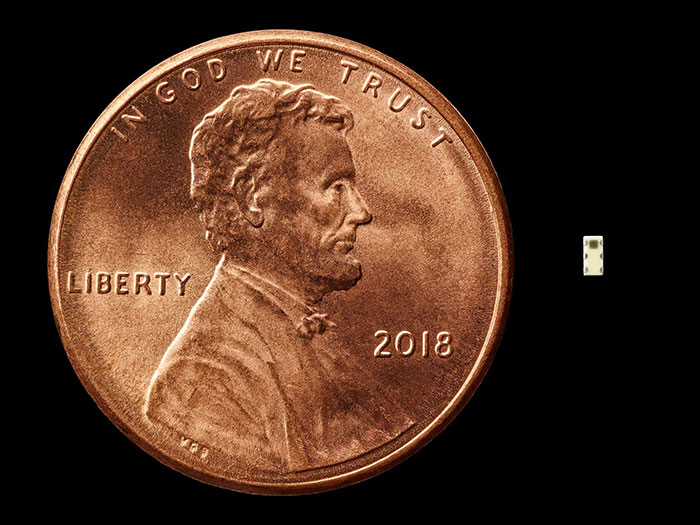
بههرحال در بهار سال ۲۰۱۵، کارکنان شرکت المنتال، سرورهای متعددی را مونتاژ کرده و آنها را برای بررسی توسط شرکت امنیتی ثالث، به اونتاریو کانادا ارسال کردهاند. متخصصان این شرکت ثالث، در مادربردهای این سرورهای یک تراشه با ابعادی نزدیک به یک دانهی برنج پیدا کردند. این تراشه جزء طراحی اصلی مادربورد نبود.
آمازون بلافاصله این مورد را به مقامات دولتی آمریکا اعلام کرد. این خبر، شوکی عظیم در سازمانهای اطلاعاتی و نظامی آمریکا ایجاد کرد. سرورهای شرکت المنتال در مراکز دادهی وزارت دفاع، مراکز عملیاتی پهپاد سیا و شبکههای اطلاعاتی ناوهای جنگی استفاده میشوند. نکتهی قابل توجه این که المنتال یکی از صدها مشتری شرکت اصلی یعنی سوپرمایکرو بود.
بررسی اطلاعاتی این اقدام که به مدت ۳ سال مسکوت بود، از آلوده شدن سرورها و امکان نفوذ هکرها به شبکههای آلوده خبر میدهد. کارشناسان امنیتی این پرونده اعلام کردهاند که تراشههای کوچک، در فرآیند تولید در کارخانههای پیمانکاری چین، به مادربوردها تزریق شدهاند.
جادوی سیاه
این حملهی سایبری، بسیار مهمتر و بزرگتر از حملات نرمافزاری است که پیش از این در دنیای فناوری شاهد بودهایم. در واقع هکرهای سختافزاری روندی پیچیدهتر دارند و شناسایی آنها بسیار دشوارتر است. این هکرها، به سازمانهای جاسوسی امکان میدهند که نفوذی طولانیتر و مخفیانهتر نسبت به نفوذهای نرمافزاری داشته باشند. سازمانها نیز برای دسترسی به این هکرها حاضرند مبالغ هنگفتی پرداخت کنند.
نفوذ سختافزاری در سیستمهای کامپیوتری، عموما به دو روش انجام میشود. روش اول، دخالت در روند توزیع محصول و جابجایی محصولات آلوده در میانهی مسیر است. طبق گزارشهای منتشر شده توسط ادوارد اسنودن، سازمانهای اطلاعاتی و جاسوسی آمریکا، علاقهی زیادی به این نوع از نفوذ دارند. روش دوم، ایجاد تغییرات سختافزاری از همان ابتدای تولید محصول است (Seeding Atack).
چین، کشوری است که بیش از همه پتانسیل نفوذ نوع دوم را دارد. این کشور، تولیدکنندهی ۷۵ درصد از گوشیهای موبایل و ۹۰ درصد از کامپیوترهای شخصی جهان است. برای نفوذ از همان مراحل ابتدایی تولید، باید با طراحی محصول، کپی کردن قطعات آن و اطمینان از شناخته نشدن توسط سیستمهای امنیت لجستیک جهانی، مطمئن بود. در مثالی ساده، برای این منظور باید مطمئن باشید که قطعهای از بالادست یک رودخانه در شانگهای وارد آب شود و تا سیاتل در آمریکا، کسی متوجه حضور آن نشود!
جو گرند، یک هکر سختافزاری و بنیانگذار شرکت Grand Idea Studio است. او در مورد این کشف (احتمالی) بزرگ میگوید:
کشف یک نفوذ سختافزاری در سطح ملی، مانند مشاهدهی یک اسب تکشاخ در حال پریدن از روی رنگینکمان است. در واقع، سختافزار از رادارهای کنترلی اکثر سازمانها مخفی است و نفوذ به آن نیز بهنوعی جادوی سیاه محسوب میشود.
بههرحال گزارش بررسیها، توسط مأموران آمریکایی اینگونه بیان شده است که تراشهها، در فرآیند ساختوتولید به محصولات تزریق شدهند. دو مأمور آمریکایی این کشف را تأیید کردهاند و معتقدند افرادی از People’s Liberation Army یا ارتش آزادی بخش خلق چین در آن نقش داشتهاند. بههرحال، جاسوسهای چینی در سوپرمایکرو توانستهاند روزنهای حیاتی در سیستمها پیدا کنند. بهگفتهی مأموران آمریکایی، این نفوذ، بزرگترین نفوذ در زنجیرهی تأمین شرکتهای آمریکایی، در طول تاریخ بوده است.
شرکتها چه پاسخی دارند
یکی از مأموران اطلاعاتی ادعا کرده که این نفوذ، حداقل ۳۰ شرکت آمریکایی را تحت تأثیر قرار داده است. در میان این شرکتها، یک بانک بزرگ، پیمانکارهای دولتی و باارزشترین شرکت جهان یعنی اپل قرار دارند. اپل یکی از بزرگترین مشتریان سوپرمایکرو بود و در یک قرارداد، ۳۰ هزار سرور را برای شبکهی جدید خود سفارش داد. ۳ کارمند ارشد اپل ادعا کردهاند که این شرکت نیز در تابستان سال ۲۰۱۵ چند مورد مشکوک در مادربوردهای سوپرمایکرو کشف کرده است. اپل، سال بعد به دلایلی نامعلوم، همکاری خود را با سوپرمایکرو قطع کرد.
خبرنگاران بلومبرگ برای روشنتر شدن قضیه با مسئولان شرکتهای اپل، آمازون و سوپرمایکرو تماس داشتهاند اما پاسخ شرکتها، نتیجهگیریهای گزارش این رسانه را رد کرده است. آمازون در ایمیلی در این مورد به بلومبرگ نوشت:
این مورد حقیقت ندارد که AWS از نفوذبه زنجیرهی تأمین آگاه بوده است. بهعلاوه، هیچ اطلاعی از تراشههای مشکوک یا تغییرات در سختافزارها نیز در زمان خریدن شرکت المنتال رؤیت نشد.
اپل نیز در پاسخ به گزارش بلومبرگ نوشت:
ما در این مورد، موضع روشنی داریم. اپل هیچگاه تراشههای مشکوک یا تغییر در سختافزارها یا آسیبپذیریهای تزریق شدهای را در تراشهها پیدا نکرده است.
پری هیس سخنگوی سوپرمایکرو نیز تنها به این نکته اشاره کرده است که که هیچ اطلاعی از بازرسیهای مذکور نداشتهاند. دولت چین بهعنوان بخش دیگر این داستان، پاسخی مستقیم به ایجاد تغییرات در سختافزارهای سوپرمایکرو نداشته و تنها به این نکته اشاره کرده است که: «امنیت زنجیرهی تأمین در فضای سایبری یک مشکل عمومی بوده و چین نیز قربانی آن است.»
سازمانهای امنیتی آمریکا مانند FBI و دفتر سخنگوی امنیت ملی این کشور که نمایندهی CIA و NSA است نیز، پاسخی به سوالات بلومبرگ ندادهاند.
رد کردن داستان توسط شرکتها، با واکنش ۶ افسر امنیت ملی کنونی و سابق آمریکا روبرو شده است. این افسران در مصاحبههایی که از زمان رباست جمهوری اوباما شروع شده و تا زمان ترامپ نیز ادامه داشته است، به ارائهی جزئیات کشف تراشهها و بازرسیهای امنیتی پرداختهاند. یکی از این افسران و دو کارمند AWS، اطلاعاتی کامل از این نفوذ و تأثیر آن روی شرکتهای المنتال و آمازون ارائه کردهاند. بهعلاوه، آنها به همکاری آمازون با بازرسان امنیتی نیز اشاره کردهاند.
در مورد اپل، سه کارمند این شرکت بههمراه ۴ نفر از ۶ مأمور مذکور، قربانی شدن این شرکت را تأیید کردهاند. در مجموع، ۱۷ نفر دستکاری در سختافزارهای سوپرمایکرو و دیگر بخشهای این حملهی عظیم را تأیید کردهاند. برخی از این منابع، بهخاطر امنیت خودشان ناشناس ماندند و اطلاعات آنها نیز بهخاطر ماهیت امنیتی، بهصورت محرمانه دستهبندی شده است.
یک مقام دولت آمریکا در مورد این حمله گفته است که هدف چینیها، نفوذ بلندمدت به اسرار باارزش سازمانی و شبکههای حساس دولتی بوده است. در واقع بهنظر نمیرسد نفوذگران اطلاعات اشخاص عادی را دزدیده باشند.
بههرحال، عواقب و انشعابات این حمله هنوز ادامه دارد. دولت آمریکا، سختافزارهای کامپیوتری و شبکه و خصوصا مادربورد را در لیست تحریمهای جدید واردات از چین قرار داده است. مقامات کاخ سفید نیز اعلام کردهاند که به احتمال بالا، شرکتهای فناوری این کشور بهمرور تأمین قطعات خود را از چین به کشورهای دیگر منتقل میکنند. چنین تغییر احتمالی، مقاماتی را راضی میکند که سالها نسبت به تهدید تأمین کالا هشدار داده بودند.
نفوذ چگونه اتفاق افتاده است
مقامات امنیتی و بازرسان این پرونده، بهطور ساده و خلاصه، نحوهی نفوذ با استفاده از این سختافزار را توضیح دادهاند. این نفوذ، ۵ مرحلهی کلی داشته است.
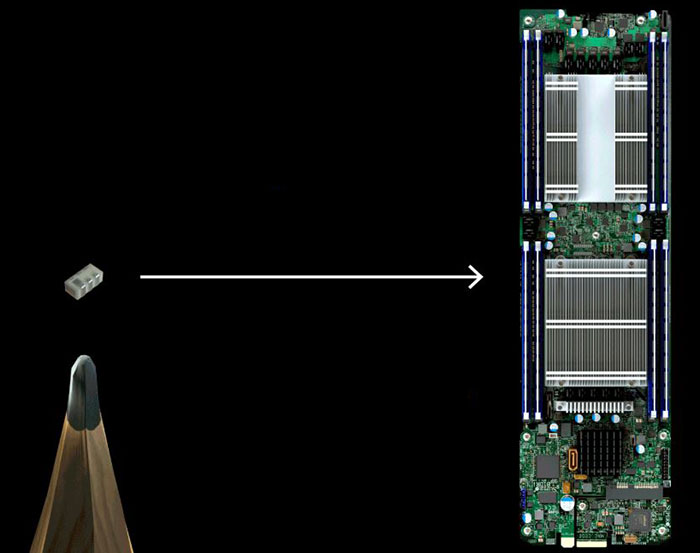
- یک قطعهی چینی با استانداردهای بالای نظامی و با ابعادی نزدیک به نوک یک مداد تراشیده شده، ساخته میشود. این تراشهها، شبیه به قطعات عادی الکترونیکی و مجهز به حافظه، قابلیتهای ارتباطات شبکهای و همچنین قدرت پردازش کافی برای انجام نفوذ بودند.
- تراشههای ساخته شده، به کارخانههای ساختوتولید چینی وارد شدند. این کارخانهها، تأمینکنندهی قطعات و محصولات شرکت سوپرمایکرو بودند. سوپرمایکرو، یکی از بزرگترین فروشندگان مادربورد مخصوص سرور در جهان است.
- مادربوردهای هدف حمله، در سرورهای سوپرمایکرو مونتاژ شدند.
- سرورهای آلوده، به مراکز داده شرکتها و سازمانهای بزرگ آمریکایی راه پیدا کردند.
- پس از نصب و راهاندازی یکی از این سرورها، تراشهی مورد نظر به سیستمعامل اصلی پیام ارسال میکرد تا تغییرات ایجاد شده را تأیید کند. این تراشه به کامپیوترهای نفوذگران نیز ارتباط داشته و دستورات و کدهای بیشتر را برای آنها ارسال میکرده است.
تاریخچهی شرکتهای درگیر
در سال ۲۰۰۶، سه مهندس کامپیوتر در منطقهی اورگان، ایدهای جذاب داشتند. تقاضا برای ویدیو روی دستگاههای موبایل به میزان قابل توجهی افزایش یافته بود. این مهندسان پیبینی کردند که شرکتهای پخشکنندهی برنامههای ویدیویی، بهزودی بهدنبال راهکاری بهمنظور آماده کردن محتوا برای دستگاههای مختلف اعم از موبایل، لپتاپ و دیگر موارد خواهند بود.
این سه مهندس برای برآورد کردن تقاضای احتمالی، شرکت المنتال را تأسیس کردند. یکی از کارمندان سابق میگوید که آنها تیمی از مهندسان خبره را برای برنامهنویسی اهداف خود استخدام کردند. هدف، استفاده از کارتهای گرافیک فوق سریع مخصوص بازی، برای پردازش ویدیوها و تبدیل آنها بود. محصول نهایی، بهمقدار قابل توجهی زمان مورد نیاز برای پردازش فایلهای ویدیویی حجیم را کاهش داد. سپس، شرکت این نرمافزار را در سرورهای اختصاصی خود بارگذاری کرد و آنها را بهعنوان محصول نهایی به فروش رساند.
سرورهای شرکت المنتال با قیمت ۱۰۰ هزار دلار فروخته میشدند و طبق گفتهی یکی از مشاوران سابق آنها، حاشیهی سود محصولات برای شرکت، ۷۰ درصد بود. مشتریان اولیهی المنتال، شرکتهایی بودند که به انتقال ویدیوهای باکیفیت و حجیم، با سرعت بالا نیاز داشتند. پس از آن، المنتال تکنولوژی با سازمانهای جاسوسی آمریکا نیز وارد همکاری شد.
المنتال در سال ۲۰۰۹ با بازوی سرمایهگذاری سازمان سیا با نام In-Q-Tel وارد همکاری شد. این همکاری باعث شد تا سرورهای المنتال به پروژههای امنیت ملی آمریکا راه پیدا کنند. اسناد عمومی ازجمله تبلیغات خود شرکت المنتال، نشان میدهد که سرورهای این شرکت در مراکز دادهی وزارت دفاع آمریکا استفاده شدهاند.هدف از بهکارگیری این سرورها، پردازش تصاویر دوربینهای نظارتی و پهپادها بوده است. این تصاویر در ناوهای نظامی و برای مقاصد برنامهریزی حملات موشکی استفاده میشدند. در پروژهای دیگر، سرورها برای پردازش تصاویر ویدیوکنفرانسهای داخلی ساختمانهای دولتی استفاده میشدند.
از مشتریان دولتی دیگر المنتال میتوان به ناسا، ساختمانهای کنگره و وزارت امنیت میهن آمریکا اشاره کرد. در نهایت، این مشتریان بزرگ و مهم شرکت المنتال، آن را به هدفی جذاب برای دشمنان خارجی ایالات متحدهی آمریکا تبدیل کرد.
شرکت سوپرمایکرو، بهترین انتخاب برای تولید سرورهای المنتال بوده است. مرکز مدیریت این شرکت، در منطقهی شمالی فرودگاه سن خوزه واقع است. این شرکت توسط چارلز لیانگ، یک مهندس تایوانی فارغالتحصیل از دانشگاه تگزاس و در سال ۱۹۹۳ تأسیس شده است. سیلیکون ولی در آن سالها علاقهی شدیدی به برونسپاری پروژهها نشان میداد. این علاقه، مسیر شرکتهای تایوانی و سپس چینی را به مصرفکنندگان آمریکایی هموار کرد.
در این میان، لیانگ برتری قابل توجهی را در شرکت خود ایجاد کرد. طراحی و مهندسی محصولات او، در سن خوزه و در نزدیکی شرکتهای مشتریان انجام میشد و تنها ساخت نهایی محصولات به چینیها سپرده میشد. امروز، سوپرمایکرو بیش از هر شرکت دیگری، مادربوردهای مخصوص سرور تولید میکند. بهعلاوه، این شرکت بر بازار یک میلیارد دلاری بوردهای کامپیوترهای خاص مانند دستگاههای MRI و سیستمهای تسلیحاتی، سلطه دارد.
مادربوردهای سوپرمایکرو در سرورهای بانکها، صندوقهای سرمایهگذاری، ارائهدهندگان خدمات ابری، ارائهدهندگان خدمات میزبانی وب و بسیاری مکانهای دیگر استفاده میشوند. مراکز مونتاژ این شرکت در سانفرانسیسکو، هلند و تایوان قرار دارد؛ اما محصولات اصلی آن یعنی مادربوردها بهطور کامل در کارخانههای چینی ساخته میشوند.
طبق گفتهی ۶ نفر از کارمندان سابق سوپرمایکرو، اکثر کارمندان این شرکت در سنخوزه، چینی یا تایوانی هستند و زبان ماندارین، زبان اصلی شرکت است. تختههای این شرکت نیز از علائم زبان چینی پر شدهاند. هر هفته، غذاها و شیرینیهای چینی به کارمندان داده میشود و اعلانهای شرکت نیز عموما به دو زبان انگلیسی و چینی بیان میشوند. کارشناسات معتقدند این حجم از ارتباطات خارجی و خصوصا زبان ماندارین باعث شده تا چینیها کار آسانتری برای نفوذ به این شرکت داشته باشند. البته هنوز تحقیقات ادامه دارد تا حضور جاسوس احتمالی درون این شرکت یا در شرکتهای دیگر بررسی شود.
سوپرمایکرو در سال ۲۰۱۵ در ۱۰۰ کشور جهان، بیش از ۹۰۰ مشتری داشت و این تعداد مشتری، مجموعهای باارزش را به مجرمان این حمله ارائه میکرد. یک مأمور امنیتی سابق آمریکا که فعالیتهای این شرکت و مدل کسبوکار آنها را بررسی کرده است میگوید:
سوپرمایکرو را میتوان مایکروسافت دنیای سختافزار نامید. حمله به مادبوردهای سوپرمایکرو مانند حمله به ویندوز است. مانند حمله به کل جهان است.
شک و تردیدهای پیشین
قبل از آن که نشانههای نفوذ به شرکتهای بزرگ فناوری آمریکایی فاش شود، منابع اطلاعاتی در مورد تلاش چینیها برای نفوذ سختافزاری هشدار داده بودند. این منابع از تلاش چینیها برای تزریق تراشههای مخرب در میانهی زنجیرهی تأمین سختافزار خبر داده بودند. البته آنها اطلاعات دقیقی ارائه نکردند و آمار میلیونی واردات مادربورد به آمریکا، شناسایی و تأیید این احتمالات را بسیار دشوار میکرد.
اما در نیمهی اول سال ۲۰۱۴، خبری محکمتر در این مورد درز پیدا کرد. یک منبع اطلاعاتی از داخل کاخ سفید بیان کرد که مقامات اطلاعاتی، از تلاش چینیها برای تزریق تراشه با مادربوردهای شرکت سوپرمایکرو، مخصوص شرکتهای آمریکایی، خبر دادهاند.
اطلاعات سال ۲۰۱۴ بسیار مهم قلمداد شد؛ اما چالشی که ایجاد میکرد نیز قابل توجه بود. درواقع اعلام خطر به گسترهی وسیع مشتریان شرکت سوپرمایکرو، این شرکت را بهعنوان یک تولیدکنندهی بزرگ سختافزار در آمریکا، فلج میکرد. بهعلاوه، این اطلاعات هدف نهایی حمله و خرابکاری را مشخص نکرده بود. مهمتر از همه، تا زمانی که گزارش حمله از کسی یا شرکتی دریافت نمیشد، FBI نیز نمیتوانست اقدام خاصی انجام دهد. در نهایت کاخ سفید از منابع خواست تا بهصورت منظم، یافتههای خود را در این مورد بهروز کرده و به اطلاع مقامان برسانند.
اپل در ماه میسال ۲۰۱۵، تراشههای مشکوک را در سرورهای سوپرمایکرو کشف کرد. این کشف، پس از شناسایی عملکرد مشکوک در شبکه و مشکلات سفتافزار آن، انجام شد. دو نفر از مدیران ارشد اپل گفتهاند که این شرکت در همان زمان، به افبیآی خبر داده اما جزئیات کشف خود را حتی در داخل سازمان نیز محدود نگه داشته است.
پس از آن، آمازون کشف خود را اعلام کرد و دسترسی به سختافزارهای آلوده را نیز به ماموران اطلاعاتی داد. این دسترسی، فرصتی بسیار عالی برای افبیآی و سازمانهای اطلاعاتی بود تا با استفاده از تیمهای ضدجاسوسی خود، یک بازرسی کامل از این نفوذ و نحوهی کار تراشهها انجام دهند.
بررسی تراشههای نفوذی
فردی با دسترسی به گزارش کامل بازرسی امنیتی آمازون، ادعا کرده است که تراشههای موجود در سرورهای المنتال، به نحوی دقیق و با هدف غیرقابل شناسایی بودن طراحی شدهاند. یک فرد دیگر نیز که به تصاوری اشعهی X در گزارش آمازون دسترسی داشته است، این ادعا را تایید میکند. این قطعات با رنگ خاکستری کمرنگ تولید شدهاند و ظاهری شبیه به کوپلرهای الکترونیکی دارند.
کوپلرهای تشخیص سیگنال در مادربوردها، قطعاتی معمول هستند و بههمین دلیل، شناسایی این تراشههای نفوذی، بدون تجهیزات خاص امکانپذیر نبوده است. نکتهی قابل توجه این است که این قطعات در مادربوردهای مختلف با ابعاد و اشکال متفاوت وجود داشتهاند. به بیان دیگر، نفوذگران برای هر کارخانه، نوعی مخصوص از تراشهی نفوذی را تولید کرده بودند.
بازرسان آشنا با این فرآیند، اعلام کردهاند که این نوع از قطعات برای باز کردن مسیر نفوذ مجرمان سایبری استفاده میشوند. به بیان سادهتر، نفوذهای سختافزاری همگی با هدف ایجاد دسترسی برای مجرمان ایجاد میشوند. در واقع، این قطعات تزریق شده، دستورات عملیاتی اصلی در سرور را دستکاری میکردهاند. این عملیات در زمان بسیار کوتاهی انجام میشده است. بهعلاوه، بخشی از سیستمعامل سرور در مسیر حرکت داده به سیپی یو، در حافظهی موفقت این بوردها ذخیره میشده است.
تراشههای نفوذی بهگونهای در مادربورد قرار گرفته بودند که امکان ویرایش صف اطلاعات و تزریق کد دلخواه در میانهی مسیر را داشتند. تراشهها حتی توانایی تغییر ترتیب اطلاعات و دستورالعملهای ارسالی به سیپییو را نیز داشتهاند. بههرحال، همین تغییرات کوچک زمینه را برای عواقب خطرناک آتی فراهم میکردند.
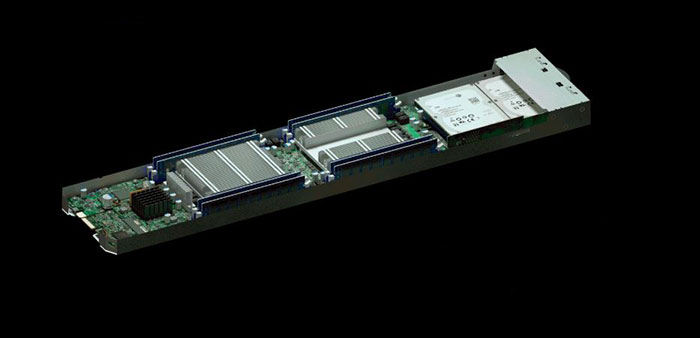
از آنجایی که تراشهها کوچک بودند، کد مخرب آنها نیز کوتاه بوده است. البته این تراشهها امکان انجام دو کار مهم را داشتند: اول، دستور به دستگاه برای ایجاد ارتباط با یکی از هزاران کامپیوتر ناشناس هکرها در اینترنت، که حاوی کدهای مخربتری بود. دوم، آماده کردن سیستمعامل دستگاه قربانی برای پذیرفتن کدهای مخرب هکرها. تراشهها بهخاطر اتصال به کنترلر مدیریتی بورد اصلی، توانایی انجام این کارها را داشتند. این قسمت از مادربورد، عموما توسط مدیران سرور برای ورود از راه دور به سرورهای و حل مشکلات استفاده میشود. این واحد، دسترسی به کدهای حساس را در زمان خاموش یا خراب بودن سرور، به مدیر میدهد.
سیستم گفته شده، امکان تغییر خط به خط عملیات سیستم را به هکرها میداد. برای درک قدرت هکرها پس از این نفوذ، به این مثال توجه کنید: جایی در سیستمعامل لینکوس (که در اکثر سرورهای جهان وجود دارد)، کدی تعبیه شده است که هویت کاربران را با مقایسهی رمز عبور تایپ شده با عبارتی رمزنگاری شده، تایید میکند. یک تراشهی نفوذی میتواند بخشی از آن کد را تغییر دهد تا سرور برای ورود، رمز عبور درخواست نکند. پس از آن، سرور برای تمامی کاربران قابل دسترس خواهد بود.
بهعلاوه، تراشه میتواند کلیدهای رمزنگاری ارتباطات امن را بدزدد، بهروزرسانیهای امنیتی برای شناسایی نفوذ را مسدود کند یا از همه بدتر، مسیرهای جدیدی برای اتصال سرور به اینترنت ایجاد کند. همانطور که دیدید، ناهنجاریهای ایجاد شده توسط نفوذهای سختافزاری واقعا نگرانکننده هستند. متخصصان امنیت سختافزار معتقدند سختافزار میتواند هر دروازهای را برای هکرها باز کند.
مقامات آمریکایی، پیش از این نیز مواردی مبنی بر تلاش چینیها در نفوذ سختافزاری را کشف کرده بودند؛ اما این مورد اخیر، از لحاظ ابعاد و نفوذ، یک رکوردشکنی محسوب میشود. در این اتفاق، امنیت زنجیرهی تأمین در ابعاد جهانی مورد خدشه قرار گرفته است. هرچند هنوز کاربران و شرکتهای زیادی از آن مطلع نیستند. درس این اتفاق برای ماموران امنیتی، یادگیری چگونگی نفوذ به فرآیند تولید سوپرمایکرو در این حجم وسیع است. نتیجهی این حمله و باز شدن دربهای امنیتی اهداف آمریکایی به روی هکرها نیز نکتهی قابل توجه است.
ردیابی نفوذ
نفوذهای سختافزاری برخلاف انواع نرمافزاری، قابلیت ردگیری در دنیای واقعی دارند. درواقع قطعات سختافزاری تاریخچهای ثبت شده در بخش حملونقل دارند و شماره سریالهای بوردها نیز قابل ردگیری است. مقامات امنیتی آمریکایی برای ردگیری این حمله نیز، زنجیرهی تأمین سوپرمایکرو را ردگیری کردند.
رسانهی دیجیتایمز متخصص در امر زنجیرهی تأمین در سال ۲۰۱۶ گزارش داد که سوپرمایکرو ۳ تولیدکنندهی اصلی برای مادربوردهایش دارد. دو تولیدکننده در تایوان و یکی از آنها در شانگهای فعالیت میکند. وقتی این تأمینکنندگان با سفارشهای بسیار زیاد روبرو میشوند، برخی اوقات فرآیند تولید را به پیمانکاران دیگر واگذار میکنند. منابع آگاه ادعا میکنند که سرنخ نهایی تراشههای مخرب، به ۴ کارخانهی پیمانکار میرسد که در دو سال گذشته، برای سوپرمایکرو، مادربورد تولید میکردهاند.
ماموران امنیتی با بررسی ارتباطات مقامات چینی، تولیدکنندگان مادربورد و واسطهها، نحوهی تزریق تراشه به محصولات را کشف کردند. در برخی موارد، افرادی به مدیران کارخانهها مراجعه کرده بودند که خود را نمایندهی سوپرمایکرو معرفی کرده یا پیشنهادی مبنی بر ارتباط بهتر با دولت چین را ارئه میکردند. در نهایت، آنها درخواست تغییر در طراحیهای اصلی مادربوردها را ارائه کرده و در همان ابتدا همراه با درخواست، رشوه نیز پرداخت میکردند.
قدم نهایی نفوذگران، تهدید مدیران کارخانهها به بازرسیهای دقیق و تعطیلی کارخانه بود. پس از نهایی کردن توافق با این مدیران، تراشهها توسط همین افراد واسط برای کارخانهها ارسال شده است.
ماموران اطلاعاتی در نهایت به این نتیجه رسیدند که این روند پیچیده، حاصل طراحی شاخهی سختافزاری People’s Liberation Army بوده است. وجود این گروه هکری هیچگاه پیش از این تایید نشده بود؛ اما نیروهای اطلاعاتی آمریکا ادعا میکنند از مدتها پیش عملکرد آنها را زیر نظر داشتهاند. بهنظر میرسد این بخش از این گروه هکری، روی اهداف با اولویت بالا تمرکز میکند. این اهداف شامل محصولات پیشرفتهی تجاری در دنیای فناوری و کامپیوترهای سازمانهای نظامی است. این گروه در حملات قبلی خود، طراحی تراشههای کامپیوتری با عملکرد دقیق در سیستمهای پردازشی اپراتورهای اینترنت در آمریکا را هدف قرار داده است.
وزارت امور خارجهی چین، گزارش کامل بلومبرگ بیزینسویک را در مورد این حمله و کشف مطالعه کرده است. این وزارتخانه در جواب گفته است: «چین یکی از مدافعان اصلی امنیت سایبری است.». در ادامهی بیانیهی جینیها گفته شده است که آنها در سال ۲۰۱۱، قوانینی را برای تضمین امنیت بینالمللی در سطح جهانی، در اجلاس منطقهای شانگهای تصویب کردهاند. در پایان این بیانیه آمده است:
ما امیدواریم که طرفین دخیل در این اتفاق، از ایراد اتهامات بیاساس خودداری کنند و از گفتگوی سازنده و همکاری، برای ساختن فضای سایبری امن، باز، همکاریمحور و قانونمند استفاد کنند.
حملهی سختافزاری سوپرمایکرو، نمونهای دیگر از حملهها و تهدیدات ارتش PLA بود. این حمله، به تعداد بیشماری کاربر و شرکت صدمه وارد کرد. یکی از این قربانیها اپل بوده که برای سالعا از سختافزارهای سوپرمایکرو در دیتاسنترهای خود استفاده میکرده است. البته رابطهی این دو شرکت از سال ۲۰۱۳ بیشتر شد.
اپل در سال ۲۰۱۳ استارتاپی با نام Topsy Labs خریداری کرد تا فناوریهای فوق سریع برای ایندکس کردن و جستجو در میان حجیم عظیم دادههای اینترنت را به کمک آنها پیادهسازی کند. این استارتاپ از سال ۲۰۱۴ فعالیت رسمی خود را شروع کرد و مراکز دادهی کوچک را در شهرهای بزرگ یا نزدیکی آنها ساخت. این پروژه که با نام Ledbelly در اپل شناخته میشد، برای بهبود سرعت جستجو توسط سیری طراحی شده بود.
اطلاعات به رویت رسیده در بیزینسویک نشان میدهد که اپل در سال ۲۰۱۴، برنامهای برای سفارش بیش از ۷ هزار سرور سوپرمایکرو داشته است تا آنها را در مکانهایی همچون آمستردام، شیکاگو، هنگ کنگ، لسآنجلس، نیویورک، سنخوزه، سنگاپور و توکیو نصب کند. بهعلاوه، ۴ هزار سرور نیز برای دیتاسنترهای موجود در کارولینای شمالیو اورگان سفارش داده شدند.
تا سال ۲۰۱۵، سفارشهای اپل برای سوپرمایکرو دوبرابر شده و به ۲۰ هزار سرور رسید. در واقع پروژهی Ledbelly زمانی اپل را به مشتری بزرگ سوپرمایکرو تبدیل کرد که PLA در حال دستکاری در سختافزارهای تأمینکنندگان بود. در زمانی که بازرسان اپل متوجه تراشههای نفوذی شدند، حدود ۷ هزار سرور سوپرمایکرو برای این شرکت کار میکرد. در نهایت بهخاطر عدم ارائهی دسترسی به بازرسان دولتی، ابعاد حمله به مراکز دادهی اپل، ناشناس ماند.
بازرسان آمریکایی، یک قربانی دیگر این حمله را نیز شناسایی کردند. از آنجایی که تراشهها برای ارتباط با کامپیوترهای ناشناس در محیط اینترنت طراحی شده بودند، ماموران اطلاعاتی توانستند آن کامپیوترها را هک کرده و قربانیان دیگر را نیز شناسایی کنند. اگرچه نتایج تحقیقات در نهایت تمامی قربانیان را مشخص نکرد، اما یک منبع آگاه از تعداد حدود ۳۰ شرکت صحبت کرده است.
در اینجا سوال مهم این است که ماموران اطلاعاتی پس از کشف، چگونه و چه شرکتهایی را باید از این اتفاق مطلع میکردند؟ آنها برای سالها هشدار داده بودند که محصولات هواوی و زدتیای مشکوک به دخالت دولت چین هستند؛ اما واکنش خاصی دریافت نکردند. بههرحال این ماموران وظیفه داشتند که به شرکتهای آمریکایی اطلاع دهند. یک سرویسدهندهی خدمات میزبانی وب به خبرنگاران گفته است که پیامی واضح با هشداری روشن دریافت کرده است: «سختافزار شرکت سوپرمایکرو، قابل امن و قابل اعتماد نیست.»
از طرفی، آمازون خود وارد عمل شد و با یکی از رقبای المنتال مذاکره کرد. البته پس از پیدا شدن یک خریدار دیگر برای این استارتاپ، آمازون تصمیم گرفت تا خرید این شرکت را نهایی کند و قیمت حدودی آن نیز ۳۵۰ میلیون دلار اعلام شد. در نهایت، منابع متعدد میگویند که آمازون قصد دارد نرمافزار المنتال را به AWS منتقل کند. تراشهها، مادربوردها و سرورهای AWS عموما در داخل خود شرکت طراحی میشوند. این محصولات توسط کارخانههایی تولید میشوند که مستقیما با آمازون قرارداد دارند.
البته مثالهای نقضی نیز در مورد AWS وجود دارد. بهعنوان مثال دیتاسنترهای این شرکت در چین، پر از سرورهای تولیدی شرکت سوپرمایکرو هستند. ماموران آمازون پس از کشف دستکاریهای صورت گرفته در المنتال، بهصورت اختصاصی از تجهیزات پکن بازدید کردند. آنها در تحقیقات خود در این دیتاسنترها نیز سرورهای آلوده پیدا کردند. طراحی این سرورها حتی پیچیدهتر از یافتههای قبلی تیم امنیتی بود.
در یکی از کشفیات تیم امنیتی آمازون در پکن، تراشهی مخرب بهقدری کوچک بوده که در میان لایههای فایبرگلاس محل نصب قطعات دیگر، پنهان شده بود. ابعاد این تراشهها از نوک یک مداد تراشیده شده نیز کوچکتر بوده است. البته در این مورد نیز مقامات AWS اطلاع از وجود تراشههای مخرب در سرورهای چین را تکذیب کردهاند.
چین همیشه به نظارت و کنترل بانکها، تولیدکنندگان و مردم عادی در خاک خود مشهور بوده است. مشتریان اصلی AWS در چین نیز شرکتهای داخلی یا شرکتهای خارجی با فعالیت در داخل چین هستند. در این موقعیت، ورود دولت چین به سرورهای AWS و تلاش برای انجام این نظارت در تجهیزات آن شرکت، مشکل پیچیدهای را برای آمازون ایجاد کرد.
تیم امنیتی آمازون پس از کشف تراشهها، اطلاعاتی در مورد آن منتشر نکرده و تجهیزات آلوده را نیز از شبکه حذف نکردند. این اقدام به دو دلیل انجام شد. یکی این که حذف این تجهیزات زمان و پیچیدگی زیادی داشت و دوم این که ماموران میخواستند با استفاده از همین تراشهها، نفوذگران را شناسایی کنند. پس از مدتی نظارت بر علمکرد تراشهها، اقداماتی برای ایجاد ارتباط از خارج از شبکه با آنها کشف شد اما اطلاعات خاصی توسط آنها رد و بدل نشد. در نهایت دو نتیجهگیری بهدست آمد. یا تراشهها برای حملات بعدی آماده شده بودند یا این که نفوذ و استخراج اطلاعات پیش از شروع فرآیند نظارت انجام شده بود.
دولت چین در سال ۲۰۱۶ قصد داشت تا قانونی جدید در حوزهی امنیت سایبری تصویب کند. متخصصان خارجی معتقد بودند این قانون بهمنظور آماده کردن زمینه برای نظارت بیشتر بر مردم پیشنهاد شده است. بههرحال آمازون به این اقدام واکنش نشان داد و دیتاسنترهای خود در پکن را به شرکت Beijing Sinnet منتقل کرد. آنها دلیل این انتقال را هماهنگی با قانون جدید بیان کردند. در ماه نوامبر همان سال، آمازون کل زیرساختهای خود در آن بخش را به قیمت ۳۰۰ میلیون دلار به بیجینگ سیننت فروخت.
از طرفی در مورد اپل، یک مدیر ارشد در این شرکت اعلام کرده است که آنها پس از کشف تراشههای مخرب در تایستان سال ۲۰۱۵، بهسرعت به حذف آنها از دیتاسنترها اقدام کردهاند. این فرآیند در داخل خود شرکت با عنوان Goig to zeo شناخته شد. در طول یک هفته، تمامی ۷ هزار سرور سوپرمایکرو، جایگزین شدند. البته در این مورد هم اپل، فرآیند را تکذیب میکند.
بحران سوپرمایکرو و توافقهای دولتی
اپل در سال ۲۰۱۶ خبر قطع همکاری را به سوپرمایکرو اعلام کرد. آنها دلیل این قطع همکاری را به خبرنگاران بیزینسویک، یک اتفاق کوچک امنیتی عنوان کردند. در ماه آگوست همان سال، مدیرعامل سوپرمایکرو اعلام کرد که آنها دو مشتری اصلی و بزرگ خود را از دست دادهاند. اگرچه او اشارهی مستقیمی به نام شرکتها نکرد اما چندی بعد، نام اپل در خبرها شنیده شد.
لیانگ، رقابت را دلیل این قطع همکاری عنوان کرد اما توضیحاتش هنوز، مبهم بود: «مشتریان به دنبال قیمت کمتر بودند و متاسفانه، افراد ما بهخوبی پاسخ آنها را ندادند.» بههرحال، سخنگوی این شرکت اعلام کرده که خبر وجود تراشههای مخرب نه از طرف مشتریان و نه از طرف ماموران دولتی به آنها اعلام نشده است.
سوپرمایکرو همزمان با کشف موضوع تراشهها و بازرسیهای پس از آن در سال ۲۰۱۵، با یک مشکل مالی و حسابداری نیز روبرو شد. پس از آن که آنها نتوانستند گزارشات فصلی و سالانهی خود را در موعد مقرر برای بازرسان مالی آماده کنند، نام این شرکت در ۲۳ آگوست از فهرست نزدک حذف شد. این اتفاق، یک شوک عظیم به شرکتی بود که در ۴ سال قبل، رشد درآمد خیرهکنندهای داشت. درآمد آنها از ۱.۵ میلیارد دلار در سال ۲۰۱۴ به ۳.۲ میلیارد دلار در سال ۲۰۱۸ رسید.
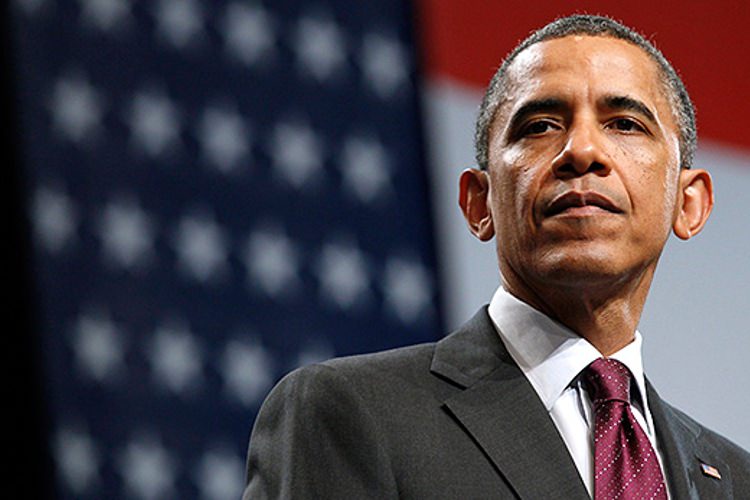
در پایان ماه سپتامبر سال ۲۰۱۵، باراک اوباما و رئیس جمهور چین یعنی ژی جینپینگ، در کنفرانسی خبری با موضوع امنیت سایبری در کاخ سفید شرکت کردند. پس از ماهها مذاکره، آمریکا موفق شده بود که قراردادی در این موضوع با چین منعقد کرده و قولی از آنها دریافت کند. چین قول داد که دیگر هیچ پشتیبانی از انتقال داراییهای سرقت شده از مالکیتهای معنوی آمریکاییها نداشته باشد.
این توافق، مقامات آمریکایی را تاحدودی نگرانتر نیز کرد. آنها معتقد بودند عقبنشینی چین از پشتیبانی از هکرها، بهمعنای آماده شدن آنها برای نفوذی قویتر و بهرهبرداری بیشتر از منابع آمریکا است. این کارشناسان، سلطهی چین بر زنجیره ی تامین محصولات فناورانه را برگ برندهی آنها در این نفوذ میدانستند. نکتهی جالب توجه این است که در هفتههای پس از اعلام توافق، دولت آمریکا از طریق پنتاگون و در منطقهی مکلین وا جلسهای را با مدیران اجرایی و سرمایهگذارا چند شرکت فناوری ترتیب داده و به آنها هشدار دادند.
افراد نزدیک به این جلسات گزارش دادهاند که وزارت دفاع، اطلاعاتی در مورد یک حمله ارائه کرده و از آنها خواسته تا محصولی برای شناسایی بهتر تراشههای تزریقی در سختافزارها طراحی کنند. در آن جلسه، اشارهای به سازندهی قطعات نفوذی نشد اما برخی از حاضران، بهراحتی از توضیحات، متوجه نام سوپرمایکرو شدند.
بحث و گفتگوهای آن جلسه، بهجز چالشهای فناوری، به سیاستگذاری و مدلهای کسبوکاری شرکتها نیز اشاره داشت. در واقع تمرکز آن بخش، نگرانی از انتقال حجم بالایی از کارهای تولیدی به شرکتهای چینی بود. نمونهی این انتقال، اپل بود که پیش از سال ۱۹۹۲ اکثر قطعات را در آمریکا تولید میکرد و از آن سال، با تعطیلی یک کارخانه در فرمونت، انتقال فرآیند ساخت در چین را شروع کرد.
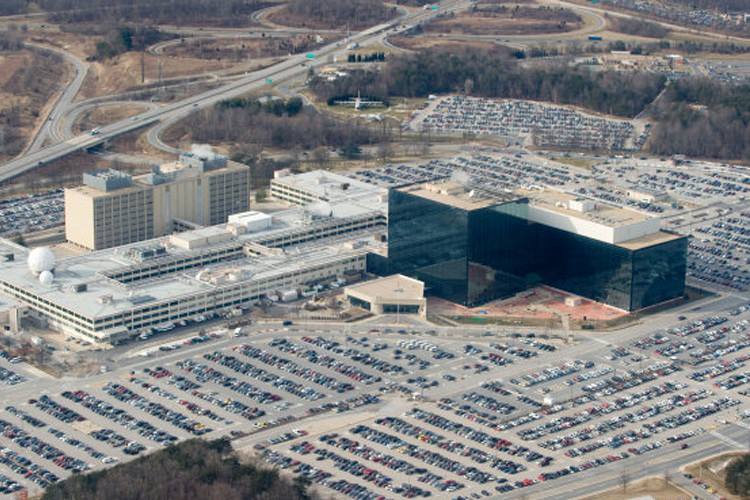
در طول دهههای گذشته، امنیت زنجیرهی تأمین همیشه مورد بحث نیروهای امنیتی و شرکتها بوده است. یک باور عمومی بر این بوده است که چین، هیچگاه با اجازه دادن دخالت به جاسوسان، موقعیت خود را بهعنوان مرکز تولیدی جهان به خطر نخواهد انداخت. بههرحال انتخاب بین این کشور و تولید داخلی در بسیاری از کشورهای جهان مانند آمریکا، همیشه مورد بخث بوده است. آنها یا باید تامین محدود با امنیت بالا، یا تامین زیاد با ریسک امنیتی را انتخاب میکردند. روشن است که اکثر شرکتهای بزرگ، انتخاب دوم را مدنظر قرار دادند.
اکنون ۳ سال از جلسهی مکلین میگذرد و هنوز محصولی برای شناسایی تراشههای مخرب ساخته نشده است. نکتهی قابل توجه این است که این نفوذ، حتی برای شرکتهای عظیمی مانند اپل و آمازون نیز از طریق یک حادثه کشف شده است. یکی از حاضران در آن جلسه میگوید:
این قطعه، در لبهی نهایی فناوری قرار دارد و هنوز راهحلی فناورانه برای آن پیدا نشده است. شما باید روی ساخت محصولاتی سرمایهگذاری کنید که جهان نیاز دارد؛ نه مواردی که مردم دنیا هنوز برای پذیرشش آماده نیستند.
حامیان خودروهای الکتریکی در این ماه، یکی از بزرگترین رویدادهای دوران خود را جشن میگیرند.
پاول رویز، تحلیلگر ارشد گروه تضمین آیندهی انرژی آمریکا میگوید:
این دستاورد بزرگی برای بازار خودروهای الکتریکی آمریکا و هر کس دیگری است که برای کاهش وابستگی صنایع حملونقل کشور به نفت، ارزش قائل است. این نقطهی عطفی برای میلیاردها دلار سرمایهگذاری در صنعت خودروسازی و سالها تلاش برای توسعهی زیرساختهای شارژ و نیز سیاستگذاری دولت فدرال و مقامات محلی است.
مطابق گزارشها در ماه جاری، تعداد خودروهای برقی فروختهشده در ایالاتمتحده به یک میلیون دستگاه خواهد رسید. این رویداد، گامی کوچک اما بسیار مهم در مسیر کربنزدایی حملونقل محسوب میشود؛ چرا که خودروهای شخصی و تجاری بیشترین تاثیر را بر انتشار گازهای گلخانهای دنیا دارند. این دستاورد از ۵ منظر قابلبررسی است:
سابقه
ایالاتمتحده آمریکا در سال ۲۰۱۱ به شکلی جدی وارد بازار خودروهای الکتریکی شد. از آن موقع، فروش این بازار دارای رشدی آرام ولی پایدار بود. در سه ماهه سوم سال ۲۰۱۸، با فروش بیش از ۱۱۰ هزار دستگاه (۹۵ درصد افزایش نسبت به سالهای گذشته) رکوردی تاریخی ثبت شد.
بااینوجود، خودروهای الکتریکی تنها اندکی بیش از یک درصداز کل خودروهای موجود در کشور را تشکیل میدهد. خودروهای بنزینی همچنان سیطرهی خود را بر بازار حفظ کردهاند.
مری لونتا، نمایندهی کمپین پیشگامان خودروهای الکتریکی منطقهی سیرا میگوید:
عدد یک میلیون ازآنجهت شگفتآور است که نشان میدهد ما در مسیر درستی قرارگرفتهایم. بااینوجود، درحالیکه ما اقدامات مثبتی را به انجام رساندهایم؛ اما این اقدامات کافی نیستند. خودروهای برقی تنها یک درصد از سهم بازار را تشکیل میدهند و این سهم باید بهسرعت افزایش یابد.
تصویر جهانی
ناوگان خودروهای الکتریکی در کشورهای دیگر، در حال پیش گرفتن از آمریکا هستند. هماکنون میزان استفاده از خودروهای الکتریکی در چین بیشتر از آمریکاست؛ هرچند این کشور اندکی پس از آمریکا وارد این صنعت شد. همچنین باوجود اینکه اروپا در مقام سوم قرار گرفته است، رهبران آن سیاستهای بلندپروازانهای برای توسعه سریع این بازار اتخاذ کردهاند. در این راستا، مجلس اروپا اعمال محدودیت بیشتر بر انتشار دیاکسید کربن در خودروها را تصویب و سهمیهی ۳۵ درصدی برای خودروهای پاک تا سال ۲۰۳۰ اعمال کرد.
بن پروچازکا، نایبرئیس گروه توسعه خودروهای الکتریکی Electrification Coalition اظهار کرد:
آمریکا و چین تاکنون بزرگترین بازار فروش خودروهای الکتریکی بودهاند؛ اما در حقیقت امروز چین است که پیشتاز توسعهی زیرساختهای لازم برای خودروهای برقی و اعمال سیاستگذاریهای مربوط به آن است.

گزارش اقلیمی IPCC
پیش از انتشار آمار فروش یک میلیون خودروی برقی در امریکا، گزارش مجمع بینالمللی تغییرات اقلیمی (IPCC) منتشر شد، گزارشی که در آن نسبت به عواقب هولناک افزایش دمای جهان به مقداری بیش از آستانهی ۱/۵ درجهایهشدار داده شده بود.
در بخش دوم این گزارش، به لزوم اقدام فوری در جهت الکتریکی کردن خودروها و دیگر وسایل نقلیه اشاره شده است:
میزان انتشار طی سالهای ۲۰۱۰ الی ۲۰۱۵، به میزان ۲/۵ درصد در سال افزایش یافته است و طی نیمقرن گذشته، این بخش شاهد بیشترین و سریعترین میزان رشد در انتشار کربن بوده است که خود چالشی جدی برای کربنزدایی به بار آورده است.
سین هچت، دکترای حقوق از دانشگاه کالیفرنیا گفت:
امروزه به وضوح دریافتهایم که حملونقل منبع بسیار مهمی برای انتشار گازهای گلخانهای است و طی دهههای اخیر، سهم این بخش در انتشار افزایش یافته است. کربنزدایی از بخش حملونقل، گامی حیاتی در این استراتژی خواهد بود.
دیدگاه خودروسازان و فروشندگان
برخی از تولیدکنندگان و فروشندگان خودرو بر این باورند که مشتریان علاقهای به خرید خودروهای برقی ندارند. این دیدگاهها، طی بررسی پیشنهاد ترامپ مبنی بر تقلیل استانداردهای آلودگی خودروها و کامیونها در شهر دیربن از ایالت میشیگان مطرح شد. استیو بارلوتی، نایبرئیس اقتصاد جهانی سوخت در شرکت خودروسازی فیات اذعان کرد که مشتریان از وسایل نقلیه بنزینی نسبت به خودروهای الکتریکی استقبال بیشتری میکنند.

رت ریکارت، فروشنده خودرو در کلمبوس از ایالت اوهایو میگوید:
تلاش برای ترغیب مشتریان به خرید خودروهای با آلایندگی کمتر، مانند این است که کودکان سه ساله را مجبور به گیاهخواری کنیم. اگر آنها علاقهای به سبزیجات نداشته باشند، نمیتوانیم بهزور وارد عمل شویم.
اما طرفداران محیطزیست بر این باورند که خودروسازان و فروشندگان باید انرژی بیشتری را صرف بازار خودروهای الکتریکی کنند و مشتریان را دربارهی مزایای این محصولات آگاه سازند.
مری لونتا گفت:
بیشتر شنیده میشود که مردم علاقهای به خرید این نوع خودروها ندارند. چنین چیزی حقیقت ندارد. آمار نشانگر خلاف این ادعا هستند.
او به گزارشی اشاره میکند مبنی بر اینکه ۵۵ درصد از آمریکاییها تمایل به خرید خودروهای برقی دارند.

ایستگاههای شارژ شهری
کمبود زیرساختهای شارژ همچنان یکی از موانع بر سر راه توسعه خودروهای برقی است. اما تعدادی از شهرها به شدت در حال تلاش برای ساخت ایستگاههای شارژ هستند. بیشتر این فعالیتها مربوط به ایالت کالیفرنیاست، جایی که بخش حملونقل به تنهایی مسئول بیش از ۴۰ درصد از انتشار کربن در سرتاسر ایالت است.
در شهر ساکرامنتو، شرکت خودروسازی فولکسواگن در ازای بخشی از جرائم ناشی از تقلب در اعلام میزان انتشار، موظف به صرف ۴۴ میلیون دلار در بخش خودروهای الکتریکی و زیرساختهای برقی این شهر شده است.
تابستان امسال اریک گارستی، شهردار لسآنجلس متعهد شد تا سال ۲۰۵۰ انتشار کربن در این شهر را به صفر برساند. دستیابی به این هدف بلندپروازانه، نیاز به سرمایهگذاری قابلتوجهی در بخش خودروهای برقی و ایستگاههای شارژ آنها دارد.
لسآنجلس پیشازاین نیز با نصب ۱۸۰۰ ایستگاه رکورددار بیشترین تعداد ایستگاههای شارژ در میان شهرهای آمریکا است. اما بهتازگی شهردار این شهر به پیمانی مبنی بر خرید وسایل نقلیهی الکتریکی توسط شهرداریها پیوسته است، پیمانی که بر مبنای آن ۱۹ شهر و ۲ شهرستان اجازه مییابند که صدها دستگاه خودروی برقی را با قیمتی رقابتی برای ناوگان شهری خود خریداری کنند.
لارن فابر، مدیر پایداری شهری لسآنجلس اظهار کرده است:
ترامپ باعث ایجاد خلاء رهبری در برنامه اقدامات اقلیمی شده است؛ اما شهرها و ایالات در حال پر کردن این خلاء هستند.
ما شهرهای بسیاری را میبینیم که در حال گذار بهسوی اقتصاد با انتشار کربن پایین هستند. رهبری این اقدامات اقلیمی در حال حاضر در سطح مقامات محلی است. در این سطح، ما ارتباط مستقیمی با شهروندان خود داریم، ناوگان حملونقل را کنترل میکنیم و تصمیمات لازم را برای رفاه شهروندان اتخاذ میکنیم.
موزهی لوور فرانسه یکی از جاذبههای گردشگری پرطرفدار فرانسه است که سالانه بیش از ۹٫۳ میلیون نفر از آن دیدن میکنند. علت محبوبیت این موزه، وجود بیش از ۳۸۰۰۰ اثر ماندگار هنرمندان و همینطور عطیقههای ارزشمند قدیمی است. گستردگی آثار موزه از نظر تنوع و همینطور قدمت که از آثار قرن شش قبل از میلاد مسیح تا به قرن نوزدهم میلادی را شامل میشود، یکی دیگر از نقاط قوت این موزه به شمار میآید.
موزه لوور بزرگترین موزه جهان
این موزه به قدری بزرگ است که برای هیچ شخصی مقدور نخواهد بود که در یک روز از تمام آثار موزه دیدن کند. اگر حدود صد روز برای موزه وقت بگذارید، خواهید توانست که تمام آثار را ببینید که برای اکثر افراد مقدور نخواهد بود، بنابراین لازم است که برای هر اثر حدود سی ثانیه زمان بگذارید، زیرا که این موزه بیش از ۳۸۰۰۰ آثار دیدنی را در خود جای داده و البته باید به این نکته اشاره کرد که بازدید از بعضی آثار برای عموم آزاد نیست.
موزهی لوور از طرفی محدود به موزه ملی اوژن دولاکروا (Musée National Eugene-Delacroix) و از روبهرو به باغهای تویلری (Tulleries Gardens) که قدیمیترین پارک پاریس است، محدود شده است.
موزهی لوور به قدری محبوب است که روزانه حدود ۱۵۰۰۰ نفر از آن دیدن میکنند که حدود هفتاد درصد آن را گردشگران تشکیل میدهند. در سال ۲۰۱۴ میلادی، موزهی لوور به تنهایی سبب جذب ۹٫۳ میلیون گردشگر به فرانسه شد که این نرخ بهعنوان بالاترین رکورد موزه ثبت شده است.
گذشتهی موزهی لوور
موزهی لوور در حقیقت موزه نبود، بلکه قلعهای بود که در سال ۱۱۹۰ میلادی ساخته شد. این قلعه بعدا تبدیل به قصر سلطنتی شد. در سال ۱۷۹۳ میلادی، خانوادهی سلطنتی فرانسه به کاخ ورسای نقل مکان کردند و موزهی لوور برای بازدید عموم آزاد شد که در آن زمان فقط ۵۳۷ تابلوی نقاشی داشت.
ناپلئون و موزهی لوور

ناپلئون نام این موزه را به موزهی ناپلئون تغییر داد و ۵۰۰۰ اثر هنری را به آن اضافه کرد. این آثار هنری بعد از شکست نظامیها به صاحبانشان بازگردانده شد. در این زمان بود که ناپلئون تابلوی مونا لیزا را در اتاق شخصی خود آویزان کرده بود.
مونا لیزا

بدون شک تابلوی مونا لیزای داوینچی معروفترین تابلوی جهان است و بسیاری از گردشگران به موزهی لوور میروند تا فقط بتوانند به این تابلو نظری بیندازند. موردی که اکثر مردم نمیدانند، مربوط به اندازهی تابلوی مونا لیزا است که از اندازهای که در عکسها دیدهاید، کوچکتر است. اندازهی واقعی این تابلو ۵۳ در ۷۷ سانتیمتر است که کمی بزرگتر از یک کاغذ A2 است.
این تابلو محافظ شخصی خود را دارد و با شیشهای ضد گلولهای نیز از آن محافظت میشود، با این وجود در سال ۱۹۱۱ میلادی دزدیده شد و برای دو سال ناپدید شده بود.
هویت مونا لیزا معلوم نیست و کسی نمیداند علت لبخند عجیب او چیست. بسیاری اعتقاد دارند که او همسر فرانسسکو دل ژیکوندو (Francesco del Giocondo) که نام ایتالیایی او لیزا ژیکوندا (Lisa Gioconda) بود، است. بعضی دیگر هم براین باور هستند که این تابلو درواقع پورترهای از خود داوینچی و تصور او از خودش است.
گالریهای موزه لوور

گالریهای موزهی لوور بسیار وسیع هستند و مساحتی حدود ۶۰ هزار مترمربع دارند. هر گالری شامل حدود ۷۵۰۰ تابلوی نقاشی است که ۶۶ درصد آنها توسط هنرمندان فرانسوی کشیده شده است. گالریها به هشت قسمت متفاوت تقسیم شدهاند:
- عطیقههای شرقی
- عطیقههای مصری
- عطیقههای یونانی، رومانی و اتریشی
- هنر اسلامی
- مجسمهها
- هنر اشیای دکوری
- نقاشیها
- نقشهای چاپی
یکی از نقاشیهای معروف این موزه، آزادی رهبر مردم (Liberty Leading the People)، اثر اوژن دولاکروا (Eugene Delacroix) است. تابلو مربوط به انقلاب سال ۱۸۳۰ میلادی است و یک تابلوی سیاسی است. دلکرویکس تصویر خود را هم در این تابلو نقاشی کرده است. شخصی که در سمت چپ تابلو کلاهی به سر دارد، خود دلکرویکس است.
موزه لوور و نازیها

همانطور که اشاره شد، این مکان در گذشته موزه نبوده است و نازیها از این محل بهعنوان انباری برای مخفی کردن آثار دزدی در طول جنگ جهانی دوم استفاده میکردند.
بلفگور (Belphegor)، ارواح موزهی لوور
از آنجایی که این موزه از سال ۱۱۹۰ میلادی پا برجا است، پس منطقی است که توسط ارواح تسخیر شده باشد. شایعههایی در مورد تسخیر این موزه توسط روح مادری به نام بلفگور وجود دارد. همینطور تعدای باور دارند که باغ تویلری هم توسط روح مردی قرمزپوش تسخیر شده است.
هرم شیشهای موزه لوور

هرم شیشهای موزهی لوور در سال ۱۹۸۲ میلادی به ارتفاع ۲۱ متر ساخته شد. این اثر از شیشه و فلز ساخته شده و به یکی از بناهای برجستهی پاریس تبدیل شده است. نصب این بنا سبب به وجود آمدن تناقضی ش، زیرا که معمار این بنا، پی (I.M. Pei) اولین معمار غیرفرانسوی بود که در موزهی لوور کار کرده بود.
بسیاری از مردم نمیدانند که این هرم یکی از چهار هرم موجود در این مکان است که البته سه هرم دیگر کوچکتر هستند.
خیابان تاریخی
خیابانی ۵ کیلومتری از مرکز پاریس به سمت شرق ادامه دارد که پر از آثار تاریخی است. موزهی لوور در شروع این خیابان و نزدیک به طاق پیروزی، طاق دفانس و ابلیسک میدان کنکورد است.
موزهی لوور دوم در دبی
در جهان دو موزهی لوور وجود دارد. دومین موزهی لوور در ابوظبی افتتاح شده که اولین موزهی بینامللی در جهان عرب است. اگر به دنبال موزهای هستید که از نظر آثار تاریخی و فرهنگی غنی باشد، حتما از موزهی لوور در پاریس دیدن کنید.
در ماه ژوئیه (تیرماه)، گوگل بهمنظور تسهیل فرآیندهای کسبوکار کاربران جی سوئیت (G Suite)، افزونهی جدیدی را برای دسترسی مستقیم از جیمیل به دراپباکس معرفی کرد. براساس آخرین خبرها، این افزونهی جدید در اختیار کاربران G Suite قرار گرفته است و کاربران میتوانند بهصورت مستقیم و از طریق جیمیل خود با اپلیکیشنهای محبوب خود در ارتباط باشند و فایلهای خود را ارسال و دریافت کنند.
همانطور که میدانید، چند سال قبل دراپباکس همکاری خود را با مایکروسافت آغاز کرد. استفاده از فضای ذخیرهسازی ابری یکی از موضوعات مورد توجه کاربران است. با توجه به اهمیت و کاربرد فضای ذخیرهسازی ابری، دراپ باکس همکاری خود را با گوگل نیز آغاز کرد.
در راستای این همکاری، دراپباکس افزونهی جدیدی در اختیار کاربران جیمیل قرار داد تا بتوانند بهراحتی فایلهای خود را بهصورت مستقیم ذخیرهسازی کنند و نیازی به آپلود فایلها روی دراپباکس و در نهایت پیوست کردن آنها در جیمیل نباشد. این یکپارچهسازی و ادغام، تجربهی کاربری بهتری در اختیار کاربران جیمیل قرار میدهد و تاکنون نیز مورد توجه کاربران قرار داشته است. براساس آخرین خبرها، کاربران جیسوئیت میتوانند از افزونهی جدید برای انتقال فایل از جیمیل به دراپباکس، BOX ،Atlassian و Egnyteبهصورت یکپارچه استفاده کنند. افزونهی جدید به کاربران اجازه میدهد تا بتوانند بهراحتی و بهصورت مستقیم فایلهای دراپباکس را از جیمیل خود دانلود کنند و از طیق جیمیل به دراپباکس لینک ارسال کنند. با کمک افزونهی جدیدی که به BOX جیمیل اضافه شده است، کاربران میتوانند بهصورت راحتتری با فایلهای ضمیمهشده کار کنند و آنها را بهصورت مستقیم از طریق حساب کاربری جیمیل خود ارسال نمایند.

هنگامی که Gmail لینک سرویس Jira یا BitBucket را در ایمیل کاربر شناسایی میکند، افزونهی Atlassian Cloud به کاربران اجازه میدهد تا بهصورت مستقیم بتوانند از طریق جیمیل، کارها و امور مختلف خود را در انتقال فایلها بهانجام برسانند. در نهایت، اکنون کاربران Egnyte میتوانند از طریق این افزونه، برای انتقال پیوستهای خود در Egnyte بهره ببرند و از آن استفاده کنند. کاربران ایگنایت، بهراحتی میتوانند فایلها و پوشهها را بدون خروج از پنجرهی جیمیل جابهجا کنند.
بیشک با توجه به افزونهی جدید اضافهشده به جیمیل و کاربردهای آن برای شرکتها و سازمانها، استفاده از پلتفرم گوگل در کسبوکار بیش از پیش مورد توجه صاحبان مشاغل قرار خواهد گرفت. ویژگیهایی که باعث یکپارچهسازی اپلیکیشنها میشود، حق انتخاب بیشتری را در اختیار کاربران قرار میدهد و منجر به جذابیت بیشتر اپلیکیشنها میشود.
.: Weblog Themes By Pichak :.
ورود کاربران
خوش آمدید! لطفا وارد حساب خود شوید